Collabora’nın Nextcloud için sunduğu CODE uygulamasındaki kritik açık, bazı sunucularda web shell yerleştirilmesine ve uzaktan komut çalıştırmaya yol açtı.
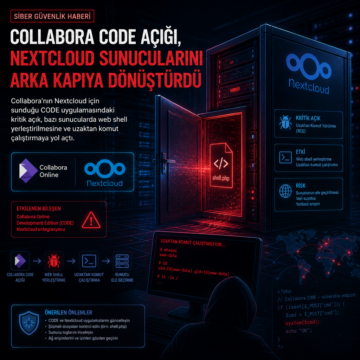


Collabora’nın Nextcloud için sunduğu CODE uygulamasındaki kritik açık, bazı sunucularda web shell yerleştirilmesine ve uzaktan komut çalıştırmaya yol açtı.
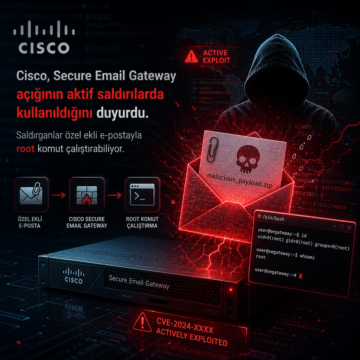
Cisco, Secure Email Gateway açığının aktif saldırılarda kullanıldığını duyurdu. Saldırganlar özel ekli e-postayla root komut çalıştırabiliyor.
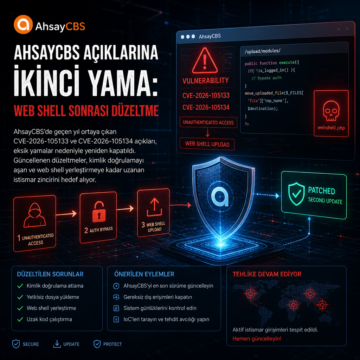
AhsayCBS’de geçen yıl ortaya çıkan CVE-2026-105133 ve CVE-2026-105134 açıkları, eksik yamalar nedeniyle yeniden kapatıldı.
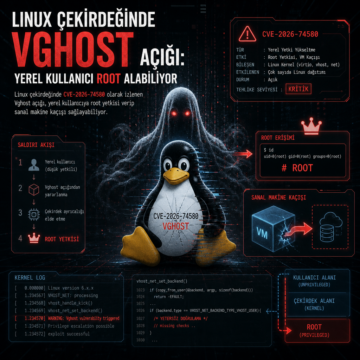
Linux çekirdeğinde CVE-2026-74580 olarak izlenen Vghost açığı, yerel kullanıcıya root yetkisi verip sanal makine kaçışı sağlayabiliyor.
GitLab, CI/CD akışında özel bir düzenli ifade üzerinden kimlik doğrulaması gerektirmeden sunucu kodu çalıştırılmasına yol açabilecek kritik açığı kapattı.
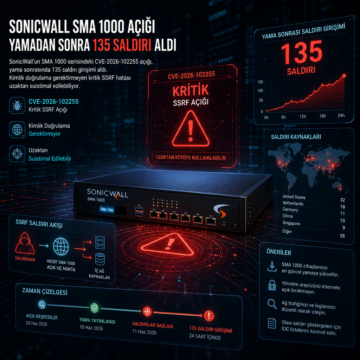
SonicWall’un SMA 1000 serisindeki CVE-2026-102255 açığı, yama sonrasında 135 saldırı girişimi aldı.
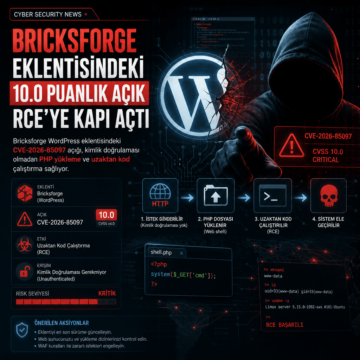
Bricksforge WordPress eklentisindeki CVE-2026-85097 açığı, kimlik doğrulaması olmadan PHP yükleme ve uzaktan kod çalıştırma sağlıyor.
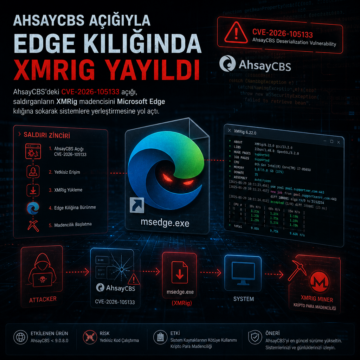
AhsayCBS’deki CVE-2026-105133 açığı, saldırganların XMRig madencisini Microsoft Edge kılığına sokarak sistemlere yerleştirmesine yol açtı.
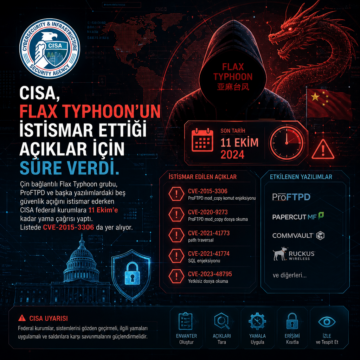
Çin bağlantılı Flax Typhoon grubu, ProFTPD ve başka yazılımlardaki beş güvenlik açığını istismar ederken CISA federal kurumlara 11 Ekim’e kadar yama…
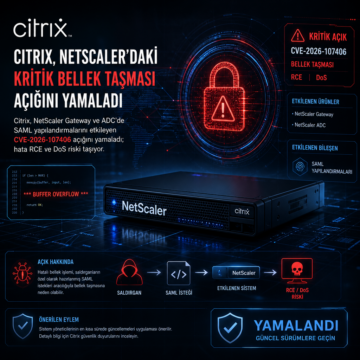
Citrix, NetScaler Gateway ve ADC’de SAML yapılandırmalarını etkileyen CVE-2026-107406 açığını yamaladı; hata RCE ve DoS riski taşıyor.