Binance hırsızlığından Linux botnetine, cihaz kodu oltalarından Android casus yazılıma kadar haftanın öne çıkan siber güvenlik gelişmeleri.
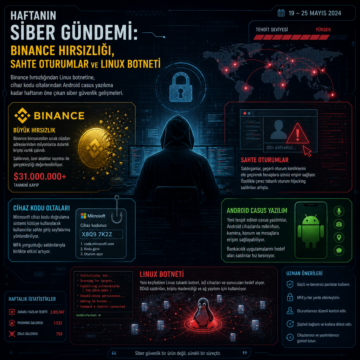


Binance hırsızlığından Linux botnetine, cihaz kodu oltalarından Android casus yazılıma kadar haftanın öne çıkan siber güvenlik gelişmeleri.
Synology, eski DSM sürümlerini çalışan NAS cihazlarının Aralık 2024’te yamalanan bir açık üzerinden fidye yazılımı saldırılarında hedef alındığını…
IBM, Langflow’da kimlik doğrulamasız kod çalıştırmaya yol açabilen dört kritik açık duyurdu. Etkilenen sürümler 1.0.0-1.12.8.
CryptoPayment Gateway eklentisindeki CVE-2026-81648 açığı, WordPress sitelerinde dosya silme ve cüzdan bilgisi sızdırma riski taşıyor.
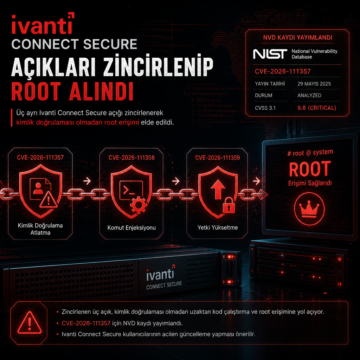
Üç ayrı Ivanti Connect Secure açığı zincirlenerek kimlik doğrulaması olmadan root erişimi elde edildi. CVE-2026-111357 için NVD kaydı da yayımlandı.
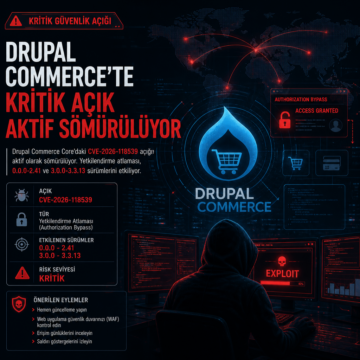
Drupal Commerce Core’daki CVE-2026-118539 açığı aktif olarak sömürülüyor; yetkilendirme atlaması 0.0.0-2.41 ve 3.0.0-3.3.13 sürümlerini etkiliyor.
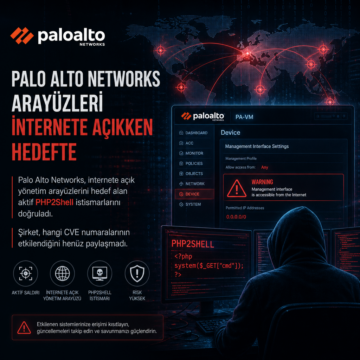
Palo Alto Networks, internete açık yönetim arayüzlerini hedef alan aktif PHP2Shell istismarlarını doğruladı.
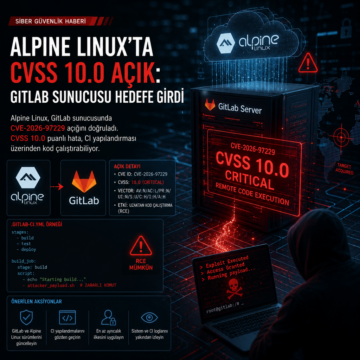
Alpine Linux, GitLab sunucusunda CVE-2026-97229 açığını doğruladı. CVSS 10.0 puanlı hata, CI yapılandırması üzerinden kod çalıştırabiliyor.
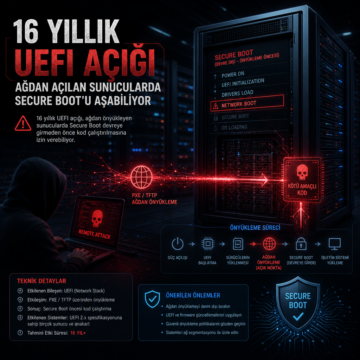
16 yıllık UEFI açığı, ağdan önyükleyen sunucularda Secure Boot devreye girmeden önce kod çalıştırılmasına izin verebiliyor.
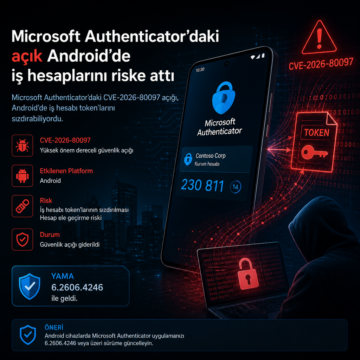
Microsoft Authenticator’daki CVE-2026-80097 açığı, Android’de iş hesabı token’larını sızdırabiliyordu. Yama 6.2606.4246 ile geldi.