CISA, Ivanti Connect Secure için CVE-2026-104935 açığına karşı acil güncelleme çağrısı yaptı; honeypotlarda 105 istismar denemesi görüldü.


CISA, Ivanti Connect Secure için CVE-2026-104935 açığına karşı acil güncelleme çağrısı yaptı; honeypotlarda 105 istismar denemesi görüldü.
Çin bağlantılı Flax Typhoon grubu, ProFTPD ve başka yazılımlardaki beş güvenlik açığını istismar ederken CISA federal kurumlara 11 Ekim’e kadar yama…
FortiBleed kampanyası Fortinet cihazlarını hedef alıyor; FBI, Gizli Servis ve CISA, 86.644’ten fazla kimlik bilgisini ve saldırı ayrıntılarını açıkladı.
CVE-2026-88779 kodlu sıfırıncı gün açık, Citrix NetScaler ADC ve NetScaler Gateway’de SAML yapılandırmalarını etkiliyor.
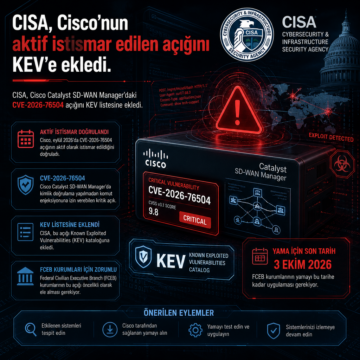
CISA, Cisco Catalyst SD-WAN Manager’daki CVE-2026-76504 açığını KEV listesine ekledi.
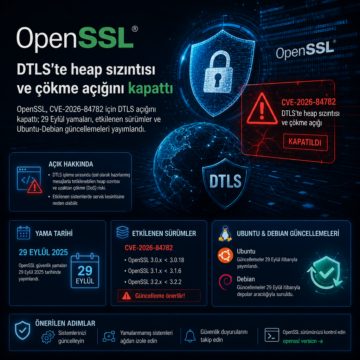
OpenSSL, CVE-2026-84782 için DTLS açığını kapattı; 29 Eylül yamaları, etkilenen sürümler ve Ubuntu-Debian güncellemeleri yayımlandı.
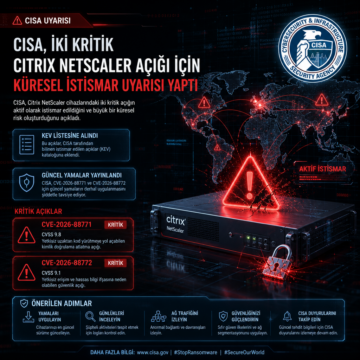
CISA, Citrix NetScaler açıklarını KEV listesine aldı ve CVE-2026-88771 ile CVE-2026-88772 için güncel yamaları duyurdu.
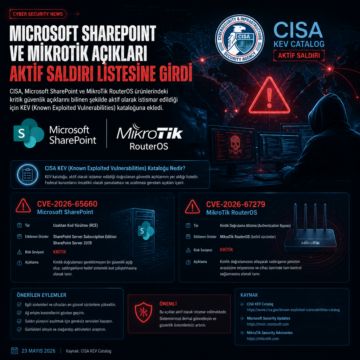
CISA, Microsoft SharePoint ve MikroTik RouterOS açıklarını KEV kataloğuna ekledi; CVE-2026-65660 ve CVE-2026-67279 ayrıntıları.
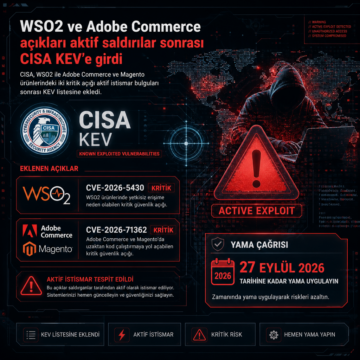
CISA, WSO2 ile Adobe Commerce ve Magento ürünlerindeki iki kritik açığı aktif istismar bulguları sonrası KEV listesine ekledi.
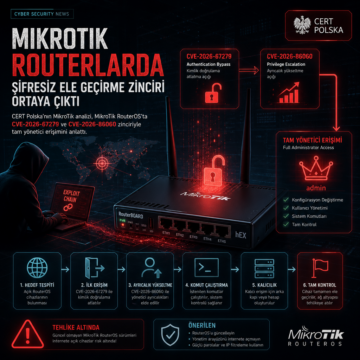
CERT Polska’nın MikroTrick analizi, MikroTik RouterOS’ta CVE-2026-67279 ve CVE-2026-86060 zinciriyle tam yönetici erişimini anlattı.