F5, BIG-IP APM’de yalnızca OAuth yetkilendirme sunucusu rolündeki kurulumları etkileyen CVE-2026-94127 açığını yamaladı.
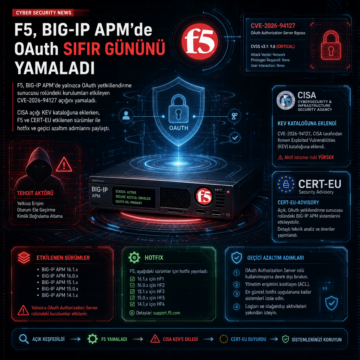


F5, BIG-IP APM’de yalnızca OAuth yetkilendirme sunucusu rolündeki kurulumları etkileyen CVE-2026-94127 açığını yamaladı.
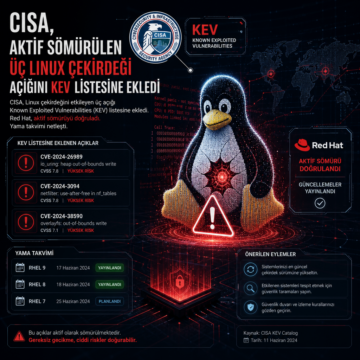
CISA, Linux çekirdeğini etkileyen üç açığı KEV listesine ekledi; Red Hat aktif sömürüyü doğruladı, yama takvimi de netleşti.
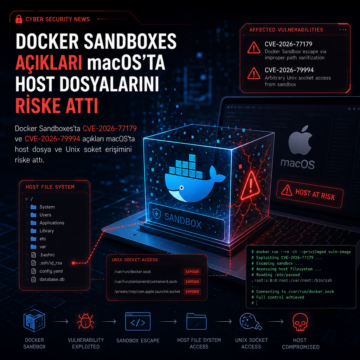
Docker Sandboxes’ta CVE-2026-77179 ve CVE-2026-79994 açıkları macOS’ta host dosya ve Unix soket erişimini riske attı.
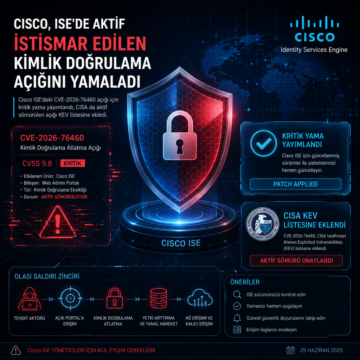
Cisco ISE’deki CVE-2026-76460 açığı için kritik yama yayımlandı; CISA da aktif sömürülen açığı KEV listesine ekledi.
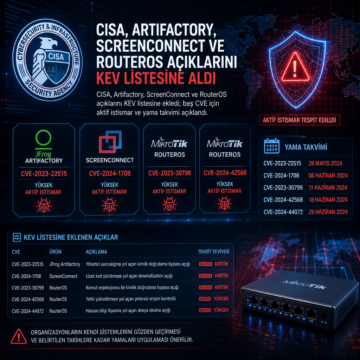
CISA, Artifactory, ScreenConnect ve RouterOS açıklarını KEV listesine ekledi; beş CVE için aktif istismar ve yama takvimi açıklandı.
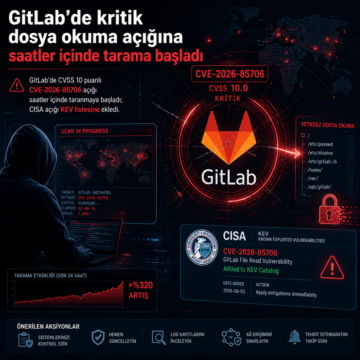
GitLab’de CVSS 10 puanlı CVE-2026-85706 açığı saatler içinde taranmaya başladı; CISA açığı KEV listesine ekledi.

Cisco FMC açıkları, saldırganların kimlik bilgisi çalıp Qilin fidye yazılımı yaymasına yol açtı; CISA iki CVE’yi KEV’e ekledi.
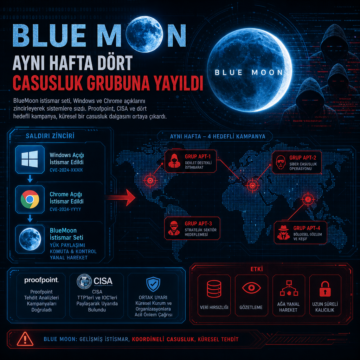
BlueMoon istismar seti Windows ve Chrome açıklarını zincirleyerek yayıldı; Proofpoint, CISA ve dört hedefli kampanyayı anlattı.
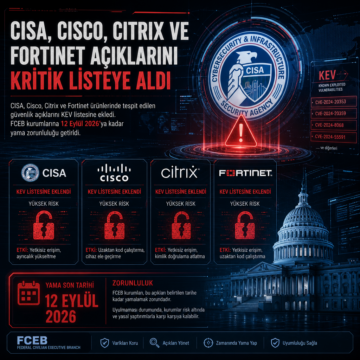
CISA, Cisco, Citrix ve Fortinet açıklarını KEV listesine ekledi; FCEB kurumlarına 12 Eylül 2026’ya kadar yama zorunluluğu getirildi.
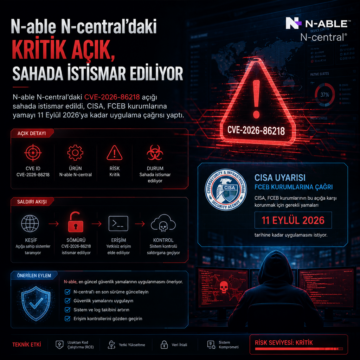
N-able N-central’daki CVE-2026-86218 açığı sahada istismar edildi. CISA, FCEB kurumlarına yamayı 11 Eylül 2026’ya kadar uygulama çağrısı yaptı.