PHP, 21 Ekim’de 14.00 UTC’de iki kritik açığı kapatacak bir yama yayımlıyor.
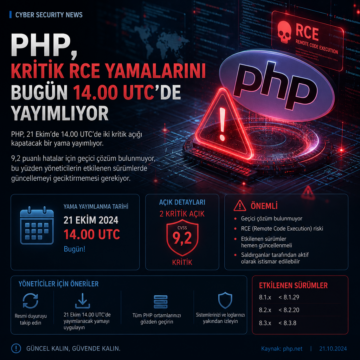


PHP, 21 Ekim’de 14.00 UTC’de iki kritik açığı kapatacak bir yama yayımlıyor.
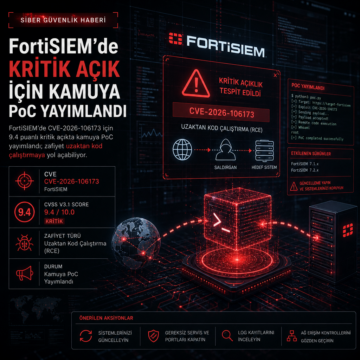
FortiSIEM’de CVE-2026-106173 için 9.4 puanlı kritik açıkta kamuya PoC yayımlandı; zafiyet uzaktan kod çalıştırmaya yol açabiliyor.
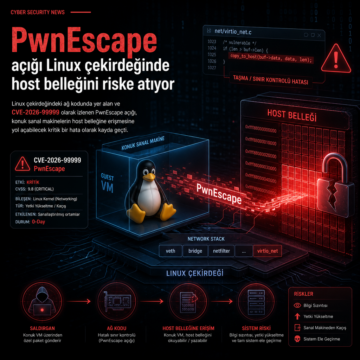
Linux çekirdeğindeki ağ kodunda yer alan ve CVE-2026-99999 olarak izlenen PwnEscape açığı, konuk sanal makinelerin host belleğine erişmesine yol…
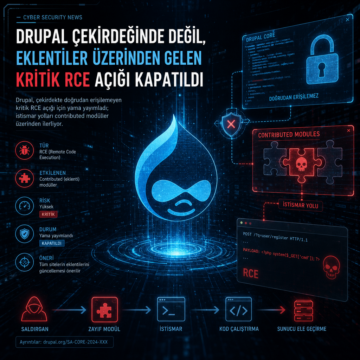
Drupal, çekirdekte doğrudan erişilemeyen kritik RCE açığı için yama yayımladı; istismar yolları contributed modüller üzerinden ilerliyor.
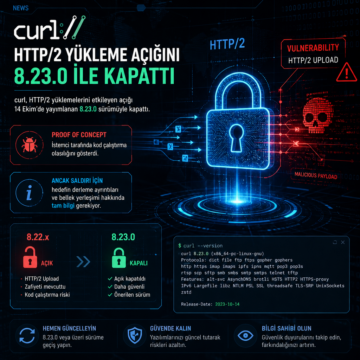
curl, HTTP/2 yüklemelerini etkileyen açığı 14 Ekim’de yayımlanan 8.23.0 sürümüyle kapattı.
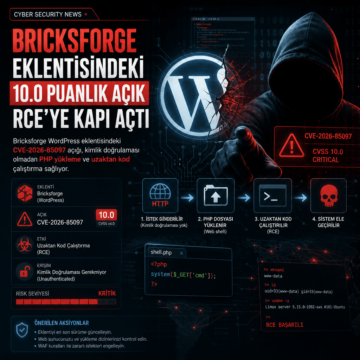
Bricksforge WordPress eklentisindeki CVE-2026-85097 açığı, kimlik doğrulaması olmadan PHP yükleme ve uzaktan kod çalıştırma sağlıyor.
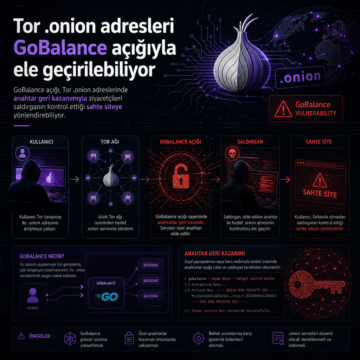
GoBalance açığı, Tor .onion adreslerinde anahtar geri kazanımıyla ziyaretçileri saldırganın kontrol ettiği sahte siteye yönlendirebiliyor.
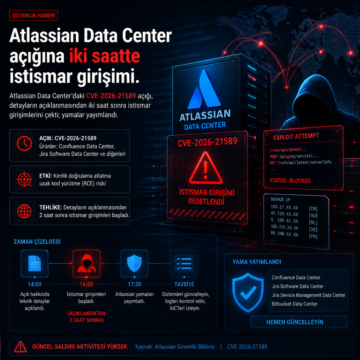
Atlassian Data Center’daki CVE-2026-21589 açığı, detayların açıklanmasından iki saat sonra istismar girişimlerini çekti; yamalar yayımlandı.
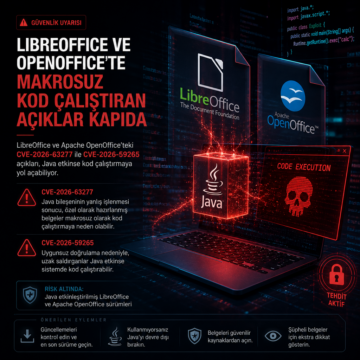
LibreOffice ve Apache OpenOffice’teki CVE-2026-63277 ile CVE-2026-59265 açıkları, Java etkinse kod çalıştırmaya yol açabiliyor.
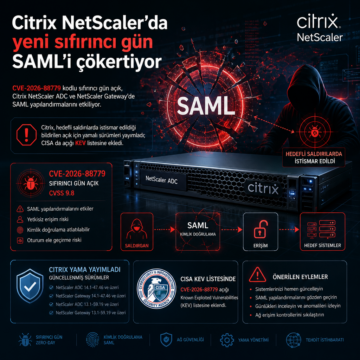
CVE-2026-88779 kodlu sıfırıncı gün açık, Citrix NetScaler ADC ve NetScaler Gateway’de SAML yapılandırmalarını etkiliyor.