Cisco, CVE-2026-76504 ile SD-WAN Manager açığını duyurdu; aktif istismar, yamalı sürümler, log kontrolleri ve TAC başvuru adımları açıklandı.
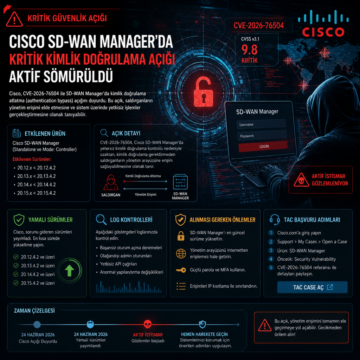


Cisco, CVE-2026-76504 ile SD-WAN Manager açığını duyurdu; aktif istismar, yamalı sürümler, log kontrolleri ve TAC başvuru adımları açıklandı.
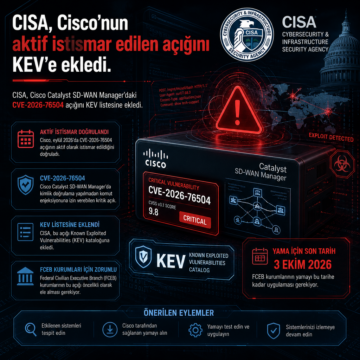
CISA, Cisco Catalyst SD-WAN Manager’daki CVE-2026-76504 açığını KEV listesine ekledi.
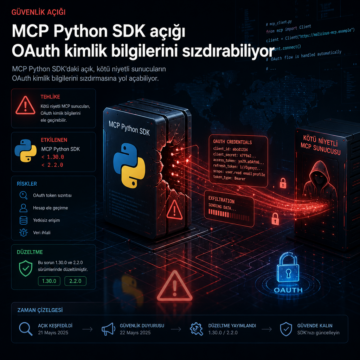
MCP Python SDK’daki açık, kötü niyetli sunucuların OAuth kimlik bilgilerini sızdırmasına yol açabiliyor. Düzeltme 1.30.0 ve 2.2.0 sürümlerinde.
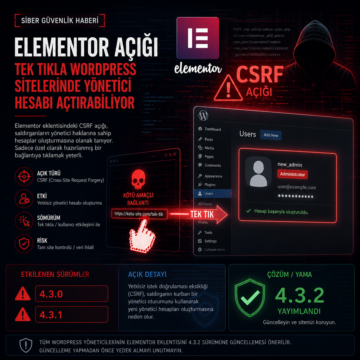
Elementor CSRF açığı WordPress sitelerini tehdit ediyor; 4.3.0 ve 4.3.1 sürümleri etkileniyor, yama 4.3.2 ile yayımlandı.
GitLab’in e-posta token’ı süresiz kaldığı için sızarsa kod gönderme ve CI çalıştırma yetkisi verebiliyor; saldırı IP ve 2FA’yı da aşabiliyor.
WordPress, 22 Eylül’de CVE-2026-87902 için kritik yama yayımladı.
Arista, VeloCloud Orchestrator’daki CVE-2026-93952 açığının aktif istismar edildiğini açıkladı; 10.0 puanlı hata sertifika tabanlı kurulumları etkiliyor.
Bifrost AI Gateway’de CVE-2026-90898 açığı, kimlik doğrulaması olmadan uzaktan komut çalıştırmaya izin veriyor.
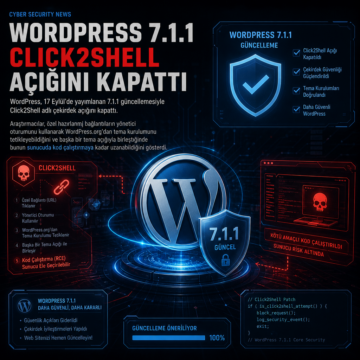
WordPress, 17 Eylül’de yayımlanan 7.1.1 güncellemesiyle Click2Shell adlı çekirdek açığını kapattı.
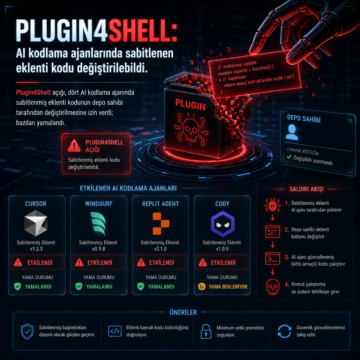
Plugin4Shell açığı, dört AI kodlama ajanında sabitlenmiş eklenti kodunun depo sahibi tarafından değiştirilmesine izin verdi; bazıları yamalandı.