WordPress Core’daki RCE açığına 24 saatte yaklaşık 63 bin saldırı denemesi yapıldı; 4.7-7.1.3 sürümleri etkileniyor.
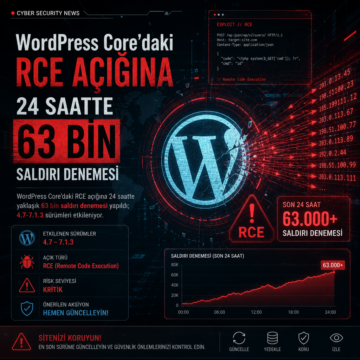


WordPress Core’daki RCE açığına 24 saatte yaklaşık 63 bin saldırı denemesi yapıldı; 4.7-7.1.3 sürümleri etkileniyor.
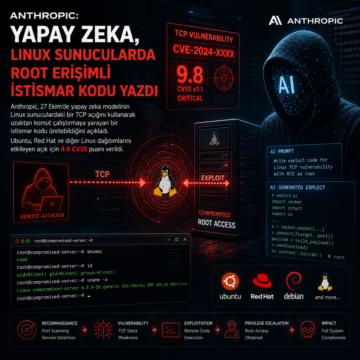
Anthropic, 27 Ekim’de yapay zeka modelinin Linux sunuculardaki bir TCP açığını kullanarak uzaktan komut çalıştırmaya yarayan bir istismar kodu…
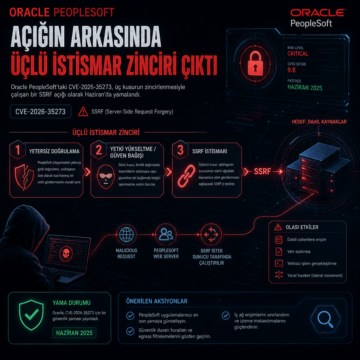
Oracle PeopleSoft’taki CVE-2026-35273, üç kusurun zincirlenmesiyle çalışan bir SSRF açığı olarak Haziran’da yamalandı.
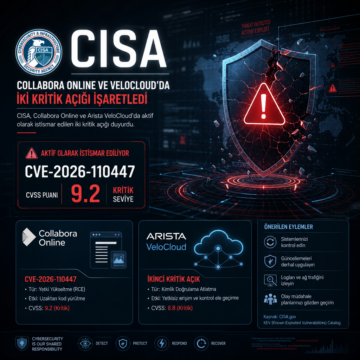
CISA, Collabora Online ve Arista VeloCloud’da aktif olarak istismar edilen iki kritik açığı duyurdu. CVE-2026-110447’in CVSS puanı 9.2 olarak kayda geçti.
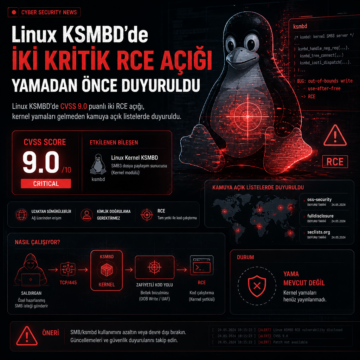
Linux KSMBD’de CVSS 9.0 puanlı iki RCE açığı, kernel yamaları gelmeden kamuya açık listelerde duyuruldu.
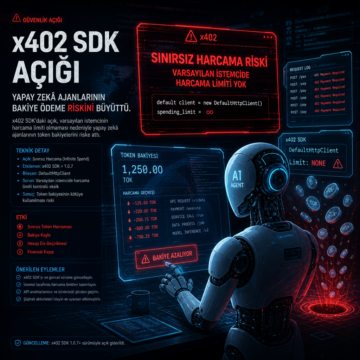
x402 SDK açığı, harcama limiti olmayan varsayılan istemci nedeniyle yapay zekâ ajanlarının token bakiyelerini riske attı.
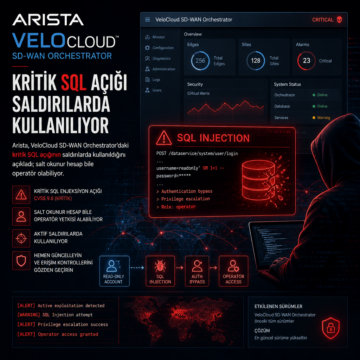
Arista, VeloCloud SD-WAN Orchestrator’daki kritik SQL açığının saldırılarda kullanıldığını açıkladı; salt okunur hesap bile operatör olabiliyor.
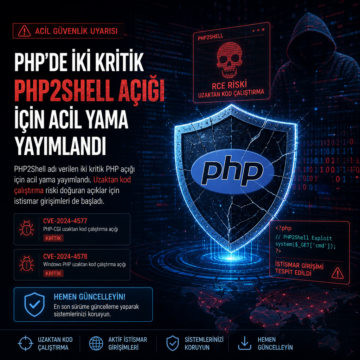
PHP2Shell adı verilen iki kritik PHP açığı için acil yama yayımlandı. Uzaktan kod çalıştırma riski doğuran açıklar için istismar girişimleri de başladı.
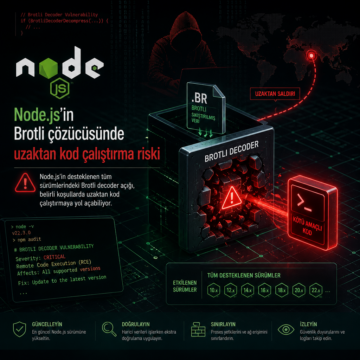
Node.js’in desteklenen tüm sürümlerindeki Brotli decoder açığı, belirli koşullarda uzaktan kod çalıştırmaya yol açabiliyor.
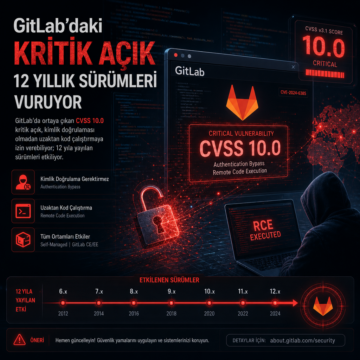
GitLab’da ortaya çıkan CVSS 10.0 kritik açık, kimlik doğrulaması olmadan uzaktan kod çalıştırmaya izin verebiliyor; 12 yıla yayılan sürümleri etkiliyor.