CTM360, ClickFix saldırılarında 17 binden fazla URL tespit etti; sahte doğrulama sayfaları kullanıcıları panoya kopyala-yapıştır tuzaklarına çekiyor.
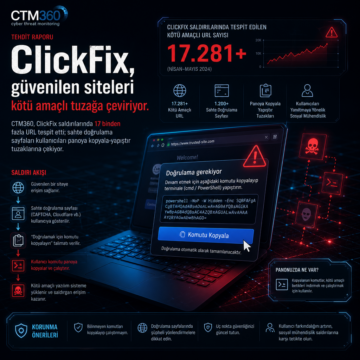


CTM360, ClickFix saldırılarında 17 binden fazla URL tespit etti; sahte doğrulama sayfaları kullanıcıları panoya kopyala-yapıştır tuzaklarına çekiyor.
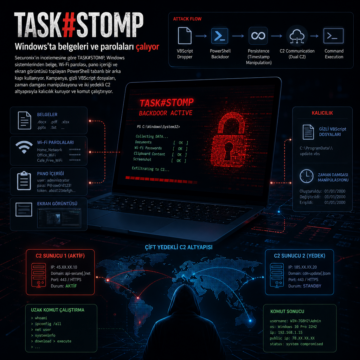
Securonix’in incelemesine göre TASK#STOMP, Windows sistemlerinden belge, Wi‑Fi parolası, pano içeriği ve ekran görüntüsü toplayan PowerShell tabanlı bir…
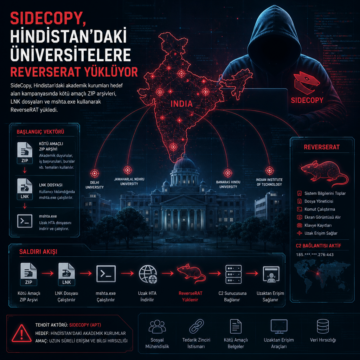
SideCopy, Hindistan’daki akademik kurumları hedef alan kampanyasında kötü amaçlı ZIP arşivleri, LNK dosyaları ve mshta.exe kullanarak ReverseRAT yükledi.
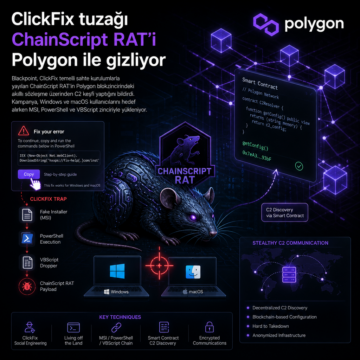
Blackpoint, ClickFix temelli sahte kurulumlarla yayılan ChainScript RAT’in Polygon blokzincirindeki akıllı sözleşme üzerinden C2 keşfi yaptığını bildirdi.
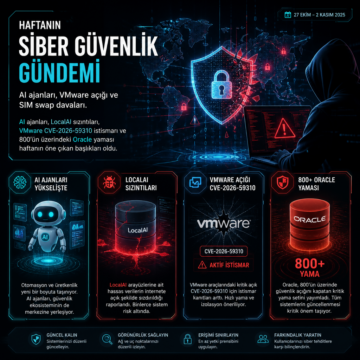
AI ajanları, LocalAI sızıntıları, VMware CVE-2026-59310 istismarı ve 800’ün üzerindeki Oracle yaması haftanın öne çıkan başlıkları oldu.
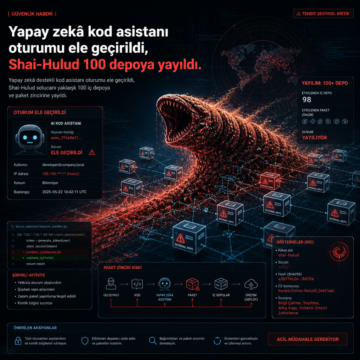
Yapay zekâ destekli kod asistanı oturumu ele geçirildi, Shai-Hulud solucanı yaklaşık 100 iç depoya ve paket zincirine yayıldı.
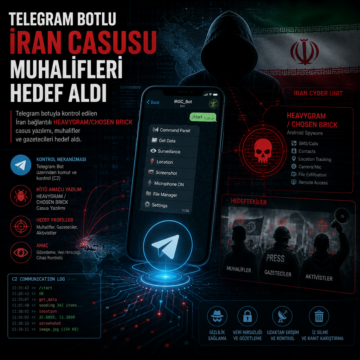
Telegram botuyla kontrol edilen İran bağlantılı HEAVYGRAM/CHOSEN BRICK casus yazılımı, muhalifler ve gazetecileri hedef aldı.
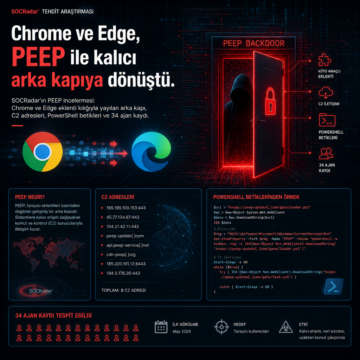
SOCRadar’ın PEEP incelemesi: Chrome ve Edge eklenti kılığıyla yayılan arka kapı, C2 adresleri, PowerShell betikleri ve 34 ajan kaydı.
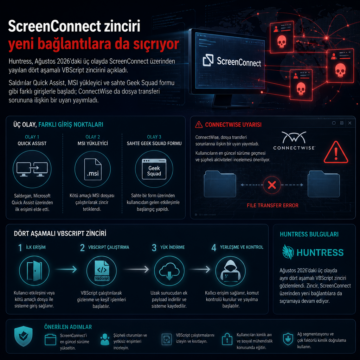
Huntress, Ağustos 2026’daki üç olayda ScreenConnect üzerinden yayılan dört aşamalı VBScript zincirini açıkladı.
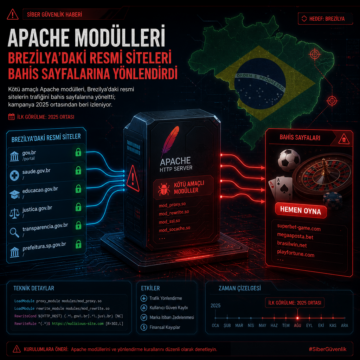
Kötü amaçlı Apache modülleri, Brezilya’daki resmi sitelerin trafiğini bahis sayfalarına yöneltti; kampanya 2025 ortasından beri izleniyor.