İran bağlantılı Nimbus Manticore, LinkedIn ve benzeri iş platformlarındaki sahte işe alım süreçleriyle NodeRabbit ve PollCat adlı çapraz platform RAT’ları…
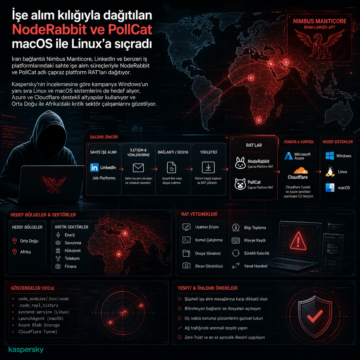


İran bağlantılı Nimbus Manticore, LinkedIn ve benzeri iş platformlarındaki sahte işe alım süreçleriyle NodeRabbit ve PollCat adlı çapraz platform RAT’ları…
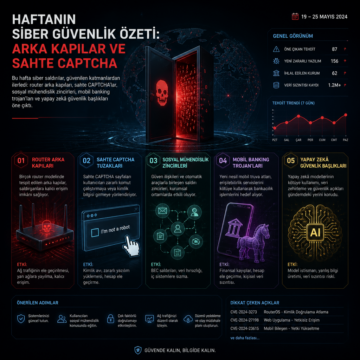
Bu hafta siber saldırılar, güvenilen katmanlardan ilerledi: router arka kapıları, sahte CAPTCHA’lar, sosyal mühendislik zincirleri, mobil banking…
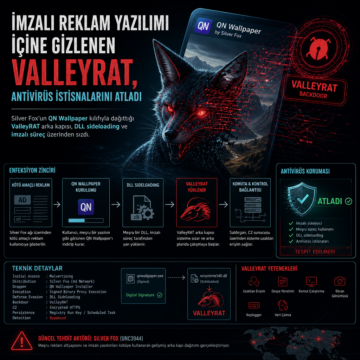
Silver Fox’un QN Wallpaper kılıfıyla dağıttığı ValleyRAT arka kapısı, DLL sideloading ve imzalı süreç üzerinden sızdı.
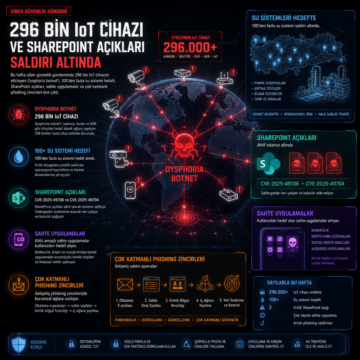
Bu hafta siber güvenlik gündeminde 296 bin IoT cihazını etkileyen Dysphoria botnet’i, 100’den fazla su sistemi hedefi, SharePoint açıkları, sahte…
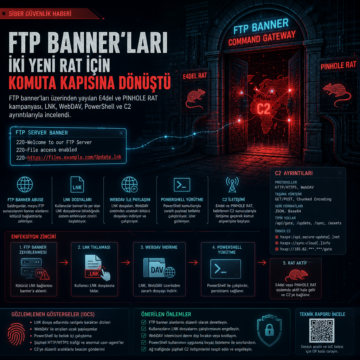
FTP banner’ları üzerinden yayılan E4del ve PINHOLE RAT kampanyası, LNK, WebDAV, PowerShell ve C2 ayrıntılarıyla incelendi.

Microsoft, MacSync Stealer ile bağlantılı 30’dan fazla dönen alan adını yayımladı.

RubyGems’teki StubMaker kampanyası 16 sahte paketle tarayıcı kimliklerini, cüzdanları ve Telegram verilerini hedef aldı.

Fortinet’e göre Evooo1Bot adlı Linux botnet, Mirai tabanlı yapısıyla internet’e açık edge cihazları SOCKS5 proxy düğümüne çeviriyor.

Süresi dolmuş alan adları, saldırganların yeniden satıştan çok daha büyük kazanç sağladığı bir pazara dönüştü.

CoolClient arka kapısı yeni kernel sürücüsüyle güncellendi; HoneyMyte’nin Myanmar, Moğolistan, Pakistan ve Rusya’daki hedefleri vurduğu açıklandı.