Check Point Research, Sparrow ekosistemi üzerinden yürütülen SilentDelivery, OceanGate ve DarkWire operasyonlarını açıkladı.
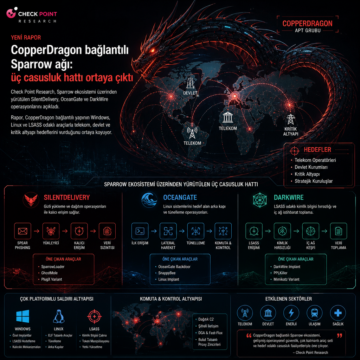


Check Point Research, Sparrow ekosistemi üzerinden yürütülen SilentDelivery, OceanGate ve DarkWire operasyonlarını açıkladı.
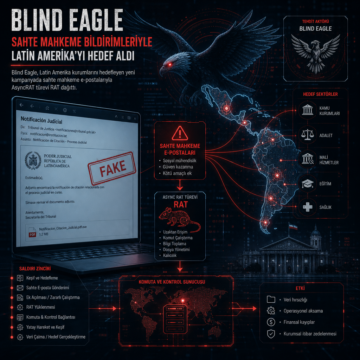
Blind Eagle, Latin Amerika kurumlarını hedefleyen yeni kampanyada sahte mahkeme e-postalarıyla AsyncRAT türevi RAT dağıttı.
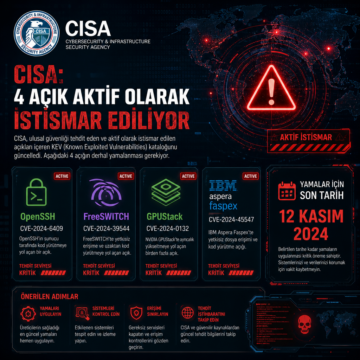
CISA, OpenSSH, FreeSWITCH, GPUStack ve IBM Aspera Faspex açıklarının aktif istismar edildiğini duyurdu; yamalar için son tarih 12 Kasım.
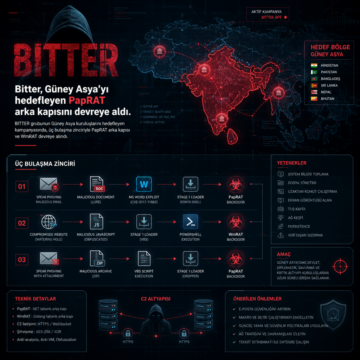
BITTER grubunun Güney Asya kuruluşlarını hedefleyen kampanyasında, üç bulaşma zinciriyle PapRAT arka kapısı ve WmRAT devreye alındı.
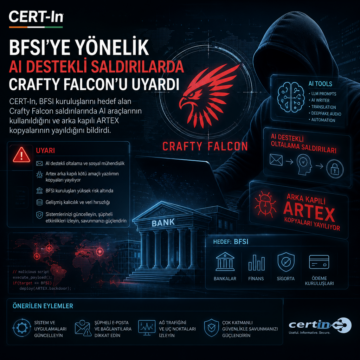
CERT-In, BFSI kuruluşlarını hedef alan Crafty Falcon saldırılarında AI araçlarının kullanıldığını ve arka kapılı ARTEX kopyalarının yayıldığını bildirdi.
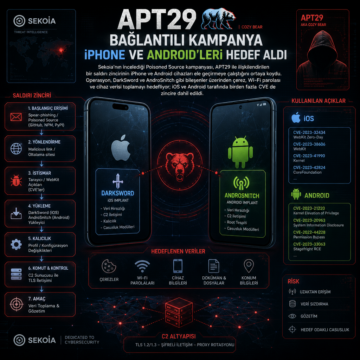
Sekoia’nın incelediği Poisoned Source kampanyası, APT29 ile ilişkilendirilen bir saldırı zincirinin iPhone ve Android cihazları ele geçirmeye çalıştığını…
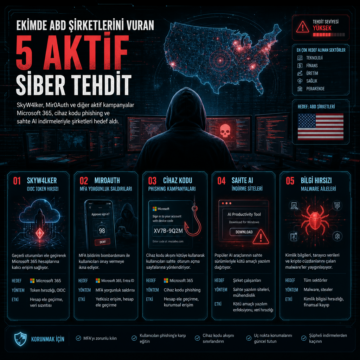
SkyW4lker, Mir0Auth ve diğer aktif kampanyalar Microsoft 365, cihaz kodu phishing ve sahte AI indirmeleriyle şirketleri hedef aldı.
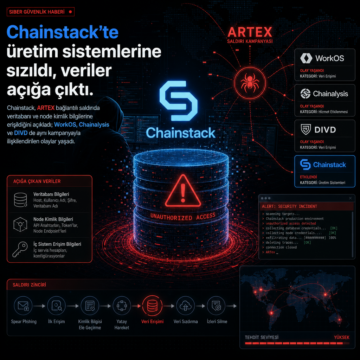
Chainstack, ARTEX bağlantılı saldırıda veritabanı ve node kimlik bilgilerine erişildiğini açıkladı; WorkOS, Chainalysis ve DIVD de aynı kampanyayla…
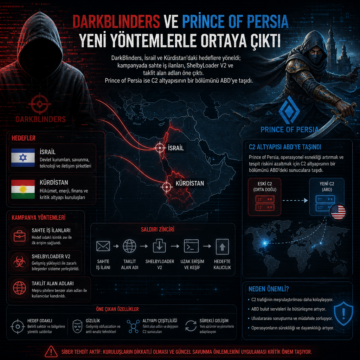
DarkBlinders, İsrail ve Kürdistan’daki hedeflere yöneldi; kampanyada sahte iş ilanları, ShelbyLoader V2 ve taklit alan adları öne çıktı.
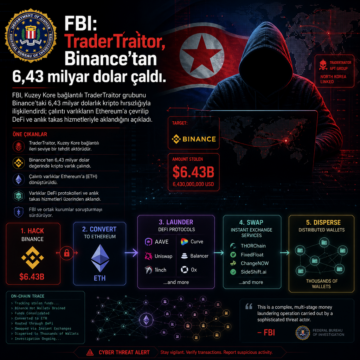
FBI, Kuzey Kore bağlantılı TraderTraitor grubunu Binance’taki 6,43 milyar dolarlık kripto hırsızlığıyla ilişkilendirdi; çalıntı varlıkların Ethereum’a…