CrowdStrike, Çin bağlantılı Vapor Panda grubunun yapay zekâ destekli ARTEX ile dünya çapında 200’den fazla kurumu hedef aldığını açıkladı.
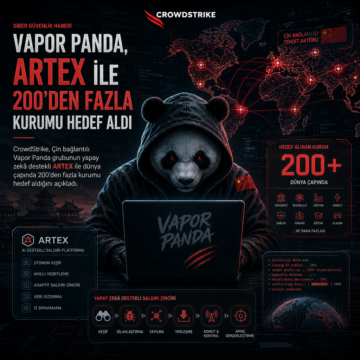


CrowdStrike, Çin bağlantılı Vapor Panda grubunun yapay zekâ destekli ARTEX ile dünya çapında 200’den fazla kurumu hedef aldığını açıkladı.
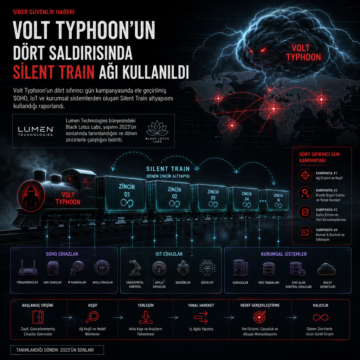
Volt Typhoon’un dört sıfırıncı gün kampanyasında ele geçirilmiş SOHO, IoT ve kurumsal sistemlerden oluşan Silent Train altyapısını kullandığı raporlandı.
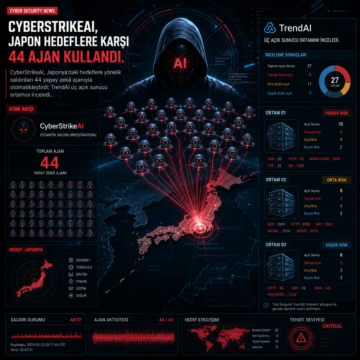
CyberStrikeAI, Japonya’daki hedeflere yönelik saldırıları 44 yapay zekâ ajanıyla otomatikleştirdi; TrendAI üç açık sunucu ortamını inceledi.
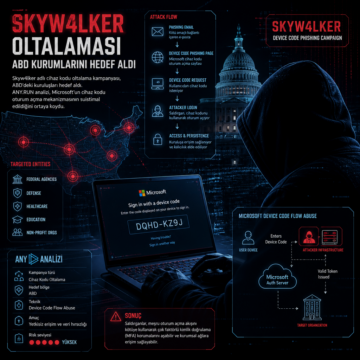
Skyw4lker adlı cihaz kodu oltalama kampanyası, ABD’deki kuruluşları hedef aldı.
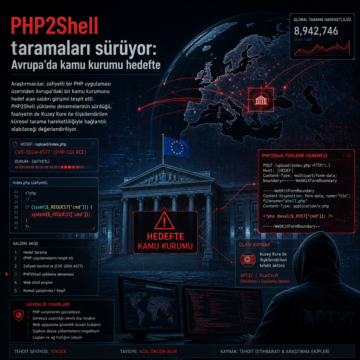
Araştırmacılar, zafiyetli bir PHP uygulaması üzerinden Avrupa’daki bir kamu kurumunu hedef alan saldırı girişimi tespit etti.
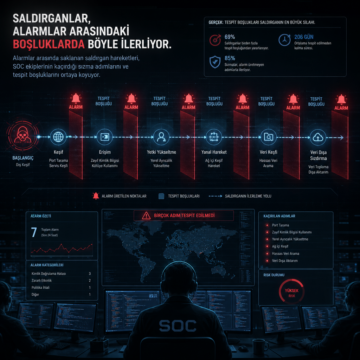
Alarmlar arasında saklanan saldırgan hareketleri, SOC ekiplerinin kaçırdığı sızma adımlarını ve tespit boşluklarını ortaya koyuyor.
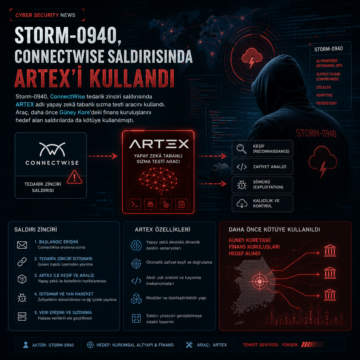
Storm-0940, ConnectWise tedarik zinciri saldırısında ARTEX adlı yapay zekâ tabanlı sızma testi aracını kullandı.
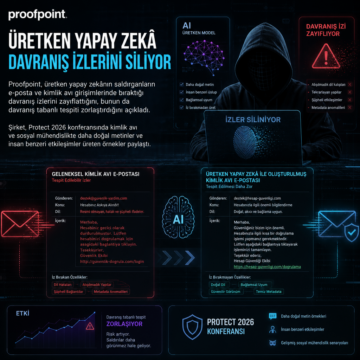
Proofpoint, üretken yapay zekânın saldırganların e-posta ve kimlik avı girişimlerinde bıraktığı davranış izlerini zayıflattığını, bunun da davranış…
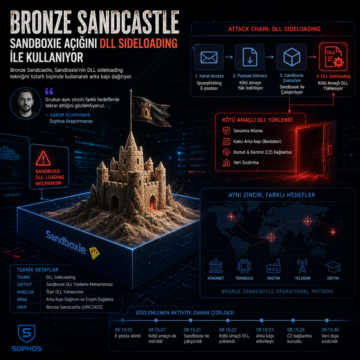
Bronze Sandcastle, Sandboxie’nin DLL sideloading tekniğini tutarlı biçimde kullanarak arka kapı dağıtıyor.
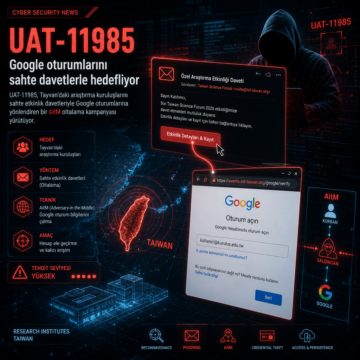
UAT-11985, Tayvan’daki araştırma kuruluşlarını sahte etkinlik davetleriyle Google oturumlarına yönlendiren bir AitM oltalama kampanyası yürütüyor.