BTCPay Server eski sürümlerdeki açık üzerinden sıcak cüzdan saldırılarını duyurdu; 2.4.7, Binance, Trezor ve Mercado Bitcoin olayları da aktarıldı.
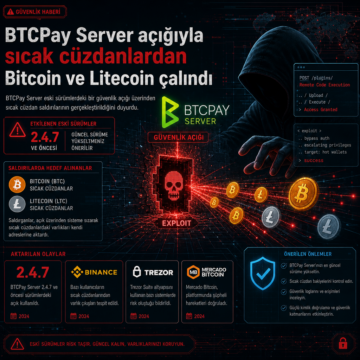


BTCPay Server eski sürümlerdeki açık üzerinden sıcak cüzdan saldırılarını duyurdu; 2.4.7, Binance, Trezor ve Mercado Bitcoin olayları da aktarıldı.
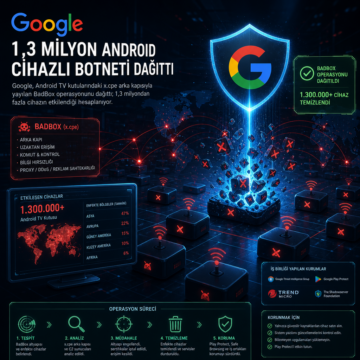
Google, Android TV kutularındaki x.cpe arka kapısıyla yayılan BadBox operasyonunu dağıttı; 1,3 milyondan fazla cihazın etkilendiği hesaplanıyor.
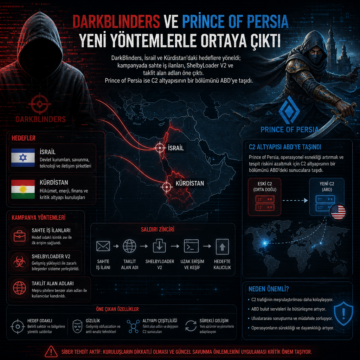
DarkBlinders, İsrail ve Kürdistan’daki hedeflere yöneldi; kampanyada sahte iş ilanları, ShelbyLoader V2 ve taklit alan adları öne çıktı.
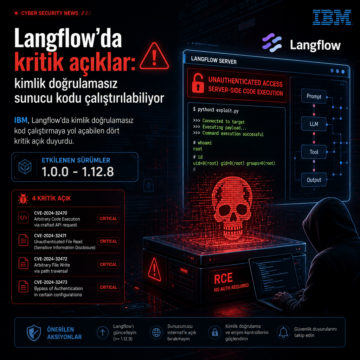
IBM, Langflow’da kimlik doğrulamasız kod çalıştırmaya yol açabilen dört kritik açık duyurdu. Etkilenen sürümler 1.0.0-1.12.8.
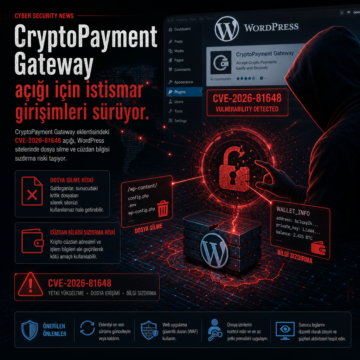
CryptoPayment Gateway eklentisindeki CVE-2026-81648 açığı, WordPress sitelerinde dosya silme ve cüzdan bilgisi sızdırma riski taşıyor.
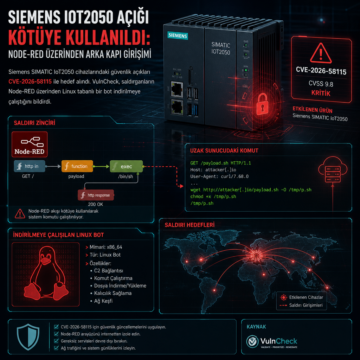
Siemens SIMATIC IoT2050 açıkları CVE-2026-58115 ile hedef oldu; VulnCheck, Node-RED üzerinden Linux bot indirilmeye çalışıldığını bildirdi.
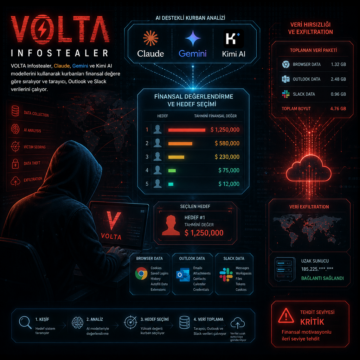
VOLTA infostealer, Claude, Gemini ve Kimi AI kullanarak kurbanları finansal değere göre sıralıyor; tarayıcı, Outlook ve Slack verilerini çalıyor.
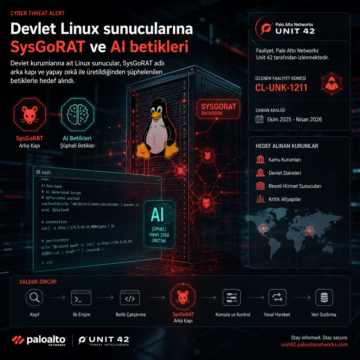
Devlet kurumlarına ait Linux sunucular, SysGoRAT adlı arka kapı ve yapay zekâ ile üretildiğinden şüphelenilen betiklerle hedef alındı.
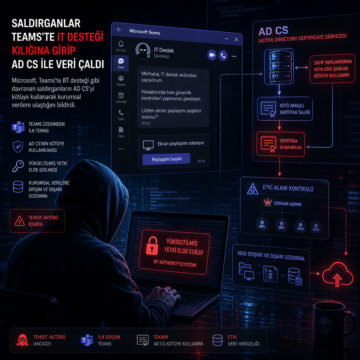
Microsoft, Teams’te BT desteği gibi davranan saldırganların AD CS’yi kötüye kullanarak kurumsal verilere ulaştığını bildirdi.
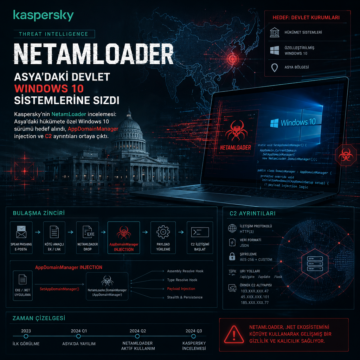
Kaspersky’nin NetamLoader incelemesi: Asya’daki hükümete özel Windows 10 sürümü hedef alındı, AppDomainManager injection ve C2 ayrıntıları ortaya çıktı.