Bu hafta siber saldırılar, güvenilen katmanlardan ilerledi: router arka kapıları, sahte CAPTCHA’lar, sosyal mühendislik zincirleri, mobil banking…
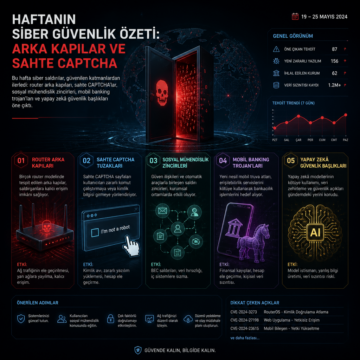


Bu hafta siber saldırılar, güvenilen katmanlardan ilerledi: router arka kapıları, sahte CAPTCHA’lar, sosyal mühendislik zincirleri, mobil banking…
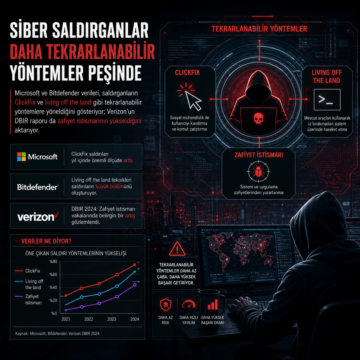
Microsoft ve Bitdefender verileri, saldırganların ClickFix ve living off the land gibi tekrarlanabilir yöntemlere yöneldiğini gösteriyor; Verizon’un DBIR…
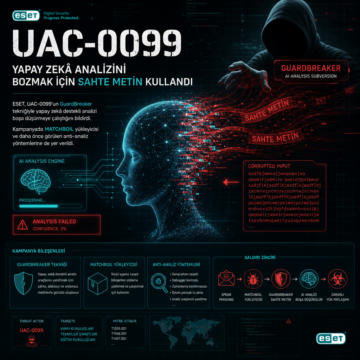
ESET, UAC-0099’un GuardBreaker tekniğiyle yapay zekâ destekli analizi boşa düşürmeye çalıştığını bildirdi.
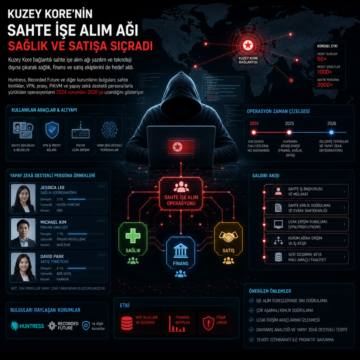
Kuzey Kore bağlantılı sahte işe alım ağı yazılım ve teknoloji dışına çıkarak sağlık, finans ve satış ekiplerini de hedef aldı.
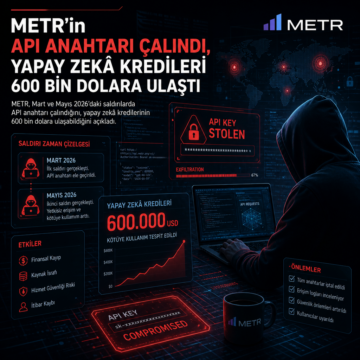
METR, Mart ve Mayıs 2026’daki saldırılarda API anahtarı çalındığını, yapay zekâ kredilerinin 600 bin dolara ulaşabildiğini açıkladı.
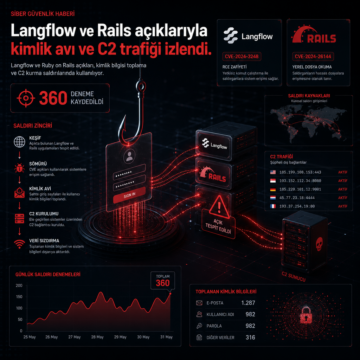
Langflow ve Ruby on Rails açıkları, kimlik bilgisi toplama ve C2 kurma saldırılarında kullanılıyor; 360 deneme kaydedildi.
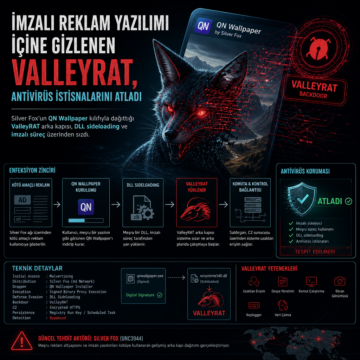
Silver Fox’un QN Wallpaper kılıfıyla dağıttığı ValleyRAT arka kapısı, DLL sideloading ve imzalı süreç üzerinden sızdı.
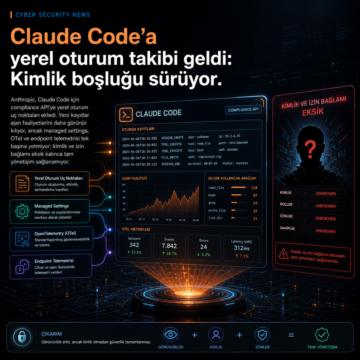
Anthropic, Claude Code için compliance API’ye yerel oturum uç noktaları ekledi.
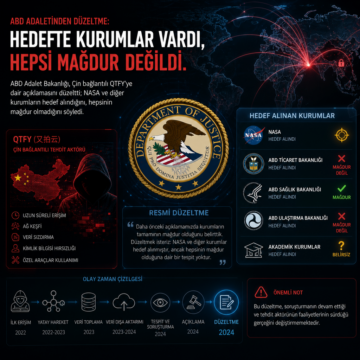
ABD Adalet Bakanlığı, Çin bağlantılı QTFY’ye dair açıklamasını düzeltti; NASA ve diğer kurumların hedef alındığını, hepsinin mağdur olmadığını söyledi.
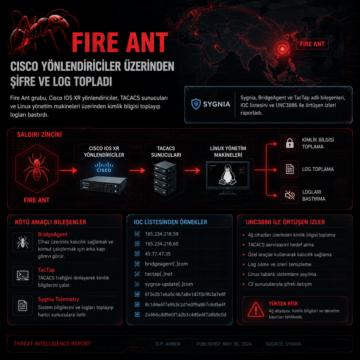
Fire Ant grubu, Cisco IOS XR yönlendiriciler, TACACS sunucuları ve Linux yönetim makineleri üzerinden kimlik bilgisi toplayıp logları bastırdı.