CloudSEK ve Gambit Security, Aurora fidye yazılımı operasyonunun Cursor AI ve başka araçlarla planlandığını ortaya koydu.
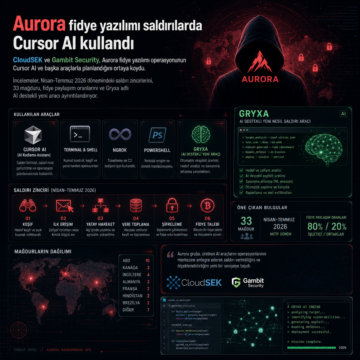


CloudSEK ve Gambit Security, Aurora fidye yazılımı operasyonunun Cursor AI ve başka araçlarla planlandığını ortaya koydu.
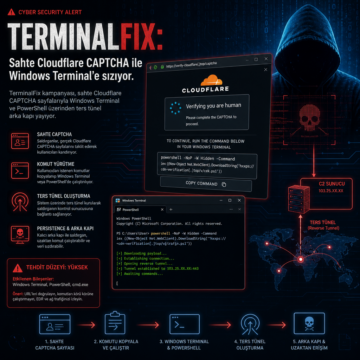
TerminalFix kampanyası, sahte Cloudflare CAPTCHA sayfalarıyla Windows Terminal ve PowerShell üzerinden ters tünel arka kapı yayıyor.
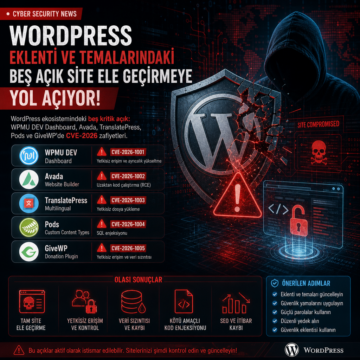
WordPress ekosistemindeki beş kritik açık: WPMU DEV Dashboard, Avada, TranslatePress, Pods ve GiveWP’de CVE-2026 zafiyetleri
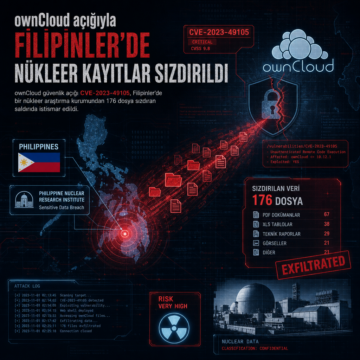
ownCloud açığı CVE-2023-49105, Filipinler’de bir nükleer araştırma kurumundan 176 dosya sızdıran saldırıda istismar edildi.
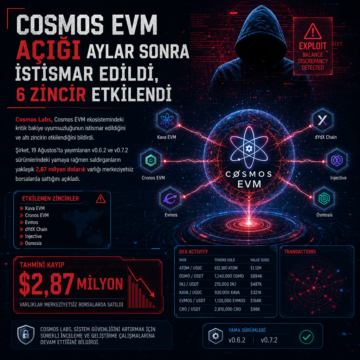
Cosmos Labs, Cosmos EVM ekosistemindeki kritik bakiye uyumsuzluğunun istismar edildiğini ve altı zincirin etkilendiğini bildirdi.
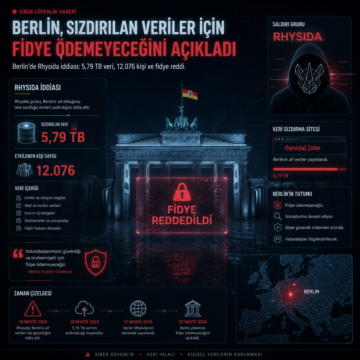
Berlin’de Rhysida iddiası: 5,79 TB veri, 12.076 kişi ve fidye reddi
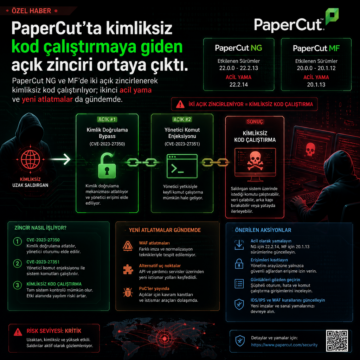
PaperCut NG ve MF’de iki açık zincirlenerek kimliksiz kod çalıştırılıyor; ikinci acil yama ve yeni atlatmalar da gündemde.
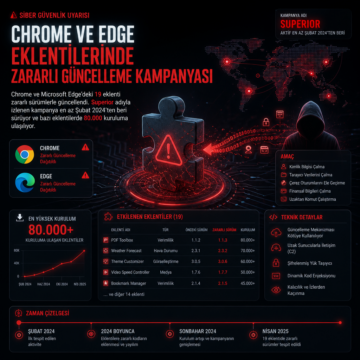
Chrome ve Microsoft Edge’deki 19 eklenti zararlı sürümlerle güncellendi.
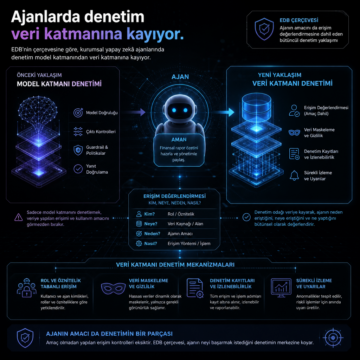
EDB’nin çerçevesine göre, kurumsal yapay zekâ ajanlarında denetim model katmanından veri katmanına kayıyor.
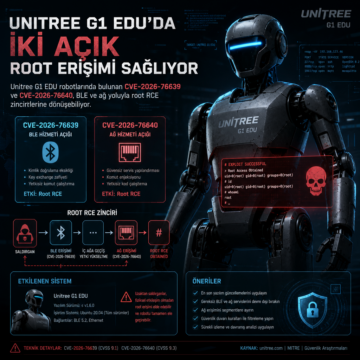
Unitree G1 EDU robotlarında bulunan CVE-2026-76639 ve CVE-2026-76640, BLE ve ağ yoluyla root RCE zincirlerine dönüşebiliyor.