İran bağlantılı Nimbus Manticore, LinkedIn ve benzeri iş platformlarındaki sahte işe alım süreçleriyle NodeRabbit ve PollCat adlı çapraz platform RAT’ları…
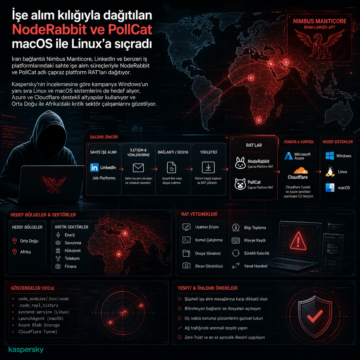


İran bağlantılı Nimbus Manticore, LinkedIn ve benzeri iş platformlarındaki sahte işe alım süreçleriyle NodeRabbit ve PollCat adlı çapraz platform RAT’ları…
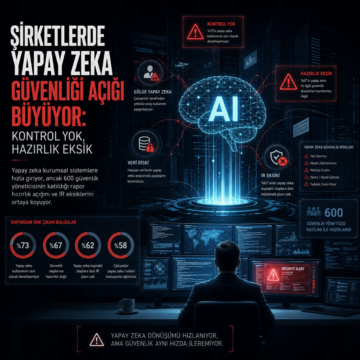
Yapay zeka kurumsal sistemlere hızla giriyor, ancak 600 güvenlik yöneticisinin katıldığı rapor hazırlık açığını ve IR eksiklerini ortaya koyuyor.
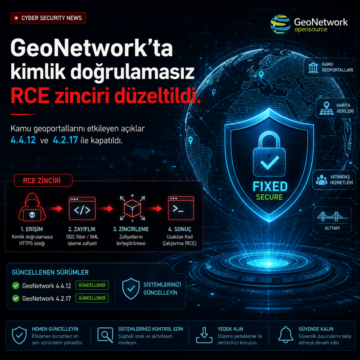
GeoNetwork’te kimlik doğrulamasız RCE zinciri düzeltildi. Kamu geoportallarını etkileyen açıklar 4.4.12 ve 4.2.17 ile kapatıldı.
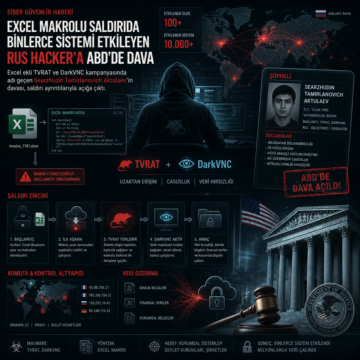
Excel ekli TVRAT ve DarkVNC kampanyasında adı geçen Searzhudin Tamirlanovich Aktulaev’in davası, saldırı ayrıntılarıyla açığa çıktı.
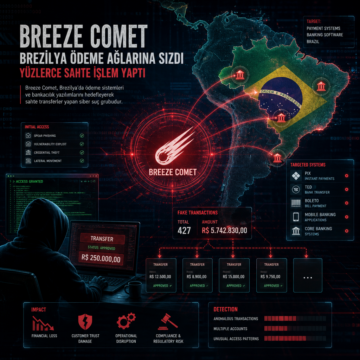
Breeze Comet, Brezilya’da ödeme sistemleri ve bankacılık yazılımlarını hedefleyerek sahte transferler yapan siber suç grubudur.
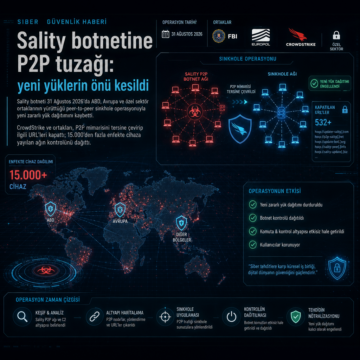
Sality botneti 31 Ağustos 2026’da ABD, Avrupa ve özel sektör ortaklarının yürüttüğü peer-to-peer sinkhole operasyonuyla yeni zararlı yük dağıtımını…
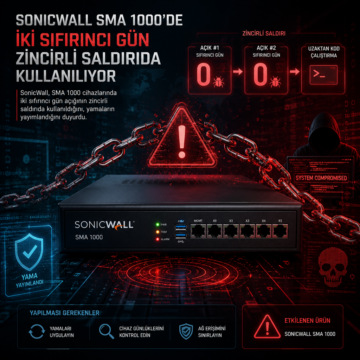
SonicWall, SMA 1000 cihazlarında iki sıfırıncı gün açığının zincirli saldırıda kullanıldığını, yamaların yayımlandığını duyurdu.
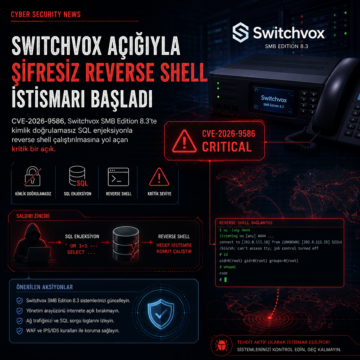
CVE-2026-9586, Switchvox SMB Edition 8.3’te kimlik doğrulamasız SQL enjeksiyonla reverse shell çalıştırılmasına yol açan kritik bir açık.
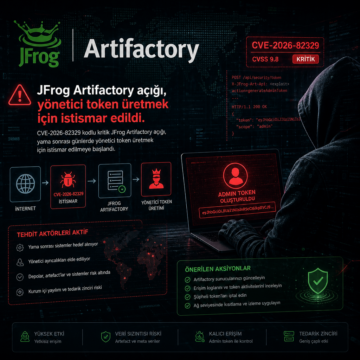
CVE-2026-82329 kodlu kritik JFrog Artifactory açığı, yama sonrası günlerde yönetici token üretmek için istismar edilmeye başlandı.
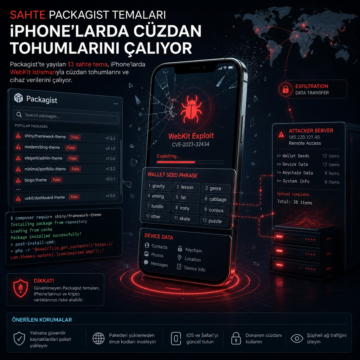
Packagist’te yayılan 13 sahte tema, iPhone’larda WebKit istismarıyla cüzdan tohumlarını ve cihaz verilerini çalıyor.