Bu hafta siber güvenlik gündemi, sahte uygulama sayfalarından yapay zekâ araçlarındaki gizlilik açıklarına, tek tıkla kod çalıştıran zafiyetlerden tedarik…
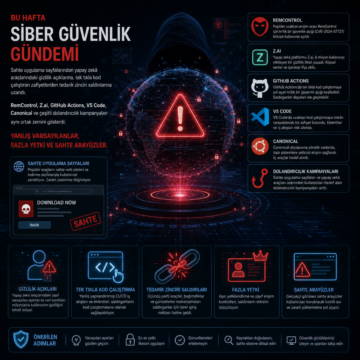


Bu hafta siber güvenlik gündemi, sahte uygulama sayfalarından yapay zekâ araçlarındaki gizlilik açıklarına, tek tıkla kod çalıştıran zafiyetlerden tedarik…
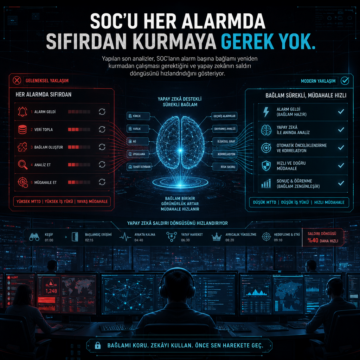
Yapılan son analizler, SOC’ların alarm başına bağlamı yeniden kurmadan çalışması gerektiğini ve yapay zekânın saldırı döngüsünü hızlandırdığını gösteriyor.
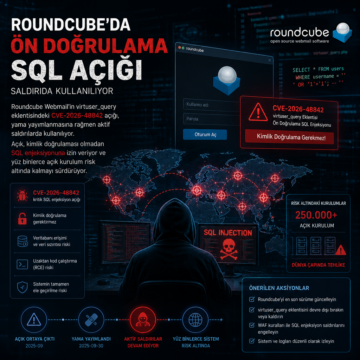
Roundcube Webmail’in virtuser_query eklentisindeki CVE-2026-48842 açığı, yama yayımlanmasına rağmen aktif saldırılarda kullanılıyor.
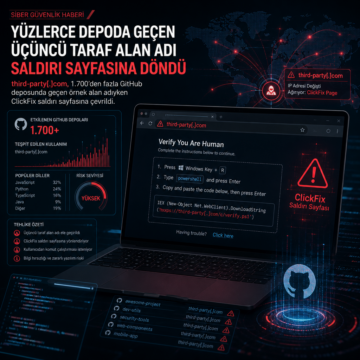
third-party[.]com, 1.700’den fazla GitHub deposunda geçen örnek alan adıyken ClickFix saldırı sayfasına çevrildi.
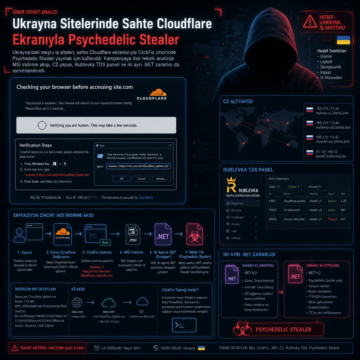
Ukrayna’daki meşru iş siteleri sahte Cloudflare ekranlarıyla ClickFix zincirinde Psychedelic Stealer yaymak için kullanıldı; kampanyaya dair teknik…
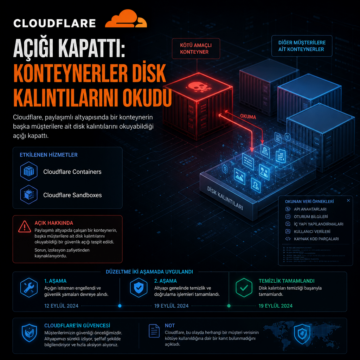
Cloudflare, paylaşımlı altyapısında bir konteynerin başka müşterilere ait disk kalıntılarını okuyabildiği açığı kapattı.
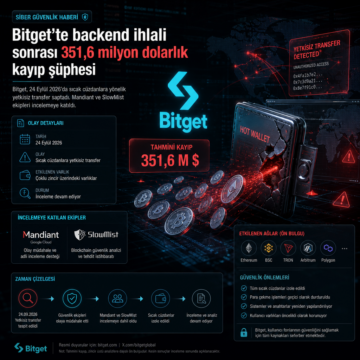
Bitget, 24 Eylül 2026’da sıcak cüzdanlara yetkisiz transfer saptadı; Mandiant ve SlowMist incelemeye katıldı.
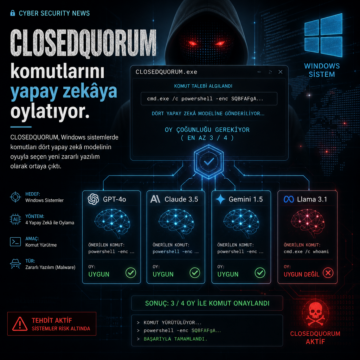
CLOSEDQUORUM, Windows sistemlerde komutları dört yapay zekâ modelinin oyuyla seçen yeni zararlı yazılım olarak ortaya çıktı.
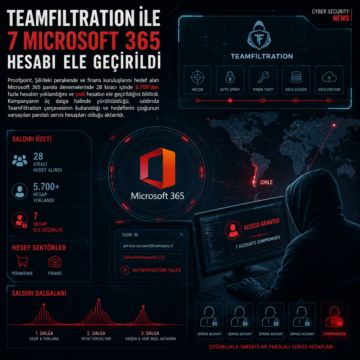
Proofpoint, Şili’deki perakende ve finans kuruluşlarını hedef alan Microsoft 365 parola denemelerinde 28 kiracı içinde 5.700’den fazla hesabın…
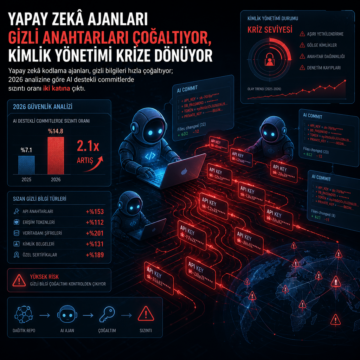
Yapay zekâ kodlama ajanları, gizli bilgileri hızla çoğaltıyor; 2026 analizine göre AI destekli commitlerde sızıntı oranı iki katına çıktı.