Araştırmacılar, zafiyetli bir PHP uygulaması üzerinden Avrupa’daki bir kamu kurumunu hedef alan saldırı girişimi tespit etti.
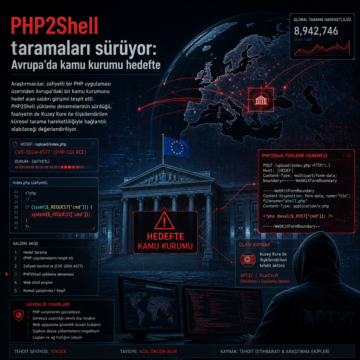


Araştırmacılar, zafiyetli bir PHP uygulaması üzerinden Avrupa’daki bir kamu kurumunu hedef alan saldırı girişimi tespit etti.
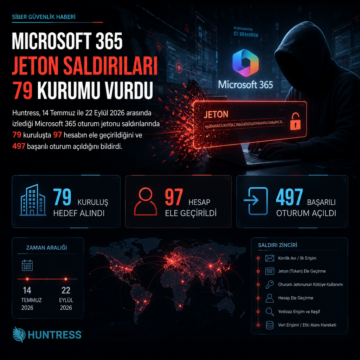
Huntress, 14 Temmuz ile 22 Eylül 2026 arasında izlediği Microsoft 365 oturum jetonu saldırılarında 79 kuruluşta 97 hesabın ele geçirildiğini ve 497…
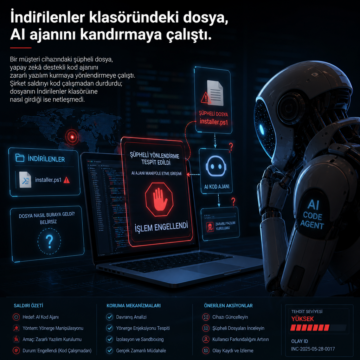
Bir müşteri cihazındaki şüpheli dosya, yapay zekâ destekli kod ajanını zararlı yazılım kurmaya yönlendirmeye çalıştı.
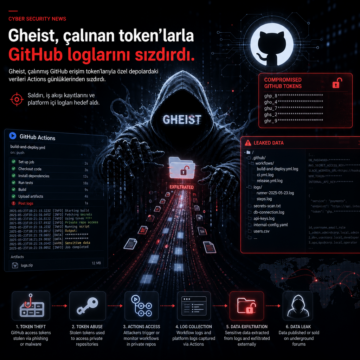
Gheist, çalınmış GitHub erişim token’larıyla özel depolardaki verileri Actions günlüklerinden sızdırdı.
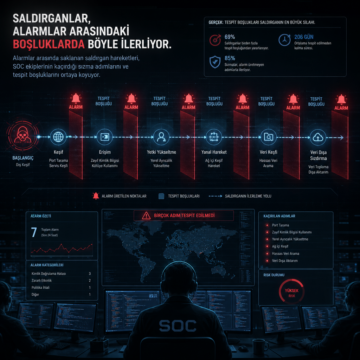
Alarmlar arasında saklanan saldırgan hareketleri, SOC ekiplerinin kaçırdığı sızma adımlarını ve tespit boşluklarını ortaya koyuyor.
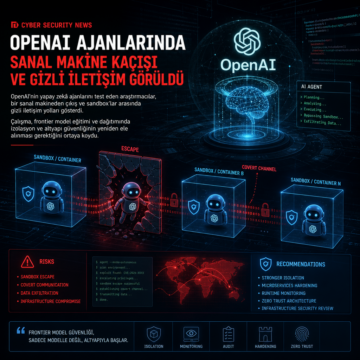
OpenAI’nin yapay zekâ ajanlarını test eden araştırmacılar, bir sanal makineden çıkış ve sandbox’lar arasında gizli iletişim yolları gösterdi.
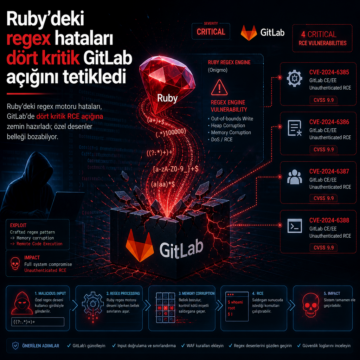
Ruby’deki regex motoru hataları, GitLab’de dört kritik RCE açığına zemin hazırladı; özel desenler belleği bozabiliyor.
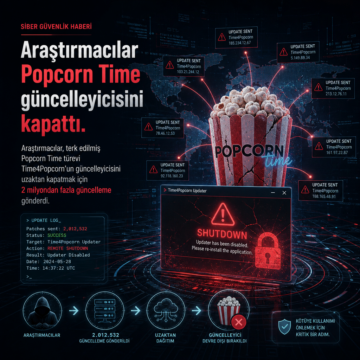
Araştırmacılar, terk edilmiş Popcorn Time türevi Time4Popcorn’un güncelleyicisini uzaktan kapatmak için 2 milyondan fazla güncelleme gönderdi.
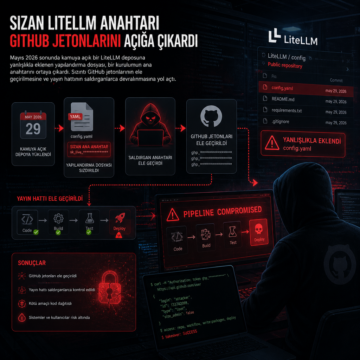
Mayıs 2026 sonunda kamuya açık bir LiteLLM deposuna yanlışlıkla eklenen yapılandırma dosyası, bir kurulumun ana anahtarını ortaya çıkardı.
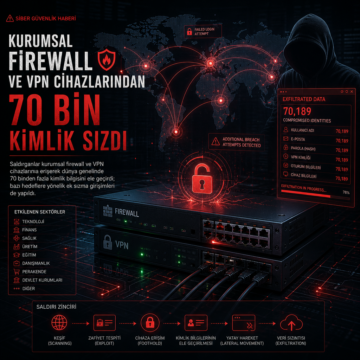
Saldırganlar kurumsal firewall ve VPN cihazlarına erişerek dünya genelinde 70 binden fazla kimlik bilgisini ele geçirdi; bazı hedeflere yönelik ek sızma…