Google, Gmail ve Photos verisinin AI destekli arama ve Gemini üzerinden paylaşılması halinde hedefli reklamlarda kullanılabileceğini açıkladı.
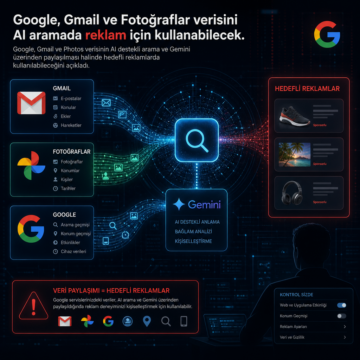


Google, Gmail ve Photos verisinin AI destekli arama ve Gemini üzerinden paylaşılması halinde hedefli reklamlarda kullanılabileceğini açıkladı.
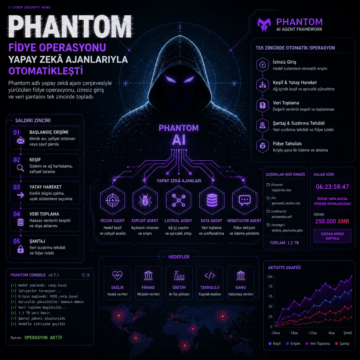
Phantom adlı yapay zekâ ajanı çerçevesiyle yürütülen fidye operasyonu, izinsiz giriş ve veri şantajını tek zincirde topladı.
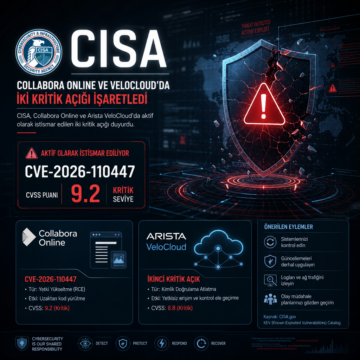
CISA, Collabora Online ve Arista VeloCloud’da aktif olarak istismar edilen iki kritik açığı duyurdu. CVE-2026-110447’in CVSS puanı 9.2 olarak kayda geçti.
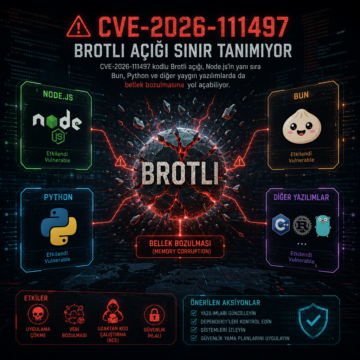
CVE-2026-111497 kodlu Brotli açığı, Node.js'in yanı sıra Bun, Python ve diğer yaygın yazılımlarda da bellek bozulmasına yol açabiliyor.
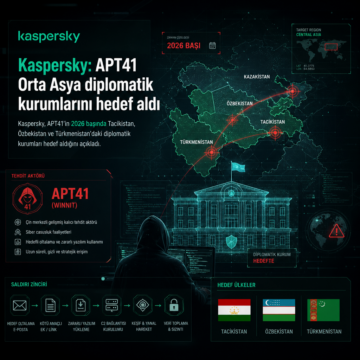
Kaspersky, APT41’in 2026 başında Tacikistan, Özbekistan ve Türkmenistan’daki diplomatik kurumları hedef aldığını açıkladı.
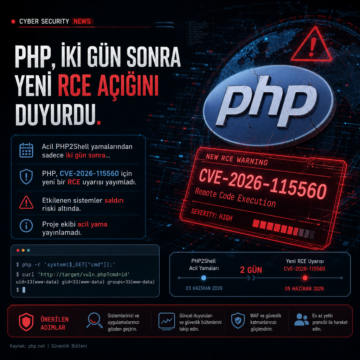
PHP, acil PHP2Shell yamalarından iki gün sonra CVE-2026-115560 için yeni bir RCE uyarısı yayımladı; acil yama çıkarmadı.
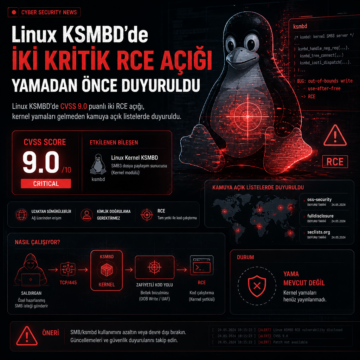
Linux KSMBD’de CVSS 9.0 puanlı iki RCE açığı, kernel yamaları gelmeden kamuya açık listelerde duyuruldu.
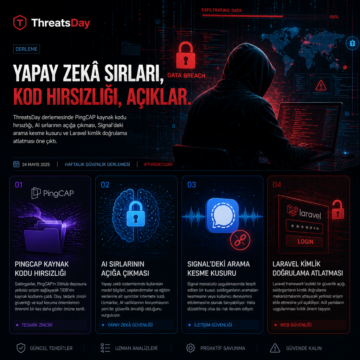
ThreatsDay derlemesinde PingCAP kaynak kodu hırsızlığı, AI sırlarının açığa çıkması, Signal’deki arama kesme kusuru ve Laravel kimlik doğrulama atlatması…
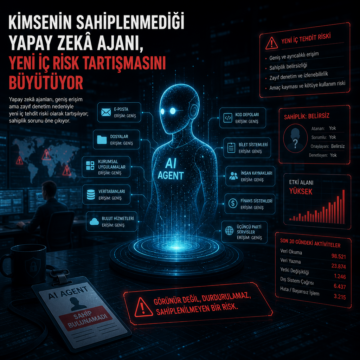
Yapay zekâ ajanları, geniş erişim ama zayıf denetim nedeniyle yeni iç tehdit riski olarak tartışılıyor; sahiplik sorunu öne çıkıyor.
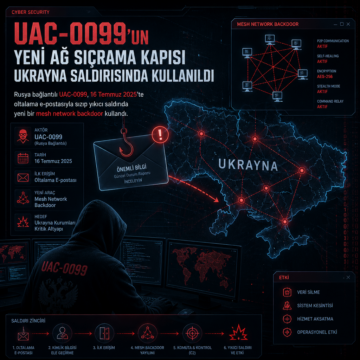
Rusya bağlantılı UAC-0099, 16 Temmuz 2025’te oltalama e-postasıyla sızıp yıkıcı saldırıda yeni bir mesh network backdoor kullandı.