Keystone, cihaz doğrulama anahtarı sızınca 18.835 donanım cüzdanını imha edeceğini açıkladı; sahte cihazlar çevrimiçi doğrulamayı geçebiliyor.
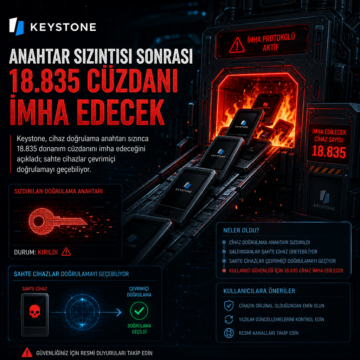


Keystone, cihaz doğrulama anahtarı sızınca 18.835 donanım cüzdanını imha edeceğini açıkladı; sahte cihazlar çevrimiçi doğrulamayı geçebiliyor.
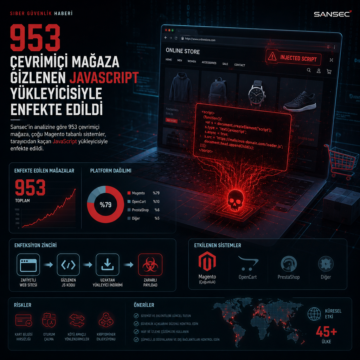
Sansec’in analizine göre 953 çevrimiçi mağaza, çoğu Magento tabanlı sistemler, tarayıcıdan kaçan JavaScript yükleyicisiyle enfekte edildi.
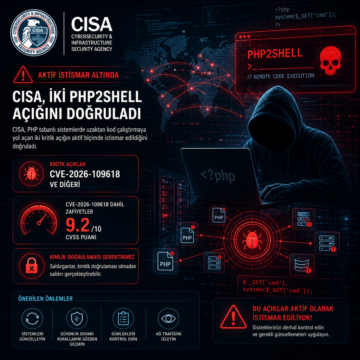
CISA, PHP tabanlı sistemlerde uzaktan kod çalıştırmaya yol açan iki kritik açığın aktif biçimde istismar edildiğini doğruladı.
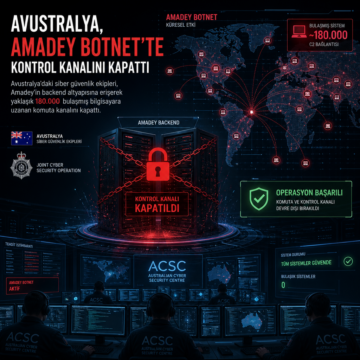
Avustralya’daki siber güvenlik ekipleri, Amadey’in backend altyapısına erişerek yaklaşık 180.000 bulaşmış bilgisayara uzanan komuta kanalını kapattı.
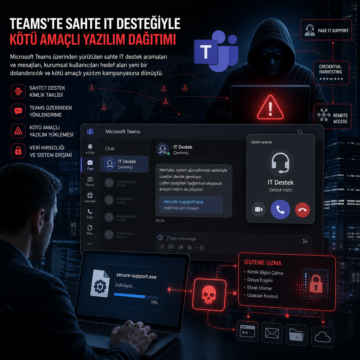
Microsoft Teams üzerinden yürütülen sahte IT destek aramaları ve mesajları, kurumsal kullanıcıları hedef alan yeni bir dolandırıcılık ve kötü amaçlı…
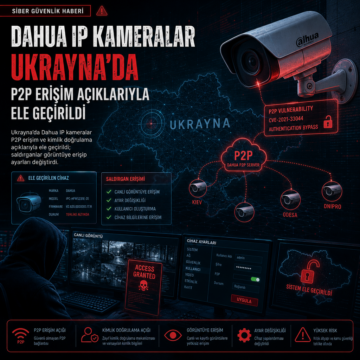
Ukrayna’da Dahua IP kameralar P2P erişim ve kimlik doğrulama açıklarıyla ele geçirildi; saldırganlar görüntüye erişip ayarları değiştirdi.
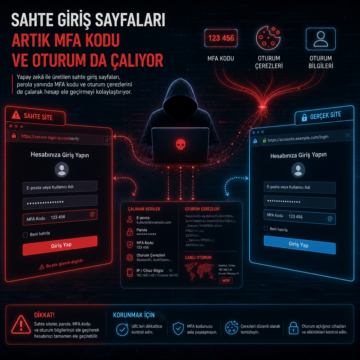
Yapay zekâ ile üretilen sahte giriş sayfaları, parola yanında MFA kodu ve oturum çerezlerini de çalarak hesap ele geçirmeyi kolaylaştırıyor.
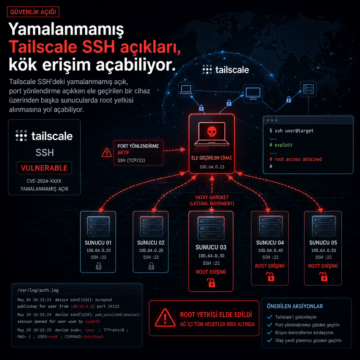
Tailscale SSH’deki yamalanmamış açık, port yönlendirme açıkken ele geçirilen bir cihaz üzerinden başka sunucularda root yetkisi alınmasına yol açabiliyor.
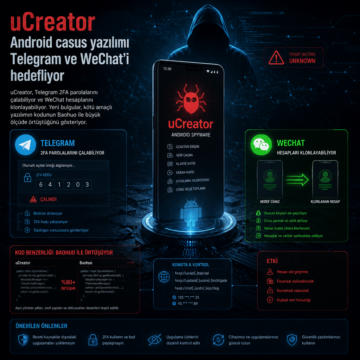
uCreator Android casus yazılımı Telegram 2FA parolalarını çalabiliyor ve WeChat hesaplarını klonlayabiliyor; kodu Baohuo ile örtüşüyor.
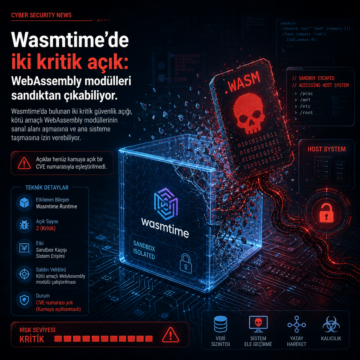
Wasmtime’da bulunan iki kritik güvenlik açığı, kötü amaçlı WebAssembly modüllerinin sanal alanı aşmasına ve ana sisteme taşmasına izin verebiliyor.