Polymarket, DebugBear betiğiyle yaşanan saldırıda 726 cüzdana zarar verildiğini ve toplam 3,9 milyon dolar iade edeceğini açıkladı.
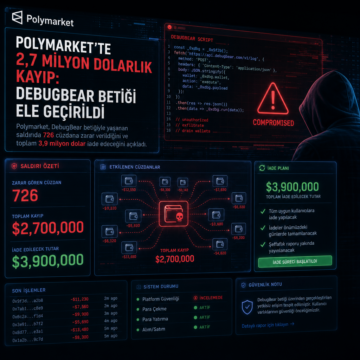


Polymarket, DebugBear betiğiyle yaşanan saldırıda 726 cüzdana zarar verildiğini ve toplam 3,9 milyon dolar iade edeceğini açıkladı.
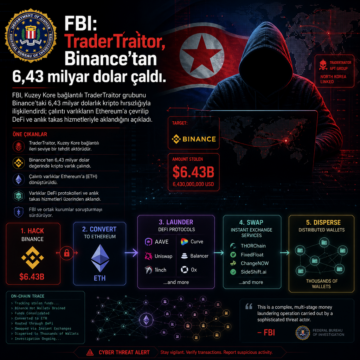
FBI, Kuzey Kore bağlantılı TraderTraitor grubunu Binance’taki 6,43 milyar dolarlık kripto hırsızlığıyla ilişkilendirdi; çalıntı varlıkların Ethereum’a…
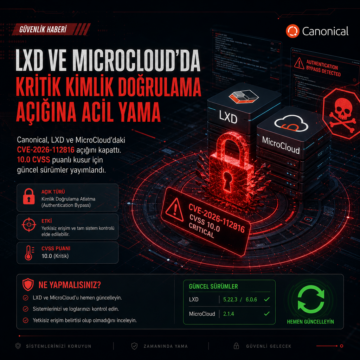
Canonical, LXD ve MicroCloud’daki CVE-2026-112816 açığını kapattı. 10.0 CVSS puanlı kusur için güncel sürümler yayımlandı.
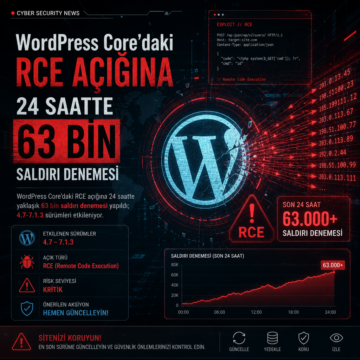
WordPress Core’daki RCE açığına 24 saatte yaklaşık 63 bin saldırı denemesi yapıldı; 4.7-7.1.3 sürümleri etkileniyor.
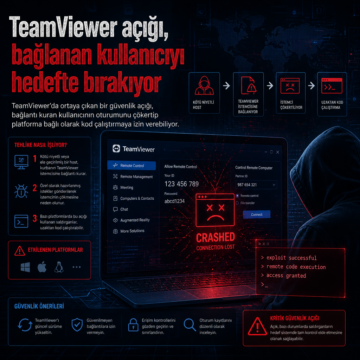
TeamViewer’da ortaya çıkan bir güvenlik açığı, bağlantı kuran kullanıcının oturumunu çökertip platforma bağlı olarak kod çalıştırmaya izin verebiliyor.
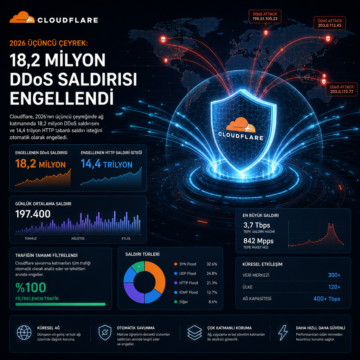
Cloudflare, 2026’nın üçüncü çeyreğinde ağ katmanında 18,2 milyon DDoS saldırısını ve 14,4 trilyon HTTP tabanlı saldırı isteğini otomatik olarak engelledi.
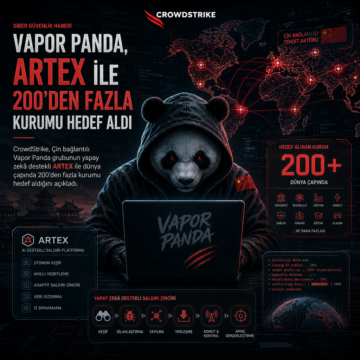
CrowdStrike, Çin bağlantılı Vapor Panda grubunun yapay zekâ destekli ARTEX ile dünya çapında 200’den fazla kurumu hedef aldığını açıkladı.
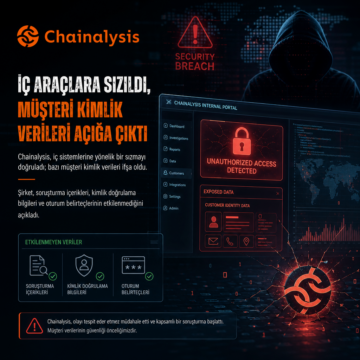
Chainalysis, iç sistemlerine yönelik bir sızmayı doğruladı; bazı müşteri kimlik verileri ifşa oldu.
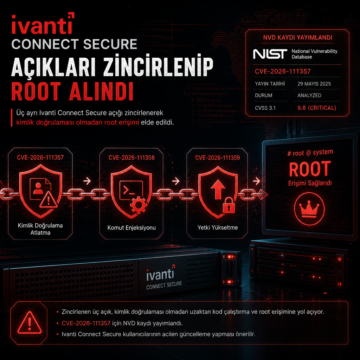
Üç ayrı Ivanti Connect Secure açığı zincirlenerek kimlik doğrulaması olmadan root erişimi elde edildi. CVE-2026-111357 için NVD kaydı da yayımlandı.
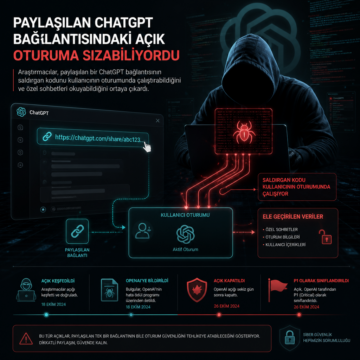
Araştırmacılar, paylaşılan bir ChatGPT bağlantısının saldırgan kodunu kullanıcının oturumunda çalıştırabildiğini ve özel sohbetleri okuyabildiğini ortaya…