Kritik güvenlik yamalarının neden geciktiği netleşti: IPS, yapılandırma ve endpoint değişiklikleri meşru trafik ve servisleri bozabiliyor.
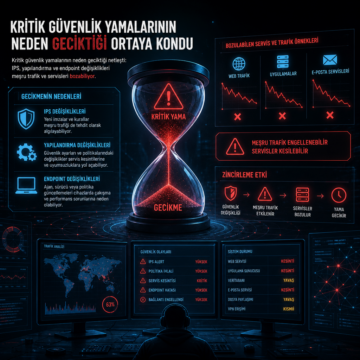


Kritik güvenlik yamalarının neden geciktiği netleşti: IPS, yapılandırma ve endpoint değişiklikleri meşru trafik ve servisleri bozabiliyor.
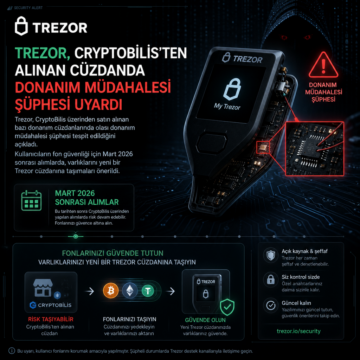
Trezor, CryptoBilis’ten alınan bazı donanım cüzdanlarında müdahale şüphesi üzerine Mart 2026 sonrası alımlara fonları yeni cüzdana taşıma çağrısı yaptı.
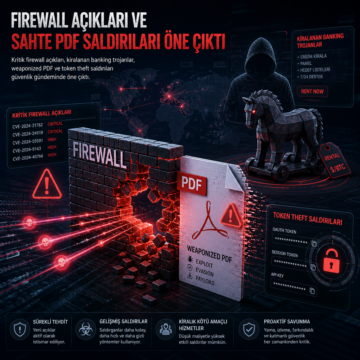
Kritik firewall açıkları, kiralanan banking trojanlar, weaponized PDF ve token theft saldırıları güvenlik gündeminde öne çıktı.
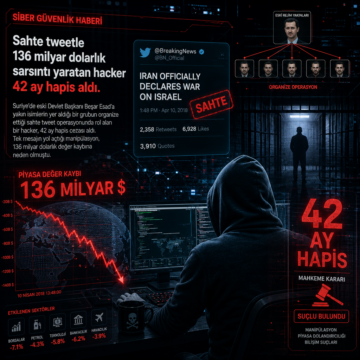
Suriye’de eski Devlet Başkanı Beşar Esad’a yakın isimlerin yer aldığı bir grubun organize ettiği sahte tweet operasyonunda rol alan bir hacker, 42 ay…
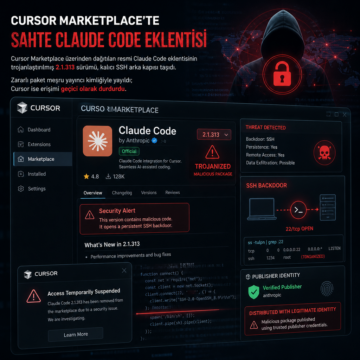
Cursor Marketplace üzerinden dağıtılan resmi Claude Code eklentisinin trojanlaştırılmış 2.1.313 sürümü, kalıcı SSH arka kapısı taşıdı.
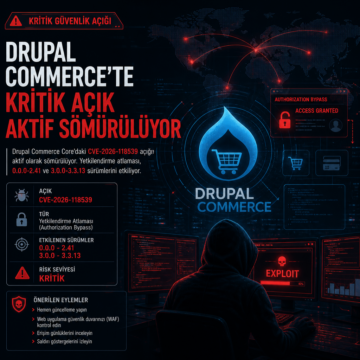
Drupal Commerce Core’daki CVE-2026-118539 açığı aktif olarak sömürülüyor; yetkilendirme atlaması 0.0.0-2.41 ve 3.0.0-3.3.13 sürümlerini etkiliyor.
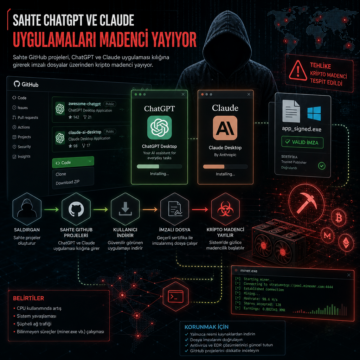
Sahte GitHub projeleri, ChatGPT ve Claude uygulaması kılığına girerek imzalı dosyalar üzerinden kripto madenci yayıyor.
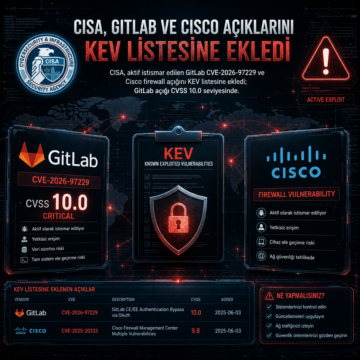
CISA, aktif istismar edilen GitLab CVE-2026-97229 ve Cisco firewall açığını KEV listesine ekledi; GitLab açığı CVSS 10.0 seviyesinde.
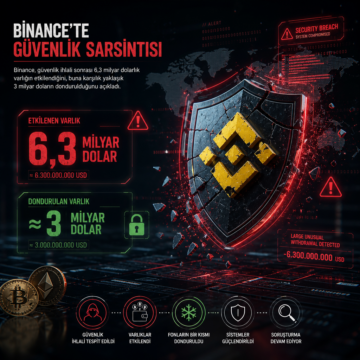
Binance, güvenlik ihlali sonrası 6,3 milyar dolarlık varlığın etkilendiğini, buna karşılık yaklaşık 3 milyar doların dondurulduğunu açıkladı.
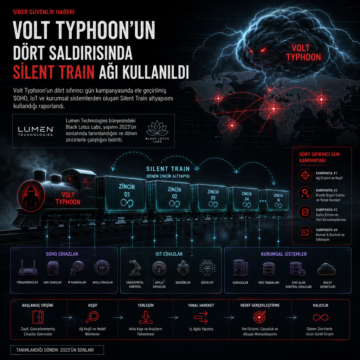
Volt Typhoon’un dört sıfırıncı gün kampanyasında ele geçirilmiş SOHO, IoT ve kurumsal sistemlerden oluşan Silent Train altyapısını kullandığı raporlandı.