UAT-10147, Windows ve Linux sunucularını hedef alan kampanyasında AI destekli araçlar, SPECTRE arka kapısı, BadIIS, Noodle RAT ve Linux rootkit Specter…
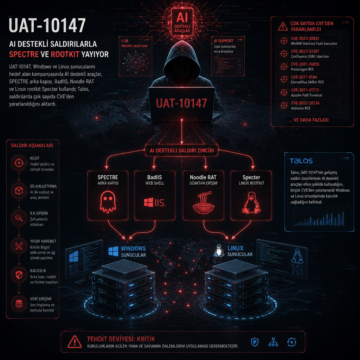


UAT-10147, Windows ve Linux sunucularını hedef alan kampanyasında AI destekli araçlar, SPECTRE arka kapısı, BadIIS, Noodle RAT ve Linux rootkit Specter…
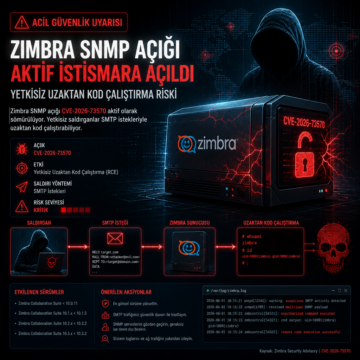
Zimbra SNMP açığı CVE-2026-73570 aktif olarak sömürülüyor. Yetkisiz saldırganlar SMTP istekleriyle uzaktan kod çalıştırabiliyor.
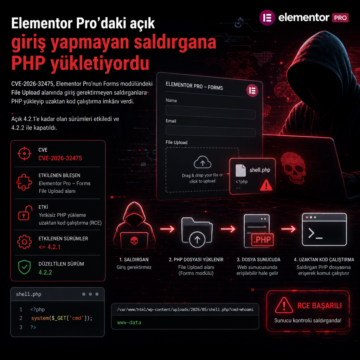
CVE-2026-32475, Elementor Pro’nun Forms modülündeki File Upload alanında giriş gerektirmeyen saldırganlara PHP yükleyip uzaktan kod çalıştırma imkânı…
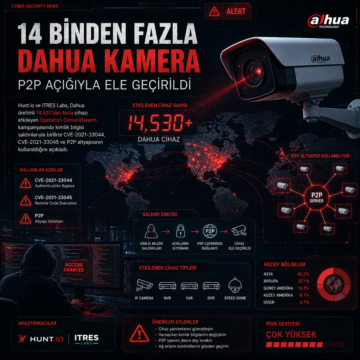
Hunt.io ve ITRES Labs, Dahua üretimli 14.530’dan fazla cihazı etkileyen Operation CameraSwarm kampanyasında kimlik bilgisi saldırılarıyla birlikte…
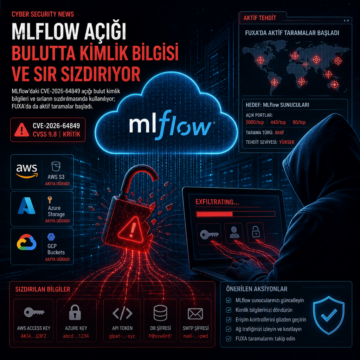
MLflow’daki CVE-2026-64849 açığı bulut kimlik bilgileri ve sırların sızdırılmasında kullanılıyor; FUXA’da da aktif taramalar başladı.
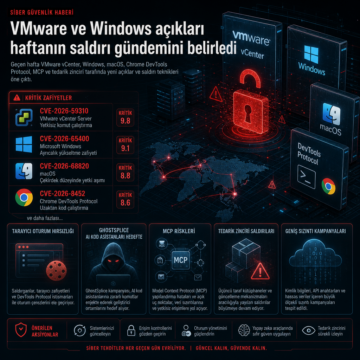
Geçen hafta VMware vCenter, Windows, macOS, Chrome DevTools Protocol, MCP ve tedarik zinciri tarafında yeni açıklar ve saldırı teknikleri öne çıktı.
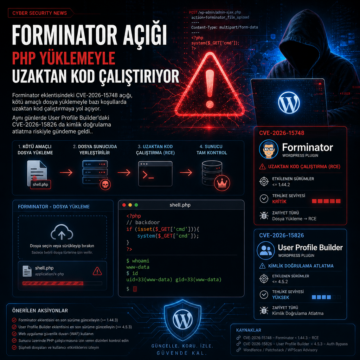
Forminator eklentisindeki CVE-2026-15748 açığı, kötü amaçlı dosya yüklemeyle bazı koşullarda uzaktan kod çalıştırmaya yol açıyor.
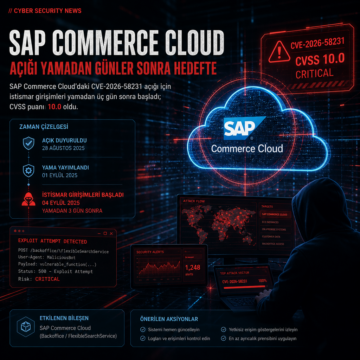
SAP Commerce Cloud’daki CVE-2026-58231 açığı için istismar girişimleri yamadan üç gün sonra başladı; CVSS puanı 10.0 oldu.
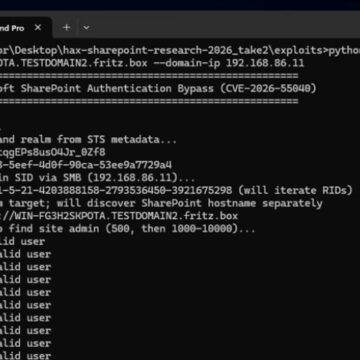
CVE-2026-55040 açığına ait PoC kodu yayımlandıktan sonra SharePoint sistemlerine yönelik kimlik doğrulama atlatma saldırıları başladı.
SAP, Commerce Cloud için CVE-2026-58231 dahil kritik açıkları kapattı; CVSS 10.0 puanlı sorun kod çalıştırmaya yol açabiliyor.