Cisco, CVE-2026-20349 açığının istismar edildiğini doğruladı; Secure Firewall ASA ve Secure FTD için yamalar yayımlandı.


Cisco, CVE-2026-20349 açığının istismar edildiğini doğruladı; Secure Firewall ASA ve Secure FTD için yamalar yayımlandı.
QUIRSO, VMware vCenter hedefli kampanyada CVE-2026-59310 üzerinden kalıcı erişim kurulduğunu, 47 ülkede 361 IP’nin etkilendiğini ve saldırıda reverse_ssh…
Metabase, CVSS puanı 10.0 olan ve CVE kimliği bulunmayan kritik bir açığın vahşi ortamda istismar edildiğini duyurdu. Şirket, 1.58 ve üzeri sürümler için yamaları yayımladı; Framework ise saldırıda müşteri adı, IP, adres, telefon ve e-posta bilgilerinin erişildiğini açıkladı.
CISA, JetBrains TeamCity’deki CVE-2026-63077 açığının sahada aktif olarak istismar edildiğini açıkladı. 9,8 puanlı hata, kimliği doğrulanmamış saldırganlara sunucu üzerinden komut çalıştırma ve CI/CD süreçlerine sızma imkânı verebiliyor. Federal kurumlar için son yamalama tarihi 8 Ağustos 2026.
CISA, N-able N-central’daki CVE-2026-18577 açığını aktif istismar nedeniyle KEV listesine ekledi. N-able, sorun için 2026.3 HF1 yamasını yayımlarken, saldırılarda az sayıda müşterinin etkilendiğini ve saldırganların Take Control özelliği üzerinden ağ içinde ilerleyebildiğini açıkladı.
N-able, N-central’de kapatıldığı sanılan açığın tam düzelmediğini ve saldırganların bu zafiyeti kullanarak sunuculara yönetici erişimi elde ettiğini açıkladı. Şirket, CVE-2026-18556 ve CVE-2026-18577 için 2026.3.1.7 sürümünü ilk etkilenmeyen yapı olarak işaret ederken, saldırganların Take Control ve Cloudflare tünelleriyle erişimi kalıcılaştırdığını bildirdi.
Unit 42’nin analizine göre, Telegram üzerinden yönetilen DeepSeek tabanlı bir ajan 460’tan fazla hedefe karşı istismar girişiminde bulundu; Langflow ve n8n denemeleri başarısız kaldı, asıl ihlaller ise NetScaler ve Marimo üzerinden kaydedildi. Raporda, Hermes Agent’in yanlış yapılandırılmış HTTP sunucusu nedeniyle model dosyaları, API anahtarları ve saldırı kayıtlarının açığa çıktığı; ayrıca saldırganın knaithe ve KnYuan adlarıyla izlendiği aktarıldı.
Cisco, Secure Firewall Management Center (FMC) yazılımındaki CVE-2026-20316 açığını aktif istismar edildiği gerekçesiyle KEV kataloğuna ekledi. Şirket, sabit kimlik bilgilerine dayanan zafiyet için hot fix paketlerini yayımladı, IoC kontrolü için bir komut paylaştı ve FCEB kurumlarına 1 Ağustos 2026’ya kadar yama uygulanmasını tavsiye etti.
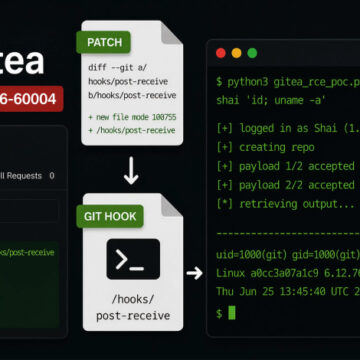
Gitea’da CVE-2026-60004 kodlu, CVSS 9.8 puanlı kritik bir açık 1.27.1 ile kapatıldı. Hata, varsayılan açık kayıt nedeniyle dışarıdan oluşturulabilen hesaplarla repository yazma yetkisi üzerinden uzaktan kod çalıştırmaya kadar uzanabiliyor. 27-28 Temmuz tarihlerindeki duyurularda otomatik yükseltme, PoC kodu ve ayrı bir dosya dahil etme düzeltmesi de yer aldı.
Cl0p ile ilişkilendirilen saldırganlar, PTC Windchill ve FlexPLM’deki iki açığı zincirleyerek kimlik doğrulaması olmadan uzaktan kod çalıştırıyor ve kurumsal sistemlere JSP web shell yüklüyor. İmalat, otomotiv, havacılık ve perakende sektörlerini etkileyen kampanyada CVE-2026-12569 istismarı öne çıkıyor.