ServiceNow, 27 Ağustos 2026’da yayımladığı duyuruda dört açığı ve bunların etkilediği sürümleri açıkladı.
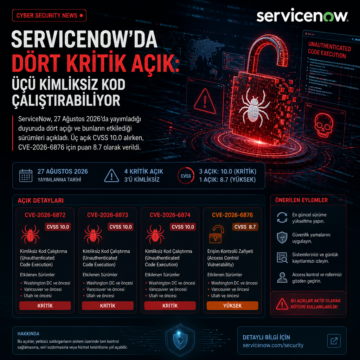


ServiceNow, 27 Ağustos 2026’da yayımladığı duyuruda dört açığı ve bunların etkilediği sürümleri açıkladı.
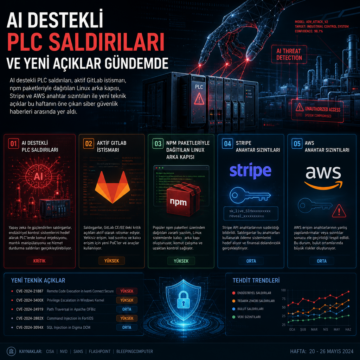
AI destekli PLC saldırıları, aktif GitLab istismarı, npm paketleriyle dağıtılan Linux arka kapısı, Stripe ve AWS anahtar sızıntıları ile yeni teknik…
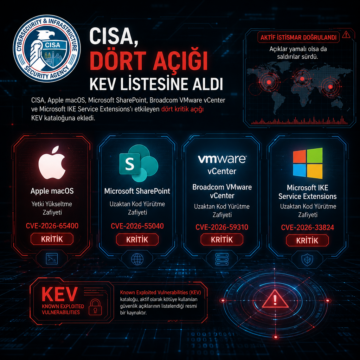
CISA, Apple macOS, Microsoft SharePoint, Broadcom VMware vCenter ve Microsoft IKE Service Extensions’ı etkileyen dört kritik açığı KEV kataloğuna ekledi.
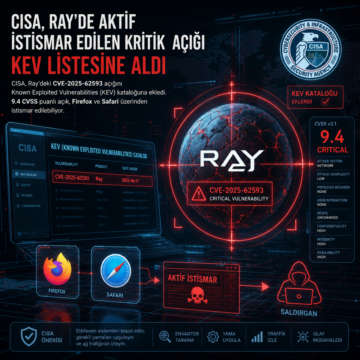
CISA, Ray’deki CVE-2025-62593 açığını KEV kataloğuna ekledi; 9.4 CVSS puanlı açık Firefox ve Safari üzerinden istismar edilebiliyor.
Birmingham Üniversitesi ve Fuzzware’in araştırması, SIM kartların bazı hücresel IoT modemlerinde RUN AT komutunu tetikleyebildiğini ve 26 cihazın 9’unda…
N-able, N-central ürününde aktif biçimde istismar edilen iki zafiyet için yeni bir acil yama yayımladı. Şirket, bazı müşteri ortamlarında yönetici erişimi elde edilip Cloudflare Tunnel üzerinden kalıcılık kurulduğunu, etkilenenlerin sınırlı sayıda olduğunu açıkladı.
Atlassian’ın Rovo asistanında iki ayrı zafiyet bulundu: biri rovoChatPrompt parametresiyle tek tıklamada çalışan bağlantı tabanlı açık, diğeri ise içeriğe gizlenen komutlarla ilerleyen indirect prompt injection zinciri. Varonis’in bulgusu 8 Temmuz 2026’da sunucu tarafında kapatıldı; PromptArmor’un 5 Ağustos 2026’da yayımladığı zincir ise o tarihte hâlâ çalışıyordu ve web arama kapalı olsa da veri dışarı aktarabiliyordu.
Linux çekirdeğinde 2008’den beri bulunan SCTP açığı CVE-2026-64564 olarak izleniyor ve SCTPhantom adıyla 6 Ağustos’ta kamuya açıklandı. Tencent Zhuque Lab, belirli koşullarda bu hatanın Debian 13, Ubuntu 24.04, Rocky Linux 9, RHEL 9 ve OpenCloudOS üzerinde root erişimine kadar gidebildiğini bildirdi.
CryptoJS tabanlı zayıf rastgele sayı üreticisi, kripto cüzdan uygulamalarında kurtarma ifadelerini tahmin edilebilir hale getirerek iki dalgada en az 5,7 milyon dolarlık kayba yol açtı. Coinspect, Ill Bloom adı verilen kampanyada RRWallet, Bexo Wallet, NanChat, Bitcoin Libre ve Milo’yu doğruladı; bazı uygulamalar yamalanırken bazıları kapatıldı ya da hâlâ güncel sürümünü yayımlamadı.
Adobe, Campaign Classic’te CVE-2026-48449 adlı 10.0 puanlı kritik açığı ve CVE-2026-48448 numaralı yüksek riskli SQL enjeksiyonu sorununu kapattı. Şirket, ACC v7 7.4.3 build 9398 için yayımlanan yamada açıkların aktif kullanıldığına dair iz görmediğini; aynı dönemde Adobe Bridge için de sekiz kritik zafiyeti giderdiğini açıkladı.