CVE-2026-10702 olarak izlenen Firefox açığı, tek bir kötü amaçlı sayfa ziyaretiyle Tor Browser’da uzaktan kod çalıştırmaya kapı açıyor ve Mozilla bu hatayı Firefox 151.0.3 ile kapattı. Nebula Security, açığı IonStack zincirinin ilk adımı olarak kamuya açık istismar koduyla bir Android 17 ARM64 cihazda kullandığını, ikinci aşamada ise CVE-2026-43499 adlı GhostLock çekirdek açığının devreye girdiğini açıkladı.
Ekim 21, 2026


Etiket: Zafiyet
Yazı
Arista VeloCloud Orchestrator’daki kritik açık aktif sömürülüyor
Arista, VeloCloud Orchestrator’ın yerinde kurulu sürümlerindeki CVE-2026-16812 açığının aktif olarak istismar edildiğini duyurdu ve etkilenen sürümleri, IP adreslerini ile izleme önerilerini paylaştı. CISA açığı KEV kataloğuna eklerken, Fortinet’in CVE-2025-68686 numaralı açığı ve Alibaba Fastjson’daki CVE-2026-16723 de güncel listede yer aldı.
Yazı
GitLab’da yamalanan RCE açığı için çalışan PoC yayımlandı
GitLab’ın Haziran ayında kapattığı bir açık için çalışan bir istismar kanıtı yayımlandı ve doğrulanmış kullanıcıların yamalanmamış self-managed kurulumlarda komut çalıştırabildiği gösterildi. Zincir, Jupyter not defteri önizlemesi ile Oj kütüphanesindeki iki bellek bozulması hatasını birleştiriyor; etkilenen sürümler için güncelleme şart, ancak bazı eski hatlar geri port alamıyor.
Yazı
7-Zip’te XZ arşivleri açılırken kod çalıştırabilecek açık kapandı
7-Zip’teki CVE-2026-14266, özel hazırlanmış XZ arşivlerinin çıkarma sırasında kod çalıştırmasına izin verebilen bir heap overflow olarak tanımlandı. Hata 25 Haziran’da yayımlanan 26.02 sürümüyle kapatıldı; kamuya açık istismar kanıtı ise haberin hazırlandığı tarihe kadar görülmedi.
Yazı
Windows’ta Kopyalanan Zararlı Depolar Kod Çalıştırmaya İzin Veriyor
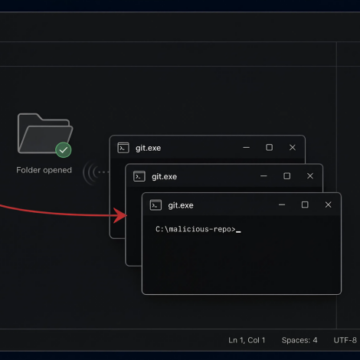
Windows üzerinde çalışan Cursor adlı otomasyon aracındaki kritik bir zafiyet, klonlanan kötü amaçlı depoların kullanıcının yetkileriyle rastgele kod çalıştırmasına olanak tanıyor. Henüz yama yayımlanmamış bu açık, özellikle geliştiricileri ve yönetilen Windows ortamlarını tehdit ediyor. Uzmanlar, AppLocker ve sanal ortam çözümleriyle riskin azaltılmasını öneriyor.
Yazı
Magento Eklentisinde Kritik RCE Açığı: CVE-2026-45247 KEV Kataloğuna Eklendi
Magento platformunda kullanılan Mirasvit Cache Warmer eklentisinde kritik bir uzaktan kod yürütme açığı (CVE-2026-45247) tespit edildi ve aktif olarak istismar ediliyor. Bu zafiyet, kimlik doğrulaması olmadan kötü amaçlı PHP nesneleri ile saldırganların sunucuda rastgele kod çalıştırmasına olanak sağlıyor. Kurumsal ve e-ticaret sistemleri için acil yama ve güvenlik önlemleri kritik önem taşıyor.