WSO2 API Manager'daki CVE-2026-5430 açığı aktif istismar altında. Hacktron Team’in bulduğu hata için yamalar ve etkilenen sürümler açıklandı.
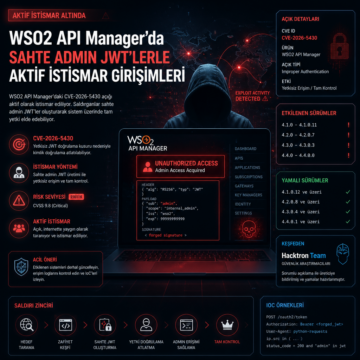


WSO2 API Manager'daki CVE-2026-5430 açığı aktif istismar altında. Hacktron Team’in bulduğu hata için yamalar ve etkilenen sürümler açıklandı.
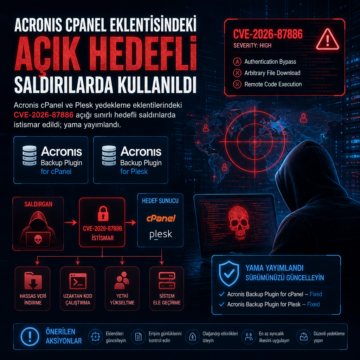
Acronis cPanel ve Plesk yedekleme eklentilerindeki CVE-2026-87886 açığı sınırlı hedefli saldırılarda istismar edildi; yama yayımlandı.
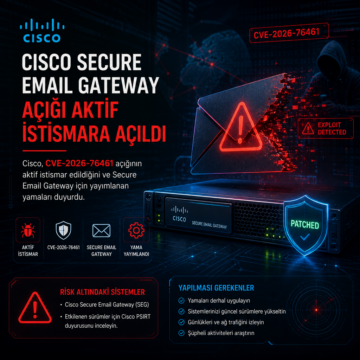
Cisco, CVE-2026-76461 açığının aktif istismar edildiğini ve Secure Email Gateway için yayımlanan yamaları duyurdu.

Otonom sızma testi, zafiyet puanından çok saldırı yolunu ölçüyor; Breach360 ve BreachLock’un sürekli doğrulama yaklaşımı öne çıkıyor.
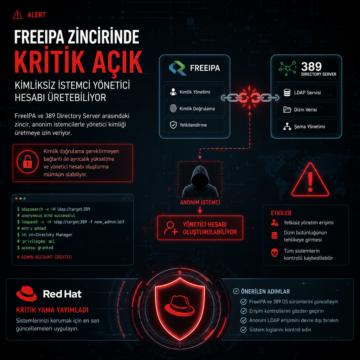
FreeIPA ve 389 Directory Server arasındaki zincir, anonim istemcilerle yönetici kimliği üretmeye izin veriyor. Red Hat kritik yama yayımladı.
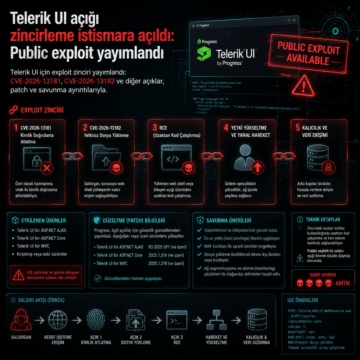
Telerik UI için exploit zinciri yayımlandı: CVE-2026-13181, CVE-2026-13182 ve diğer açıklar, patch ve savunma ayrıntılarıyla
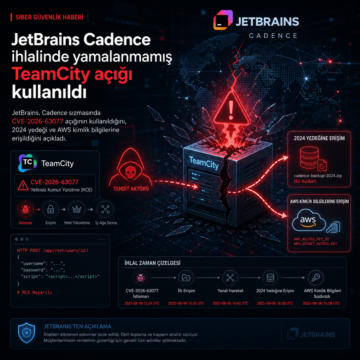
JetBrains, Cadence sızmasında CVE-2026-63077 açığının kullanıldığını, 2024 yedeği ve AWS kimlik bilgilerine erişildiğini açıkladı.
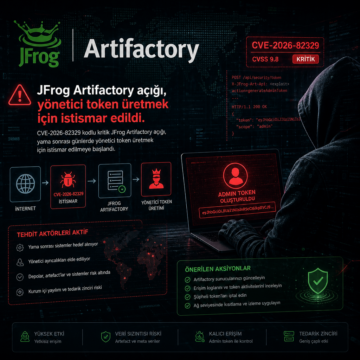
CVE-2026-82329 kodlu kritik JFrog Artifactory açığı, yama sonrası günlerde yönetici token üretmek için istismar edilmeye başlandı.
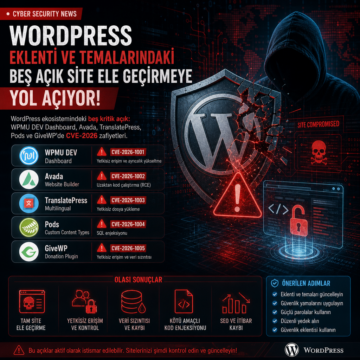
WordPress ekosistemindeki beş kritik açık: WPMU DEV Dashboard, Avada, TranslatePress, Pods ve GiveWP’de CVE-2026 zafiyetleri
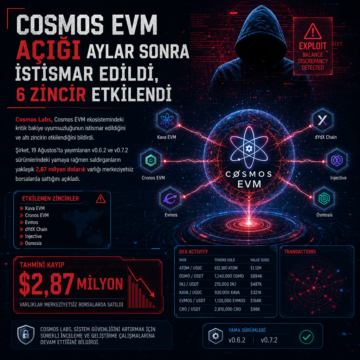
Cosmos Labs, Cosmos EVM ekosistemindeki kritik bakiye uyumsuzluğunun istismar edildiğini ve altı zincirin etkilendiğini bildirdi.