Avustralya polisi, TeamPCP operasyonuyla bağlantılı iki kişiyi suçladı.
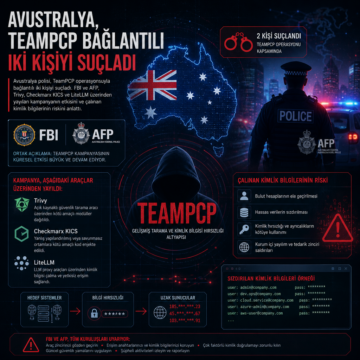


Avustralya polisi, TeamPCP operasyonuyla bağlantılı iki kişiyi suçladı.
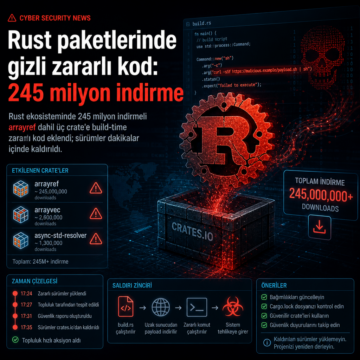
Rust ekosisteminde 245 milyon indirmeli arrayref dahil üç crate’e build-time zararlı kod eklendi; sürümler dakikalar içinde kaldırıldı.

RubyGems’teki StubMaker kampanyası 16 sahte paketle tarayıcı kimliklerini, cüzdanları ve Telegram verilerini hedef aldı.

LiteLLM tedarik zinciri saldırısında 434.000 dosya üzerinden 2.100’den fazla kuruluşun gizli anahtarları ve parolaları açığa çıkmış olabilir.

WordPress BdThemes eklentileri, yönetici panelindeki tanıtım verilerini taşıyan JSON akışının zehirlenmesiyle hedef alındı.

QuickFox’un Windows yükleyicisine yerleştirilen kötü amaçlı kodun, en az Ağustos 2025’ten beri süren tedarik zinciri saldırısında FDMTP arka kapısını yaydığı ortaya çıktı. Fortinet, kampanyanın yalnızca Windows kullanıcılarını hedef aldığını, sahte alan adı ve DLL yan yükleme teknikleri kullandığını, QuickFox’un ise 3.59.6 sürümüyle zararlı bileşenleri kaldırdığını bildirdi.

Open VSX deposunda yayımlanan 77 kötü amaçlı eklenti kaldırıldı; paketlerin 26 Temmuz ile 1 Ağustos 2026 arasında yüklendiği, 3 Ağustos’ta temizlendiği bildirildi. Araştırma, eklentilerin gerçek uzantı adlarını taklit ettiğini, veri sızdırdığını, bazı örneklerin kapsamlı keşif verileri topladığını ve aynı dönemde npm tarafında ChainDrop adlı ayrı bir tedarik zinciri saldırısı yürütüldüğünü ortaya koydu.

Socket, Joyfill ekosistemine ait iki npm paketinde import anında çalışan ve Tron, Aptos ile BNB Smart Chain üzerinden ikinci aşama yükleri çeken kötü amaçlı bir JavaScript implantı bulduğunu açıkladı. Araştırmaya göre paketler, DEV#POPPER ve PolinRider ile ilişkili örüntüler taşıyor; son aşamadaki kod Node.js RAT ve Python infostealer yetenekleriyle kimlik bilgileri, tarayıcı verileri, Git kayıtları ve geliştirme araçlarına ait dosyaları hedef alıyor.

RubyGems’e yüklenen üç kötü amaçlı paket, geliştirici makinelerinde kalıcılık kurup CI ortamlarından kaçan bir tedarik zinciri saldırısının parçası olarak ortaya çıktı. git_credential_manager, Dendreo ve fastlane-plugin-run_tests_firebase_testlab üzerinden dağıtılan yükler, bağımlılıklar aracılığıyla mevcut kullanıcılara da ulaşıyor.

Yazılım geliştiricilerine yönelik sahte iş ilanları ve kodlama testleri üzerinden yayılan yeni bir saldırı dalgası dikkat çekiyor. Zararlı yazılımlar, SVG bayrak görselleri içinde gizlenerek OtterCookie adlı modüler bir malware ailesiyle bağlantılı şekilde çalışıyor. Bu durum, tedarik zinciri saldırılarının artabileceğine işaret ediyor ve kurumların güvenlik önlemlerini gözden geçirmesi gerekiyor.