Son zamanlarda sahte JetBrains eklentileri, kullanıcıların AI servislerine erişim için kullandıkları API anahtarlarını gizlice çalıyor. Aynı zamanda, Chrome reklam engelleme uzantıları AI sohbetlerini kaydederek kullanıcı verilerini riske atıyor. Bu gelişmeler, yazılım geliştirme ve tarayıcı ortamlarında güvenlik önlemlerinin önemini bir kez daha ortaya koyuyor.
Etiket: Tarayıcı Güvenliği
Typosquatting Artık Sadece Kullanıcı Hatası Değil: Tedarik Zinciri Riski Büyüyor
Typosquatting saldırıları artık yalnızca yanlış yazılmış alan adlarına dayanıyor gibi görünmüyor; saldırganlar güvenilir üçüncü taraf script’ler, npm paketleri ve tarayıcı uzantıları üzerinden tedarik zincirine sızıyor. Bu yöntem, ödeme sayfaları ve giriş ekranları gibi kritik web akışlarında verilerin tarayıcı içinde çalınmasına yol açabildiği için kurumsal güvenlik ekipleri açısından ciddi bir görünürlük boşluğu yaratıyor.
Chrome Uzantılarında Sahiplik Değişikliği Sonrası Kötü Amaçlı Kod Enjeksiyonu ve Veri Hırsızlığı
Son dönemde Chrome Web Mağazası'nda popüler uzantıların sahiplik değişikliği sonrası zararlı kodlar içermeye başladığı tespit edildi. Bu uzantılar, kullanıcıların tarayıcılarında kod enjeksiyonu yaparak hassas verileri çalıyor ve kötü amaçlı yazılım dağıtıyor. Kurumsal ve bireysel kullanıcılar için önemli bir güvenlik tehdidi oluşturan bu gelişmeler, tarayıcı uzantılarının tedarik zinciri güvenliğ
Chrome Gemini Panelindeki Kritik Açık: Kötü Amaçlı Uzantılar Yetki Yükseltebiliyor
Google Chrome'un Gemini Live panelinde keşfedilen CVE-2026-0628 numaralı güvenlik açığı, kötü amaçlı uzantıların yetkilerini yükselterek kullanıcıların kamera, mikrofon ve dosya sistemine izinsiz erişim sağlamasına olanak tanıyor. Bu zafiyet, WebView bileşenindeki yetersiz politika uygulamasından kaynaklanıyor ve Ocak 2026'da yayımlanan güncellemelerle giderildi. Siber güvenlik uzmanları, benzer y
Google Chrome’da Aktif Olarak İstismar Edilen Kritik Zero-Day Açık ve Güncellemeler
Google Chrome tarayıcısında CVE-2026-2441 kodlu yüksek riskli bir zero-day güvenlik açığı aktif olarak istismar ediliyor. Bu use-after-free hatası, özellikle kötü amaçlı hazırlanmış HTML sayfaları üzerinden uzaktan kod çalıştırılmasına olanak tanıyor. Kullanıcıların ve kurumların, ilgili yamaları hızla uygulayarak tarayıcılarını güncellemeleri kritik önem taşıyor.
Firefox 148 ile Yapay Zeka Özellikleri Tek Tıkla Devre Dışı Bırakılabilecek
Mozilla, Firefox tarayıcısına entegre ettiği üretken yapay zeka özelliklerini tek bir ayarla devre dışı bırakma imkanı sunacak. 24 Şubat 2026'da yayınlanacak Firefox 148 sürümüyle kullanıma açılacak bu özellik, kullanıcıların yapay zeka destekli çeviri, PDF erişilebilirliği, sekme gruplama ve sohbet botları gibi fonksiyonları bireysel olarak yönetmesine olanak tanıyacak. Bu gelişme, kullanıcıların
Chrome Uzantılarında Ortaklık Linki Manipülasyonu ve ChatGPT Token Hırsızlığı Tespit Edildi
Son analizler, Amazon ve AliExpress gibi büyük e-ticaret platformlarını hedef alan 29 Chrome uzantısının, kullanıcıların ortaklık linklerini gizlice değiştirerek saldırganların komisyon kazanmasına yol açtığını ortaya koydu. Ayrıca, yaklaşık 900 kez indirilen 16 farklı uzantının ChatGPT kimlik doğrulama tokenlarını çalarak kullanıcı hesaplarını riske attığı belirlendi. Bu durum, tarayıcı uzantılar
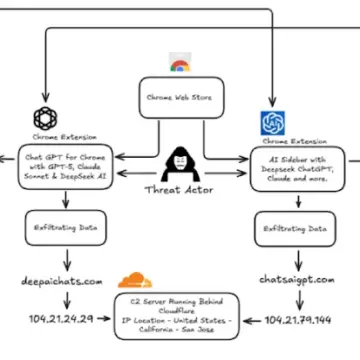
900.000 Kullanıcının ChatGPT ve DeepSeek Verilerini Çalan İki Kötü Amaçlı Chrome Uzantısı
Son analizler, ChatGPT ve DeepSeek sohbet içeriklerini ve tarama verilerini sızdıran iki kötü amaçlı Chrome uzantısının 900.000'den fazla kullanıcıyı etkilediğini ortaya koydu. Bu uzantılar, kullanıcıların sohbet verilerini ve açık sekme URL'lerini düzenli olarak saldırganların kontrolündeki sunuculara aktarıyor. Siber güvenlik profesyonelleri, benzer yöntemlerle çalışan meşru uzantılara karşı da
Urban VPN Chrome Eklentisi Yapay Zeka Sohbet Verilerini Gizlice Topluyor
Urban VPN adlı popüler Chrome ve Edge eklentisinin, kullanıcıların yapay zeka destekli sohbet botlarındaki komut ve yanıtlarını izinsiz topladığı ortaya çıktı. Milyonlarca kullanıcıyı etkileyen bu durum, eklentinin ağ isteklerini manipüle ederek verileri iki uzak sunucuya gönderdiğini gösteriyor. Siber güvenlik uzmanları, bu tür gizli veri toplama faaliyetlerinin kullanıcı gizliliği ve eklenti mağ
GhostPoster Kampanyası: 17 Firefox Eklentisinde Gizlenen Çok Aşamalı Kötü Amaçlı Yazılım
GhostPoster zararlısı, 50.000'den fazla indirme alan 17 farklı Firefox eklentisinde tespit edildi. Kötü amaçlı yazılım, bağlı kuruluş bağlantılarını ele geçirmek, izleme kodu enjekte etmek ve reklam dolandırıcılığı yapmak için çok aşamalı bir saldırı zinciri kullanıyor. Siber güvenlik ekipleri için bu tehdit, tarayıcı eklentilerinde gizlenen karmaşık saldırı teknikleri ve uzun gecikmeli etkinleşme