Chrome, MikroTik RouterOS ve N-central açıkları aynı haftada öne çıktı; Magento, Coder, RevStealer ve OpenAI ajan kümeleriyle ilgili ayrı bulgular da…
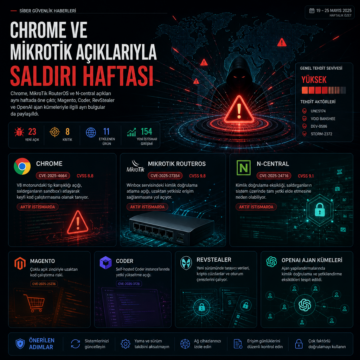


Chrome, MikroTik RouterOS ve N-central açıkları aynı haftada öne çıktı; Magento, Coder, RevStealer ve OpenAI ajan kümeleriyle ilgili ayrı bulgular da…
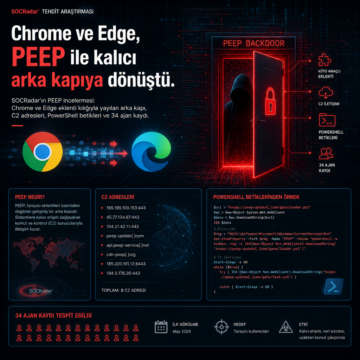
SOCRadar’ın PEEP incelemesi: Chrome ve Edge eklenti kılığıyla yayılan arka kapı, C2 adresleri, PowerShell betikleri ve 34 ajan kaydı.
Google, Chrome’da aktif istismar edilen CVE-2026-85046 açığını kapattı; 12 güvenlik açığı için güncelleme yayımlandı.
Google, Android 17 ile ECH desteğini işletim sistemi geneline taşıdı.

Firefox mağazasında yayımlanan 40 zararlı Web3 eklentisi, cüzdan sırlarını topladı; 77 eklentilik kampanya Mart 2026’dan beri sürüyor.

SpecterOps’un çalışması, Windows’ta çalışan Chrome ve Edge oturumlarının Chrome DevTools Protocol üzerinden ele geçirilebildiğini gösteriyor.
CVE-2026-10702 olarak izlenen Firefox açığı, tek bir kötü amaçlı sayfa ziyaretiyle Tor Browser’da uzaktan kod çalıştırmaya kapı açıyor ve Mozilla bu hatayı Firefox 151.0.3 ile kapattı. Nebula Security, açığı IonStack zincirinin ilk adımı olarak kamuya açık istismar koduyla bir Android 17 ARM64 cihazda kullandığını, ikinci aşamada ise CVE-2026-43499 adlı GhostLock çekirdek açığının devreye girdiğini açıkladı.

Golden Chickens ekosistemi, TinyEgg ve ChonkyChicken dahil dört yeni zararlı ailesiyle yeniden ortaya çıktı. Araştırmacılar, grubun ClickFix tabanlı sosyal mühendislikten modüler C2 mimarisine uzanan daha esnek bir yapıya geçtiğini ve tarayıcı kimlik hırsızlığı ile kalıcı gözetimi tek zincirde topladığını belirtiyor.

Opera GX tarayıcısında bulunan kritik bir açık, kötü niyetli web sitelerinin kullanıcı onayı olmadan mod yüklemesine ve bu yolla ziyaret edilen sayfalardan veri toplamasına olanak sağlıyordu. Sorun, CSS tabanlı evrensel stil enjeksiyonu kullanılarak Gmail adresi gibi hassas bilgilerin sızdırılabilmesiyle daha da ciddi hale geldi. Güncel sürüme yapılan yama ile kapatılan bu açıklık, kullanıcıların otomatik mod yüklemelerine karşı dikkatli olması gerektiğini gösteriyor.

Microsoft, Edge tarayıcı mağazasında gizli kötü amaçlı yazılım barındıran 119 eklentiyi kaldırdı. Zararlı kodlar, resim ve font dosyalarına steganografi ile saklanmıştı ve milyonlarca kullanıcıya ulaşmıştı. Bu durum, kimlik bilgisi hırsızlığı ve reklam dolandırıcılığı gibi tehditleri içeriyor; kullanıcıların eklentilerini kontrol etmeleri ve güvenlik önlemlerini artırmaları gerekiyor.