Cynet, Ekim 2026’da Qlik Sense açıklarıyla ilişkili reverse shell saldırısını ve CVE-2023-41265, CVE-2023-41266, CVE-2023-48365 ayrıntılarını açıkladı.
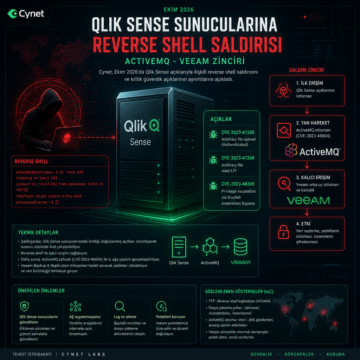


Cynet, Ekim 2026’da Qlik Sense açıklarıyla ilişkili reverse shell saldırısını ve CVE-2023-41265, CVE-2023-41266, CVE-2023-48365 ayrıntılarını açıkladı.
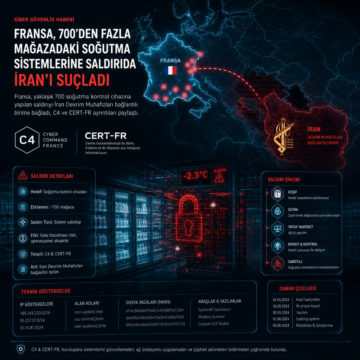
Fransa, yaklaşık 700 soğutma kontrol cihazına yapılan saldırıyı İran Devrim Muhafızları bağlantılı birime bağladı, C4 ve CERT-FR ayrıntıları paylaştı.
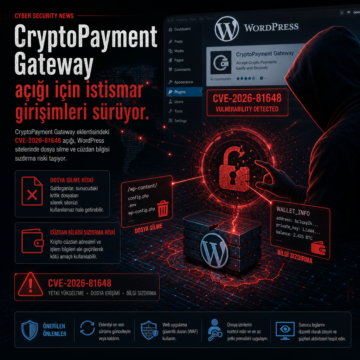
CryptoPayment Gateway eklentisindeki CVE-2026-81648 açığı, WordPress sitelerinde dosya silme ve cüzdan bilgisi sızdırma riski taşıyor.
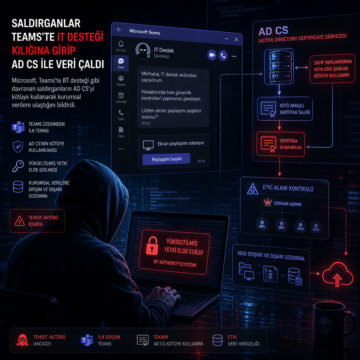
Microsoft, Teams’te BT desteği gibi davranan saldırganların AD CS’yi kötüye kullanarak kurumsal verilere ulaştığını bildirdi.
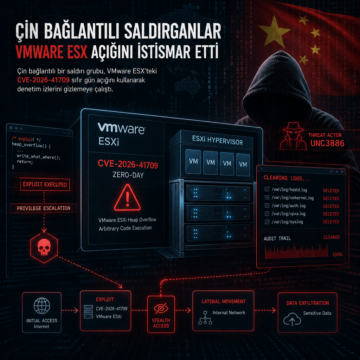
Çin bağlantılı bir saldırı grubu, VMware ESX’teki CVE-2026-41709 sıfır gün açığını kullanarak denetim izlerini gizlemeye çalıştı.
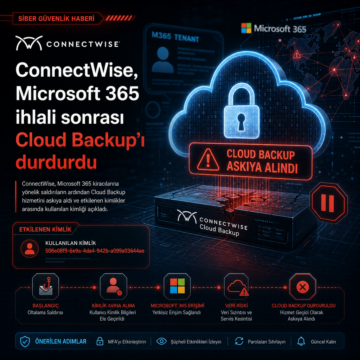
ConnectWise, Microsoft 365 kiracılarına yönelik saldırıların ardından Cloud Backup hizmetini askıya aldı ve etkilenen kimlikler arasında kullanılan…
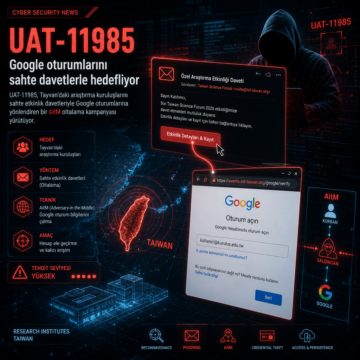
UAT-11985, Tayvan’daki araştırma kuruluşlarını sahte etkinlik davetleriyle Google oturumlarına yönlendiren bir AitM oltalama kampanyası yürütüyor.
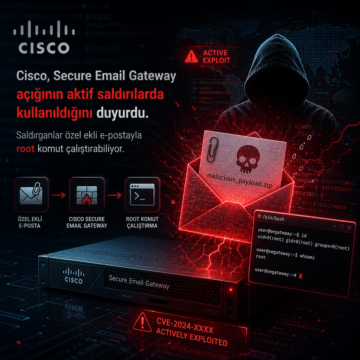
Cisco, Secure Email Gateway açığının aktif saldırılarda kullanıldığını duyurdu. Saldırganlar özel ekli e-postayla root komut çalıştırabiliyor.
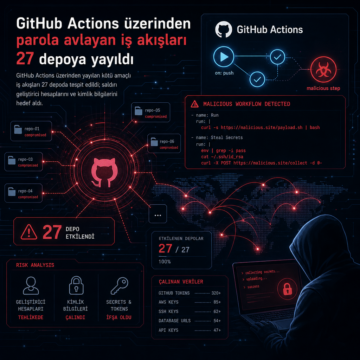
GitHub Actions üzerinden yayılan kötü amaçlı iş akışları 27 depoda tespit edildi; saldırı geliştirici hesaplarını ve kimlik bilgilerini hedef aldı.
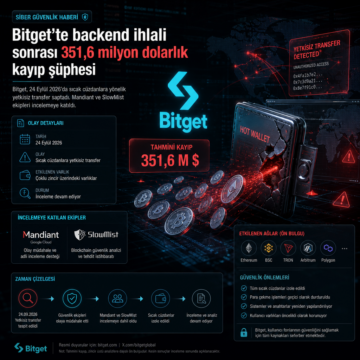
Bitget, 24 Eylül 2026’da sıcak cüzdanlara yetkisiz transfer saptadı; Mandiant ve SlowMist incelemeye katıldı.