UTA0565, Chrome ve Windows sıfır gün zinciriyle CLEANGULP dağıttı; saldırıda sahte siteler, BlueMoon ve C2 alan adı kullanıldı.
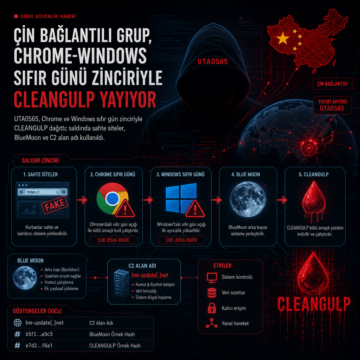


UTA0565, Chrome ve Windows sıfır gün zinciriyle CLEANGULP dağıttı; saldırıda sahte siteler, BlueMoon ve C2 alan adı kullanıldı.
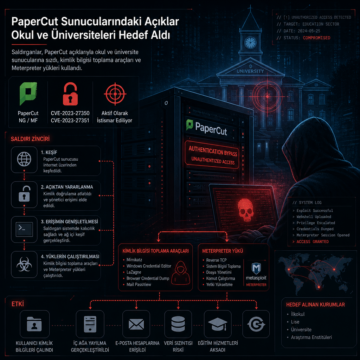
PaperCut açıklarıyla okul ve üniversite sunucularına sızan saldırganlar, kimlik bilgisi toplama araçları ve Meterpreter yükleri kullandı.
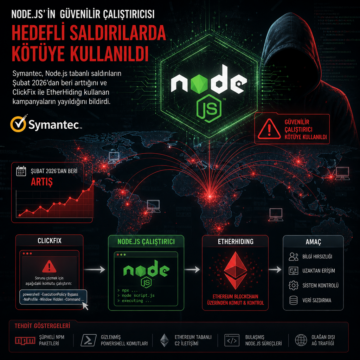
Symantec, Node.js tabanlı saldırıların Şubat 2026’dan beri arttığını ve ClickFix ile EtherHiding kullanan kampanyaların yayıldığını bildirdi.
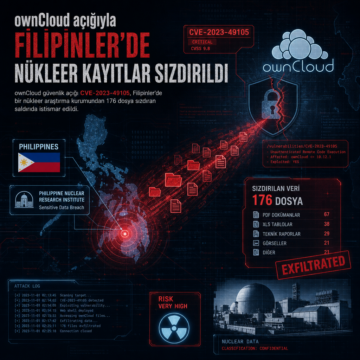
ownCloud açığı CVE-2023-49105, Filipinler’de bir nükleer araştırma kurumundan 176 dosya sızdıran saldırıda istismar edildi.
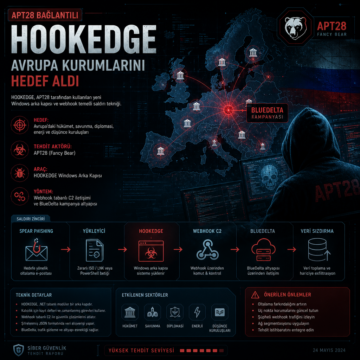
HOOKEDGE, APT28 ve BlueDelta kampanyası: Avrupa kurumlarını hedef alan yeni Windows arka kapısı ve webhook temelli saldırı tekniği
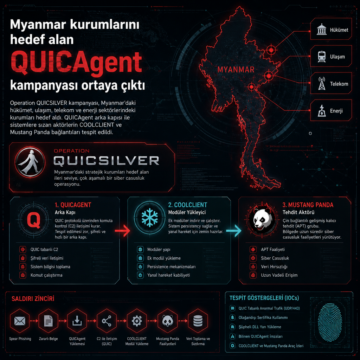
Operation QUICSILVER kampanyası Myanmar kurumlarını hedef aldı; QUICAgent, COOLCLIENT ve Mustang Panda ayrıntıları ortaya çıktı.

ToxicPanda 2.0, 16 ülkedeki 349 finans kuruluşunu hedefleyen yeni sürümüyle öne çıkarken; GoldDigger da Güney Afrika ve Birleşik Krallık’ta sahte…

Hunt.io ve ITRES Labs, Dahua üretimli 14.530’dan fazla cihazı etkileyen Operation CameraSwarm kampanyasında kimlik bilgisi saldırılarıyla birlikte…

Gunra fidye yazılımı, Fortinet ve Schneider Electric açıklarını kullanarak ağlara sızıyor; 51 kurbanın listelendiği kampanyada çifte şantaj uygulanıyor.

Cihaz kodu oltalaması 2026’nın ilk aylarında hem saldırı sayısı hem de kit çeşitliliği açısından hızlı bir yükseliş gösterdi. Push Security ve diğer kurumların verileri, tekniğin Microsoft dışındaki platformlara da uzanan, yetkilendirme katmanını hedefleyen standart bir phishing-as-a-service aracına dönüştüğünü ortaya koyuyor.