Turla’nın Cereal adlı yeni Exchange casusluk aracı Kazakistan ve Romanya’da görüldü; ESET, modüler .NET yapıyı anlattı.
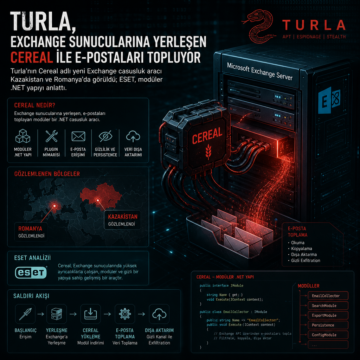


Turla’nın Cereal adlı yeni Exchange casusluk aracı Kazakistan ve Romanya’da görüldü; ESET, modüler .NET yapıyı anlattı.
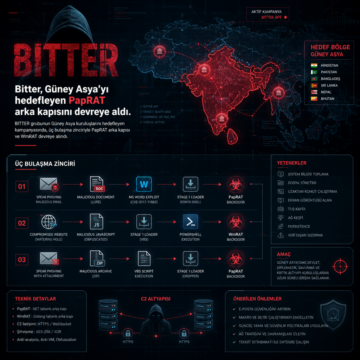
BITTER grubunun Güney Asya kuruluşlarını hedefleyen kampanyasında, üç bulaşma zinciriyle PapRAT arka kapısı ve WmRAT devreye alındı.
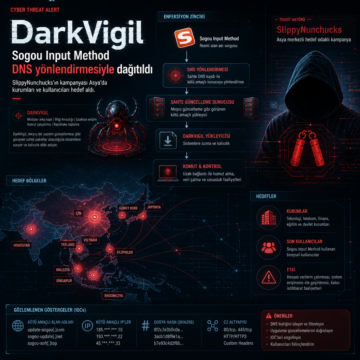
DarkVigil, Sogou Input Method DNS yönlendirmesiyle dağıtıldı; SlippyNunchucks’ın kampanyası Asya’da kurumları ve kullanıcıları hedef aldı.
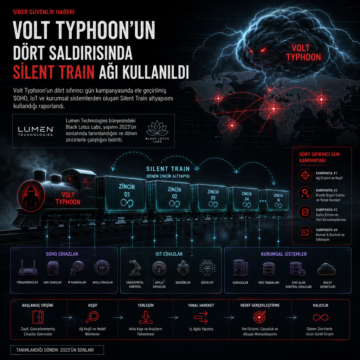
Volt Typhoon’un dört sıfırıncı gün kampanyasında ele geçirilmiş SOHO, IoT ve kurumsal sistemlerden oluşan Silent Train altyapısını kullandığı raporlandı.
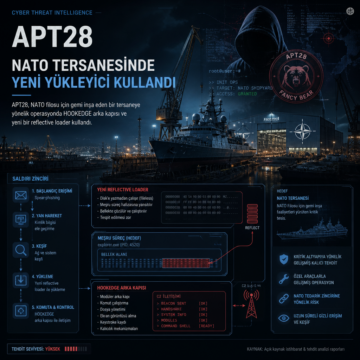
APT28, NATO filosu için gemi inşa eden bir tersaneye yönelik operasyonda HOOKEDGE arka kapısı ve yeni bir reflective loader kullandı.
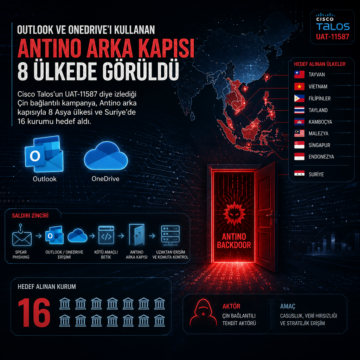
Cisco Talos’un UAT-11587 diye izlediği Çin bağlantılı kampanya, Antino arka kapısıyla 8 Asya ülkesi ve Suriye’de 16 kurumu hedef aldı.
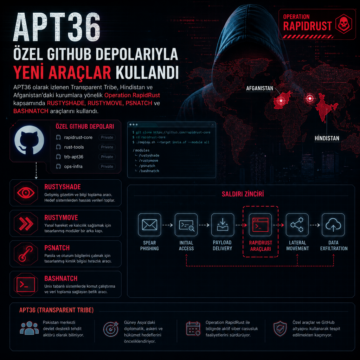
APT36 olarak izlenen Transparent Tribe, Hindistan ve Afganistan’daki kurumlara yönelik Operation RapidRust kapsamında RUSTYSHADE, RUSTYMOVE, PSNATCH ve…
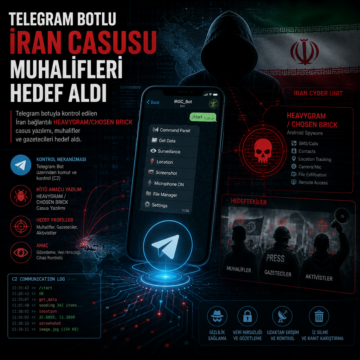
Telegram botuyla kontrol edilen İran bağlantılı HEAVYGRAM/CHOSEN BRICK casus yazılımı, muhalifler ve gazetecileri hedef aldı.
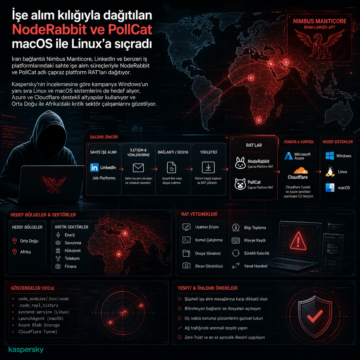
İran bağlantılı Nimbus Manticore, LinkedIn ve benzeri iş platformlarındaki sahte işe alım süreçleriyle NodeRabbit ve PollCat adlı çapraz platform RAT’ları…
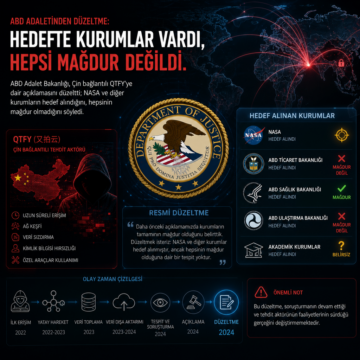
ABD Adalet Bakanlığı, Çin bağlantılı QTFY’ye dair açıklamasını düzeltti; NASA ve diğer kurumların hedef alındığını, hepsinin mağdur olmadığını söyledi.