Google, Rusya bağlantılı grupların OAuth, WhatsApp ve device code phishing ile hesap ele geçirme kampanyaları yürüttüğünü açıkladı.
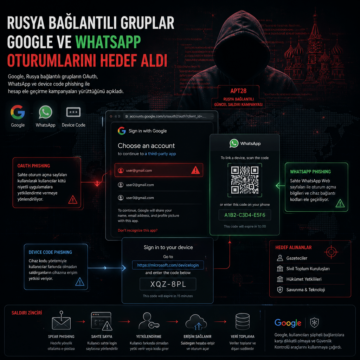


Google, Rusya bağlantılı grupların OAuth, WhatsApp ve device code phishing ile hesap ele geçirme kampanyaları yürüttüğünü açıkladı.

SilkParasite, Orta Asya’daki kamu kurumlarını hedef alan ve beşi yeni yedi RAT ailesi kullanan bir operasyonla öne çıktı.

Manic Android zararlısı, bankacılık ve casusluk yetenekleriyle 169 uygulamayı izliyor; Wi-Fi mesh ve PIN hırsızlığı kullanıyor.

Cavern ya da Cav3rn, DNS sorguları ve Google Apps Script üzerinden haberleşen yeni modülle genişledi.

Broadcom’un Symantec ve Carbon Black Threat Hunter ekibine göre Jewelbug, aynı altyapı üzerinden hem hükümet ve ordu hedeflerine yönelik casusluk hem de…

Güneydoğu Asya hükümetlerine ve diplomatlarına yönelik olarak tespit edilen GoSerpent zararlısı, gelişmiş veri toplama ve sızdırma teknikleri kullanıyor. Kampanya, uzun vadeli erişim sağlamak ve kritik bilgileri ele geçirmek amacıyla karmaşık araçlar içeriyor. Bu durum, bölgedeki devlet kurumlarını ciddi anlamda risk altında bırakıyor.

Avrupa Parlamentosu'nda ticari casus yazılımların araştırıldığı bir komite üyesinin, Pegasus spyware ile hedef alındığı belirlendi. Saldırıların Apple HomeKit yazılımındaki kritik bir zafiyet üzerinden gerçekleştiği ve casusluğun çok uluslu bir aktör tarafından yapıldığı düşünülüyor. Bu vaka, devlet destekli casusluk faaliyetlerinin siyaset ve hukuk üzerindeki etkilerini bir kez daha gözler önüne seriyor.

Rusya'nın, mart 2021'de satışını durdurduğu İsrailli veri çıkarma cihazı Cellebrite'yi, siyasi tutuklu Andrey Pivovarov'un iPhone'una hapisteyken kullandığı ortaya çıktı. Resmi raporlar ve cihazdaki teknik izler, aracın Rus kolluk güçleri tarafından hala aktif biçimde kullanıldığını gösteriyor. Bu durum, satış yasağının pratikte nasıl aşılabildiğine ve adli araçların siyasi baskı araçlarına dönüşebildiğine işaret ediyor.

Ukrayna ve Avrupa'da hükümet ile askeri hedeflere yönelik olarak geliştirilen STOCKSTAY, gelişmiş bir Windows arka kapısıdır. Modüler yapısı ve şifreli WebSocket iletişimi sayesinde Kazuar zararlısına benzer özellikler taşıyan bu araç, fidye yazılımı ve ağ segmentasyonu gibi kritik savunma alanlarında yeni zorluklar yaratıyor. Siber güvenlik ekipleri için düzenli yamalar, erişim kontrolleri ve gelişmiş izleme önem arz ediyor.

Vietnam'da faaliyet gösteren bir altyapı firması ve borsa yatırımcıları, OceanLotus adlı gelişmiş tehdit aktörü tarafından SPECTRALVIPER arka kapısını içeren iki ayrı kampanyayla hedef alındı. Özellikle FireAnt Metakit yazılımının güncelleme mekanizması üzerinden yürütülen tedarik zinciri saldırısı, seçilmiş yatırımcıları etkiledi. Bu durum, tedarik zinciri güvenliği ve ağ segmentasyonunun önemini bir kez daha ortaya koyuyor.