PHP, acil PHP2Shell yamalarından iki gün sonra CVE-2026-115560 için yeni bir RCE uyarısı yayımladı; acil yama çıkarmadı.
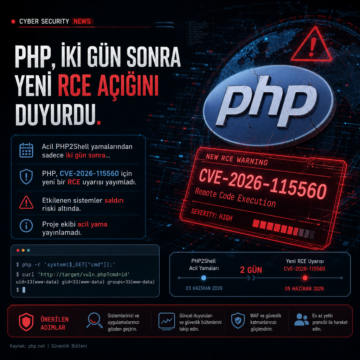


PHP, acil PHP2Shell yamalarından iki gün sonra CVE-2026-115560 için yeni bir RCE uyarısı yayımladı; acil yama çıkarmadı.
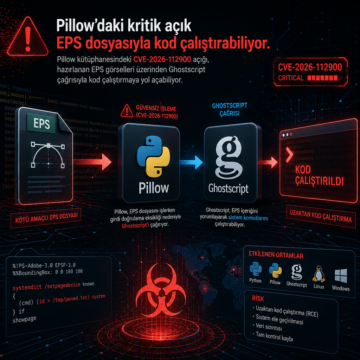
Pillow kütüphanesindeki CVE-2026-112900 açığı, hazırlanan EPS görselleri üzerinden Ghostscript çağrısıyla kod çalıştırmaya yol açabiliyor.
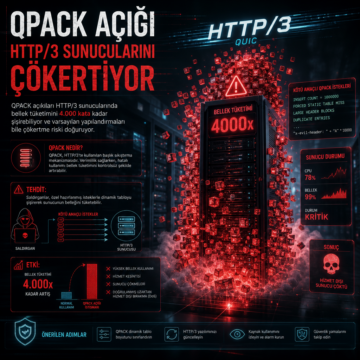
QPACK açıkları HTTP/3 sunucularında bellek tüketimini 4.000 kata kadar şişirebiliyor ve varsayılan yapılandırmaları bile çökertme riski doğuruyor.
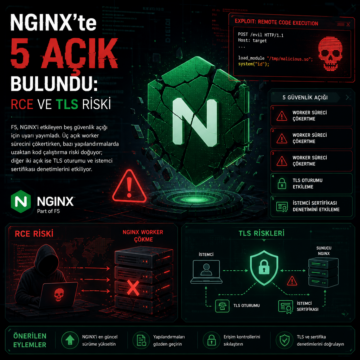
F5, NGINX’i etkileyen beş güvenlik açığı için uyarı yayımladı.
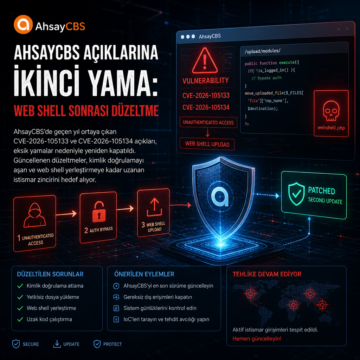
AhsayCBS’de geçen yıl ortaya çıkan CVE-2026-105133 ve CVE-2026-105134 açıkları, eksik yamalar nedeniyle yeniden kapatıldı.
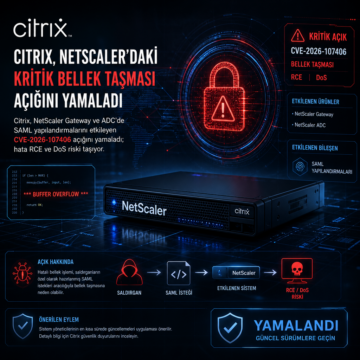
Citrix, NetScaler Gateway ve ADC’de SAML yapılandırmalarını etkileyen CVE-2026-107406 açığını yamaladı; hata RCE ve DoS riski taşıyor.
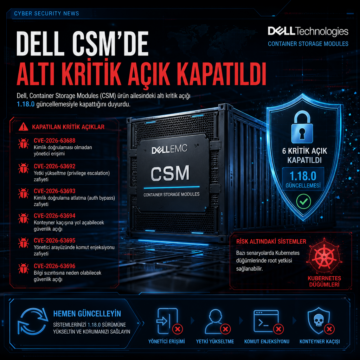
Dell, Container Storage Modules (CSM) ürün ailesindeki altı kritik açığı 1.18.0 güncellemesiyle kapattığını duyurdu.
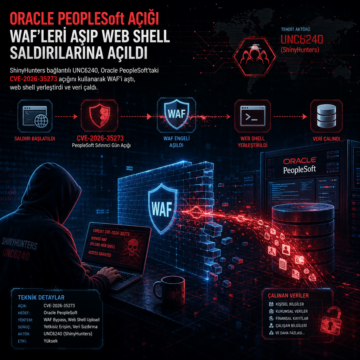
ShinyHunters bağlantılı UNC6240, Oracle PeopleSoft’taki CVE-2026-35273 açığını kullanarak WAF’i aştı, web shell yerleştirdi ve veri çaldı.
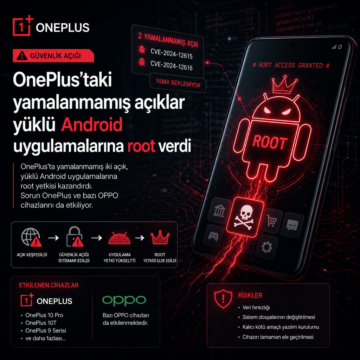
OnePlus’ta yamalanmamış iki açık, yüklü Android uygulamalarına root yetkisi kazandırdı. Sorun OnePlus ve bazı OPPO cihazlarını da etkiliyor.
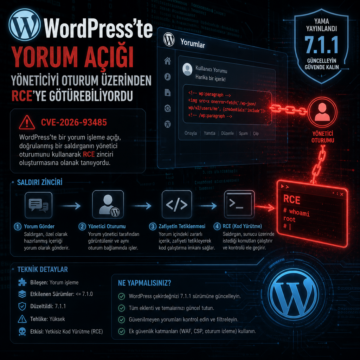
WordPress’te CVE-2026-93485, yorum içinden yönetici oturumunu kullanarak RCE zinciri kurabiliyordu; 7.1.1 ile yama geldi.