Google, Pixel modem açığı CVE-2026-58704 için yama yayımladı. Şirkete göre sınırlı ve hedefli istismar belirtileri var.
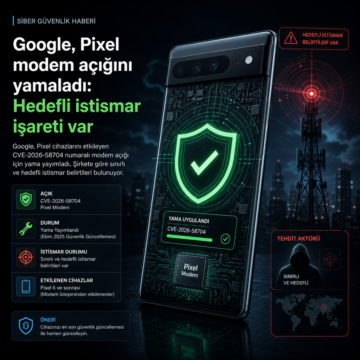


Google, Pixel modem açığı CVE-2026-58704 için yama yayımladı. Şirkete göre sınırlı ve hedefli istismar belirtileri var.
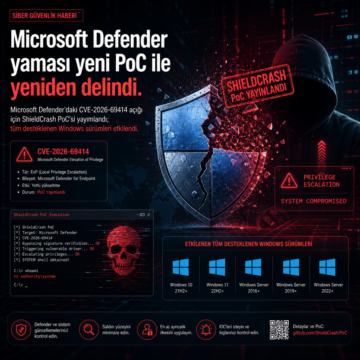
Microsoft Defender’daki CVE-2026-69414 açığı için ShieldCrash PoC’si yayımlandı; tüm desteklenen Windows sürümleri etkilendi.
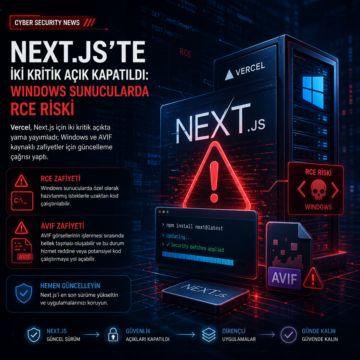
Vercel, Next.js için iki kritik açıkta yama yayımladı; Windows ve AVIF kaynaklı zafiyetler için güncelleme çağrısı yaptı.
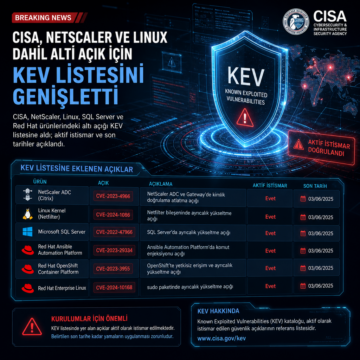
CISA, NetScaler, Linux, SQL Server ve Red Hat ürünlerindeki altı açığı KEV listesine aldı; aktif istismar ve son tarihler açıklandı.
miniOrange SAML eklentisindeki CVE-2026-61979 ve CVE-2026-15981, WordPress’te kimlik atlatma ve admin erişimi riski oluşturuyor.

Forminator eklentisindeki CVE-2026-15748 açığı, kötü amaçlı dosya yüklemeyle bazı koşullarda uzaktan kod çalıştırmaya yol açıyor.

GitLab, CVE-2026-19478 ve CVE-2026-19650 açıklarını kapattı; kritik yama 17 Ağustos 2026’da olağan takvimin dışında yayımlandı.

cPanel, Phusion Passenger’ın Watchdog API bileşenindeki ayrıcalık yükseltme açığı için kullanıcıları güncellemeye çağırdı.

Adobe, ColdFusion ve Campaign Classic ürünlerindeki CVSS 10.0’a varan kritik açıkları yamaladı; bazıları uzaktan kod çalıştırabiliyor.

CISA, N-able N-central’daki CVE-2026-18577 açığını aktif istismar nedeniyle KEV listesine ekledi. N-able, sorun için 2026.3 HF1 yamasını yayımlarken, saldırılarda az sayıda müşterinin etkilendiğini ve saldırganların Take Control özelliği üzerinden ağ içinde ilerleyebildiğini açıkladı.