SonicWall, SMA1000 cihazlarında kimlik doğrulamasız CVE-2026-102255 dahil dört açığı yamaladığını açıkladı; etkilenen modelleri, sürümleri ve CVSS…
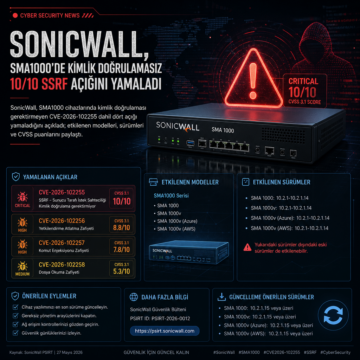


SonicWall, SMA1000 cihazlarında kimlik doğrulamasız CVE-2026-102255 dahil dört açığı yamaladığını açıkladı; etkilenen modelleri, sürümleri ve CVSS…
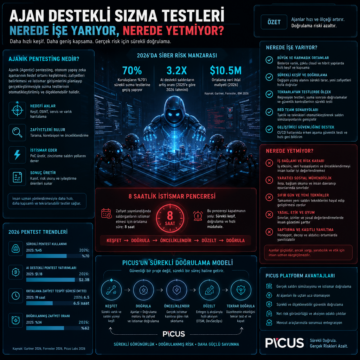
Agentic pentesting nedir? 2026 verileri, 8 saatlik istismar penceresi ve Picus’un sürekli doğrulama modeliyle ilgili ayrıntılar
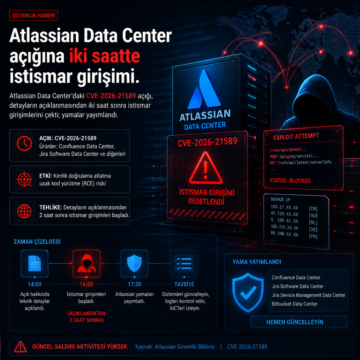
Atlassian Data Center’daki CVE-2026-21589 açığı, detayların açıklanmasından iki saat sonra istismar girişimlerini çekti; yamalar yayımlandı.
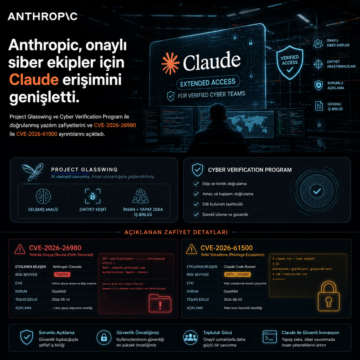
Anthropic, Project Glasswing ve Cyber Verification Program ile doğrulanmış yazılım zafiyetlerini ve CVE-2026-26980 ile CVE-2026-61500 ayrıntılarını…
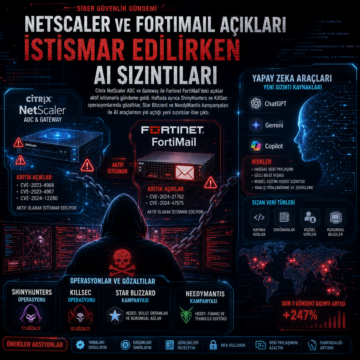
Citrix NetScaler ADC ve Gateway ile Fortinet FortiMail’deki açıklar aktif istismarla gündeme geldi.
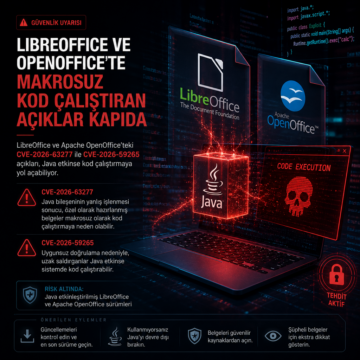
LibreOffice ve Apache OpenOffice’teki CVE-2026-63277 ile CVE-2026-59265 açıkları, Java etkinse kod çalıştırmaya yol açabiliyor.
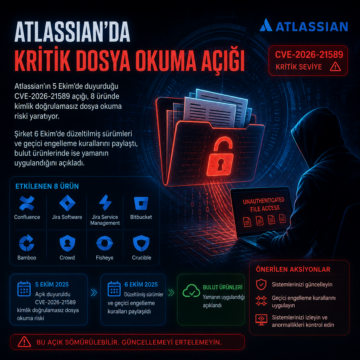
Atlassian’ın 5 Ekim’de duyurduğu CVE-2026-21589 açığı, 8 üründe kimlik doğrulamasız dosya okuma riski yaratıyor.
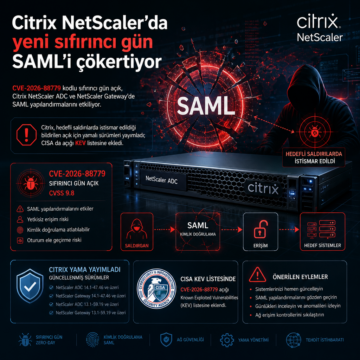
CVE-2026-88779 kodlu sıfırıncı gün açık, Citrix NetScaler ADC ve NetScaler Gateway’de SAML yapılandırmalarını etkiliyor.
Apple, macOS Full Disk Access yetkisini daha sıkı kurallara bağlamaya hazırlanıyor.
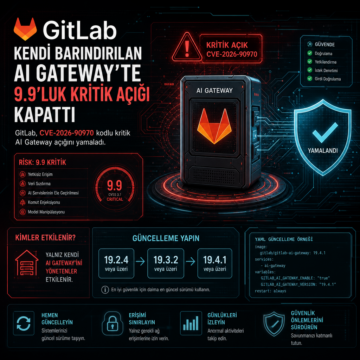
GitLab, CVE-2026-90970 kodlu kritik AI Gateway açığını yamaladı; yalnız kendi gateway’ini yönetenler 19.2.4, 19.3.2 ve 19.4.1’e geçmeli.