CISA, OpenSSH, FreeSWITCH, GPUStack ve IBM Aspera Faspex açıklarının aktif istismar edildiğini duyurdu; yamalar için son tarih 12 Kasım.
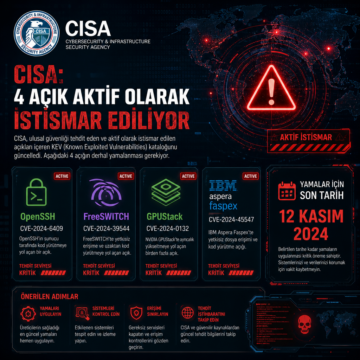


CISA, OpenSSH, FreeSWITCH, GPUStack ve IBM Aspera Faspex açıklarının aktif istismar edildiğini duyurdu; yamalar için son tarih 12 Kasım.
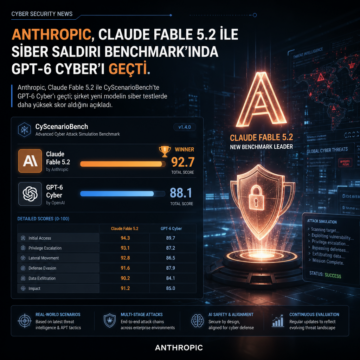
Anthropic, Claude Fable 5.2 ile CyScenarioBench’te GPT-6 Cyber’ı geçti; şirket yeni modelin siber testlerde daha yüksek skor aldığını açıkladı.
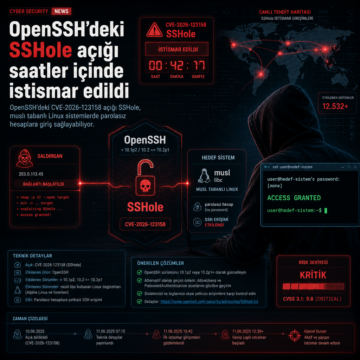
OpenSSH’deki CVE-2026-123158 açığı SSHole, musl tabanlı Linux sistemlerde parolasız hesaplara giriş sağlayabiliyor.
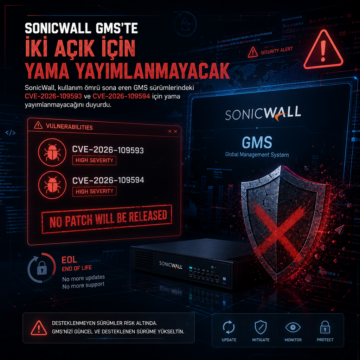
SonicWall, kullanım ömrü sona eren GMS sürümlerindeki CVE-2026-109593 ve CVE-2026-109594 için yama yayımlanmayacağını duyurdu.
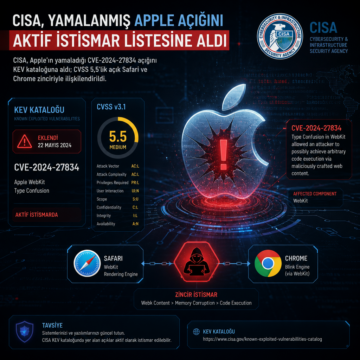
CISA, Apple’ın yamaladığı CVE-2024-27834 açığını KEV kataloğuna aldı; CVSS 5,5’lik açık Safari ve Chrome zinciriyle ilişkilendirildi.
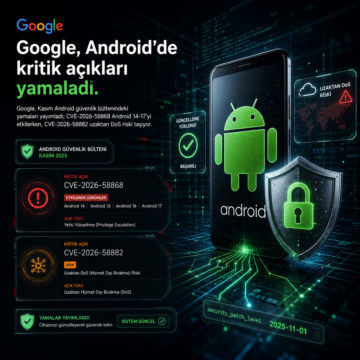
Google, Kasım Android güvenlik bültenindeki yamaları yayımladı; CVE-2026-58868 Android 14-17’yi etkilerken, CVE-2026-58882 uzaktan DoS riski taşıyor.
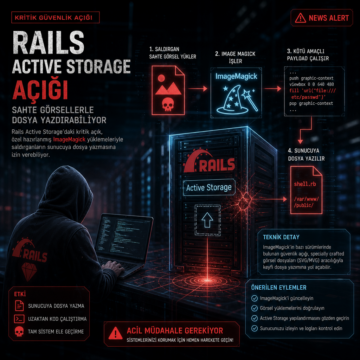
Rails Active Storage’daki kritik açık, özel hazırlanmış ImageMagick yüklemeleriyle saldırganların sunucuya dosya yazmasına izin verebiliyor.
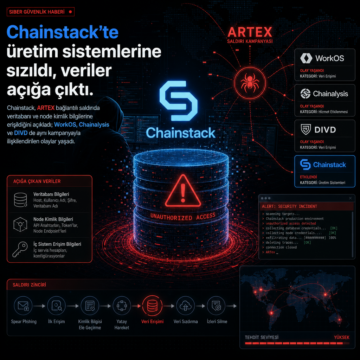
Chainstack, ARTEX bağlantılı saldırıda veritabanı ve node kimlik bilgilerine erişildiğini açıkladı; WorkOS, Chainalysis ve DIVD de aynı kampanyayla…
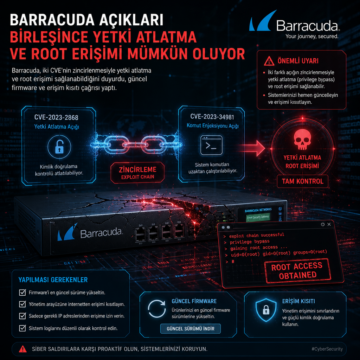
Barracuda, iki CVE’nin zincirlenmesiyle yetki atlatma ve root erişimi sağlanabildiğini duyurdu; güncel firmware ve erişim kısıtı çağrısı yaptı.