Sekoia’nın incelediği Poisoned Source kampanyası, APT29 ile ilişkilendirilen bir saldırı zincirinin iPhone ve Android cihazları ele geçirmeye çalıştığını…
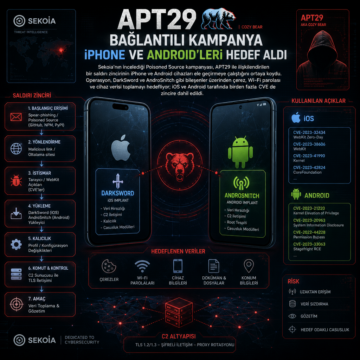


Sekoia’nın incelediği Poisoned Source kampanyası, APT29 ile ilişkilendirilen bir saldırı zincirinin iPhone ve Android cihazları ele geçirmeye çalıştığını…
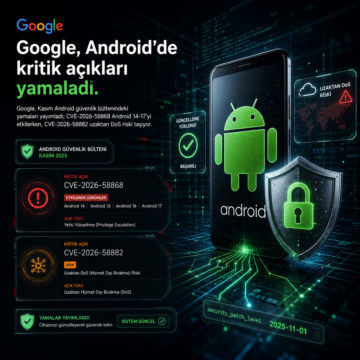
Google, Kasım Android güvenlik bültenindeki yamaları yayımladı; CVE-2026-58868 Android 14-17’yi etkilerken, CVE-2026-58882 uzaktan DoS riski taşıyor.
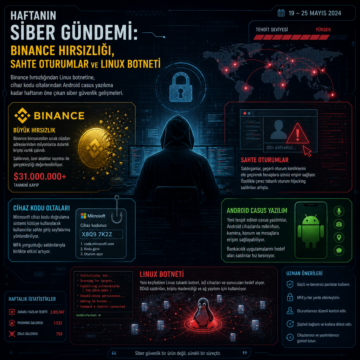
Binance hırsızlığından Linux botnetine, cihaz kodu oltalarından Android casus yazılıma kadar haftanın öne çıkan siber güvenlik gelişmeleri.
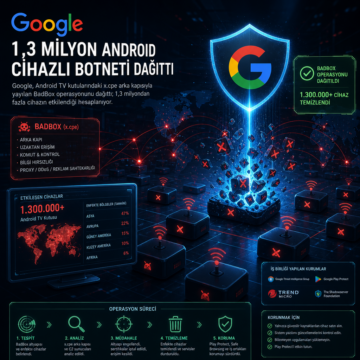
Google, Android TV kutularındaki x.cpe arka kapısıyla yayılan BadBox operasyonunu dağıttı; 1,3 milyondan fazla cihazın etkilendiği hesaplanıyor.
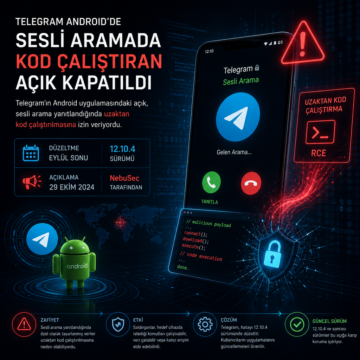
Telegram’ın Android uygulamasındaki açık, sesli arama yanıtlandığında uzaktan kod çalıştırılmasına izin veriyordu.
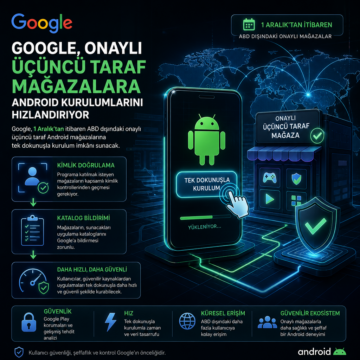
Google, 1 Aralık’tan itibaren ABD dışındaki onaylı üçüncü taraf Android mağazalarına tek dokunuşla kurulum imkânı sunacak.
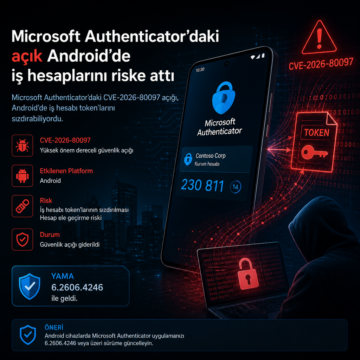
Microsoft Authenticator’daki CVE-2026-80097 açığı, Android’de iş hesabı token’larını sızdırabiliyordu. Yama 6.2606.4246 ile geldi.
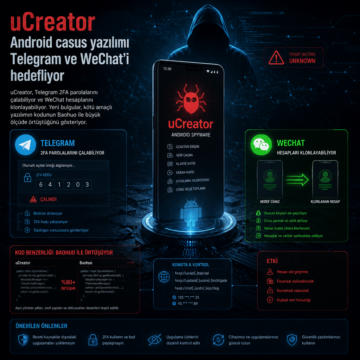
uCreator Android casus yazılımı Telegram 2FA parolalarını çalabiliyor ve WeChat hesaplarını klonlayabiliyor; kodu Baohuo ile örtüşüyor.
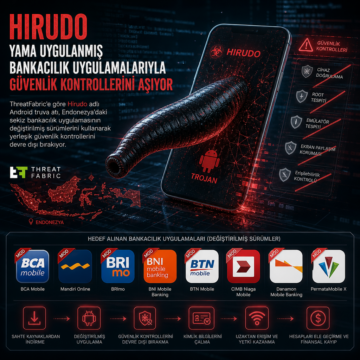
ThreatFabric’e göre Hirudo adlı Android truva atı, Endonezya’daki sekiz bankacılık uygulamasının değiştirilmiş sürümlerini kullanarak yerleşik güvenlik…
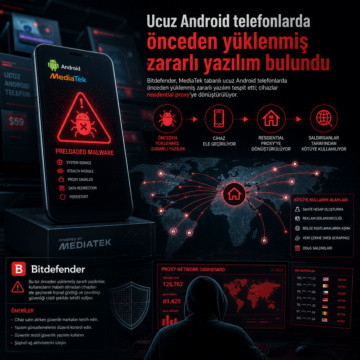
Bitdefender, MediaTek tabanlı ucuz Android telefonlarda önceden yüklenmiş zararlı yazılım tespit etti; cihazlar residential proxy’ye dönüştürülüyor.