Pwn2Own’da üç ekip, tüm yamaları yüklü Google Pixel 10 üzerinde uzaktan kod çalıştırdı.
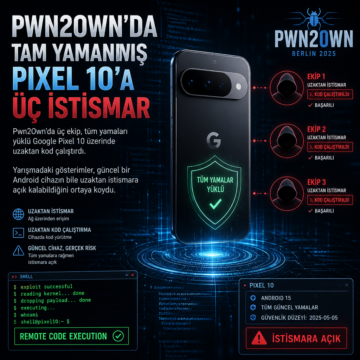


Pwn2Own’da üç ekip, tüm yamaları yüklü Google Pixel 10 üzerinde uzaktan kod çalıştırdı.
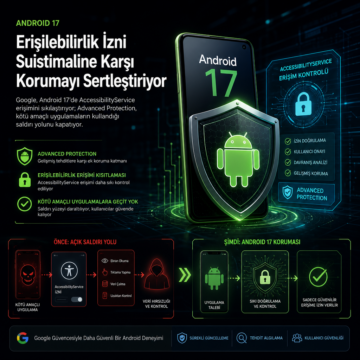
Google, Android 17’de AccessibilityService erişimini sıkılaştırıyor; Advanced Protection, kötü amaçlı uygulamaların kullandığı saldırı yolunu kapatıyor.
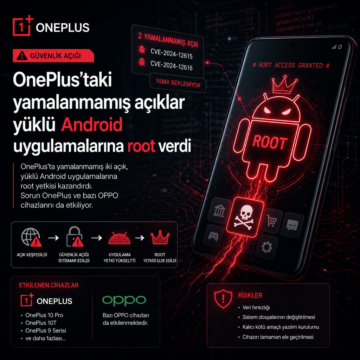
OnePlus’ta yamalanmamış iki açık, yüklü Android uygulamalarına root yetkisi kazandırdı. Sorun OnePlus ve bazı OPPO cihazlarını da etkiliyor.
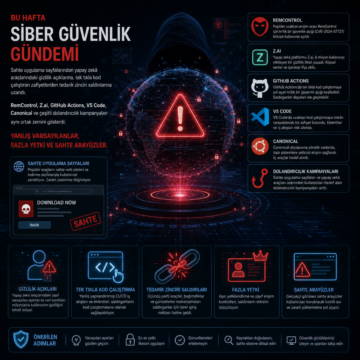
Bu hafta siber güvenlik gündemi, sahte uygulama sayfalarından yapay zekâ araçlarındaki gizlilik açıklarına, tek tıkla kod çalıştıran zafiyetlerden tedarik…
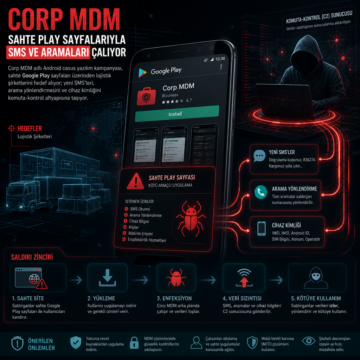
Corp MDM adlı Android casus yazılım kampanyası, sahte Google Play sayfaları üzerinden lojistik şirketlerini hedef alıyor; yeni SMS’leri, arama…
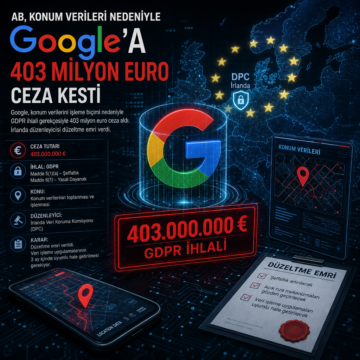
Google, konum verilerini işleme biçimi nedeniyle GDPR ihlali gerekçesiyle 403 milyon euro ceza aldı; İrlanda düzenleyicisi düzeltme emri verdi.
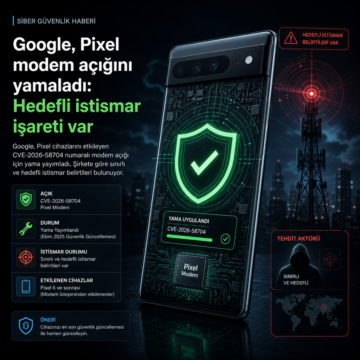
Google, Pixel modem açığı CVE-2026-58704 için yama yayımladı. Şirkete göre sınırlı ve hedefli istismar belirtileri var.

Google, Android için Eylül 2026 güncellemelerinde 200 açığı kapattı; aynı hafta Chrome, sahte mağazalar, zararlı uzantılar, phishing zincirleri ve AI…

Bitdefender, Google Play Early Access üzerinden yayılan sahte Android uygulamaları ve çok sayıdaki kötü amaçlı yazılımı açıkladı.
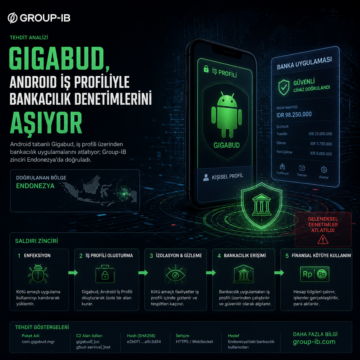
Android tabanlı Gigabud, iş profili üzerinden bankacılık uygulamalarını atlatıyor; Group-IB zinciri Endonezya’da doğruladı.