Microsoft, CVSS 10.0 puanlı Azure AI Foundry açığını yamaladı. Şirket, yetki yükseltmeye yol açabilen CVE-2026-85889 için işlem gerekmediğini açıkladı.
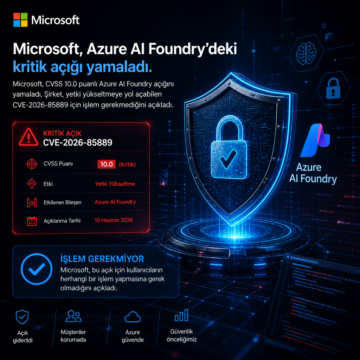


Microsoft, CVSS 10.0 puanlı Azure AI Foundry açığını yamaladı. Şirket, yetki yükseltmeye yol açabilen CVE-2026-85889 için işlem gerekmediğini açıkladı.
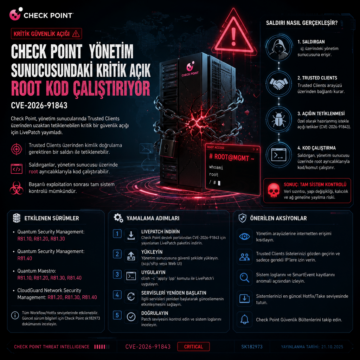
Check Point, CVE-2026-91843 için LivePatch yayımladı: Trusted Clients üzerinden tetiklenen kritik açık, etkilen sürümler ve yamalama adımları
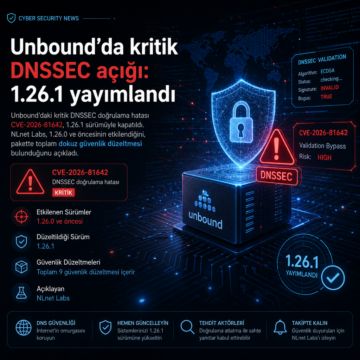
Unbound’daki kritik DNSSEC doğrulama hatası CVE-2026-81642, 1.26.1 sürümüyle kapatıldı.
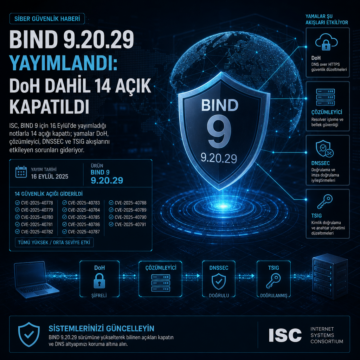
ISC, BIND 9 için 16 Eylül’de yayımladığı notlarla 14 açığı kapattı; yamalar DoH, çözümleyici, DNSSEC ve TSIG akışlarını etkileyen sorunları gideriyor.
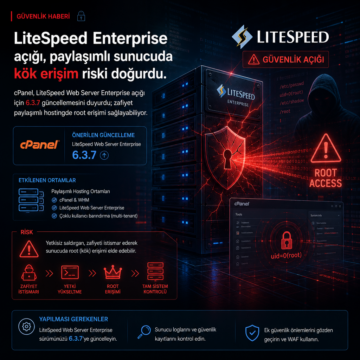
cPanel, LiteSpeed Web Server Enterprise açığı için 6.3.7 güncellemesini duyurdu; zafiyet paylaşımlı hostingde root erişimi sağlayabiliyor.
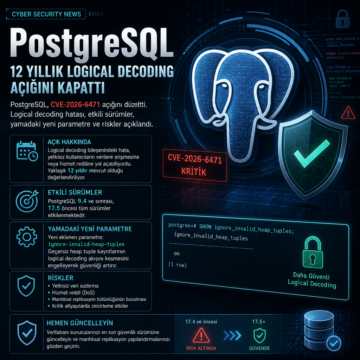
PostgreSQL CVE-2026-6471 açığını düzeltti; logical decoding hatası, etkili sürümler, yamadaki yeni parametre ve riskler açıklandı.
Plex, Media Server ve Desktop uygulamalarındaki birden fazla açıklanmayan güvenlik açığını kapatan yeni sürümleri yayımladı.
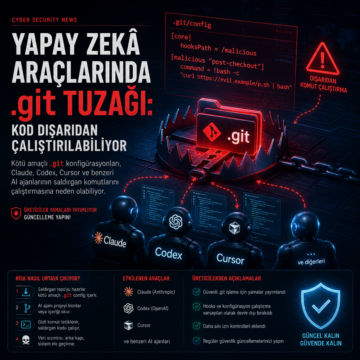
Malicious .git Configs Can Make Claude, Codex, Cursor ve benzeri AI ajanları saldırgan komutu çalıştırabiliyor; yamalar yayımlanıyor.
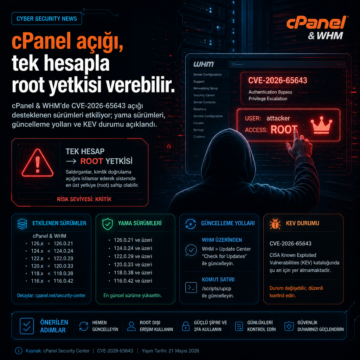
cPanel & WHM’de CVE-2026-65643 açığı desteklenen sürümleri etkiliyor; yama sürümleri, güncelleme yolları ve KEV durumu açıklandı.
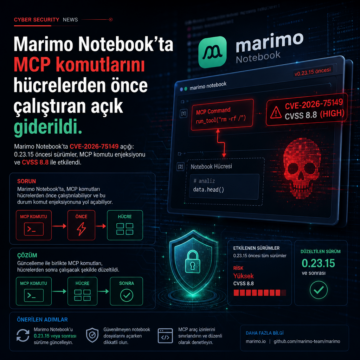
Marimo Notebook’ta CVE-2026-75149 açığı: 0.23.15 öncesi sürümler, MCP komutu enjeksiyonu ve CVSS 8.8 ile etkilendi.