miniOrange SAML eklentisindeki CVE-2026-61979 ve CVE-2026-15981, WordPress’te kimlik atlatma ve admin erişimi riski oluşturuyor.
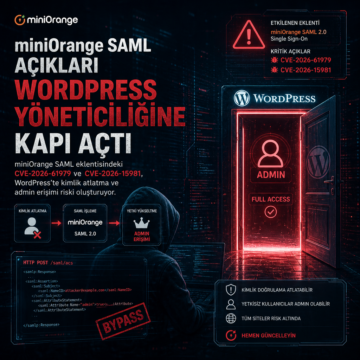


miniOrange SAML eklentisindeki CVE-2026-61979 ve CVE-2026-15981, WordPress’te kimlik atlatma ve admin erişimi riski oluşturuyor.
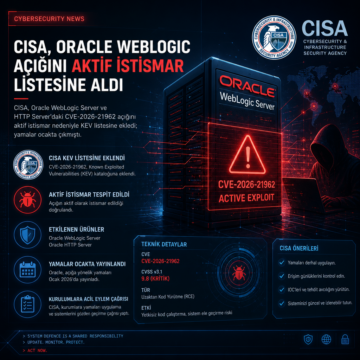
CISA, Oracle WebLogic ve HTTP Server’daki CVE-2026-21962 açığını aktif istismar nedeniyle KEV listesine ekledi; yamalar ocakta çıkmıştı.
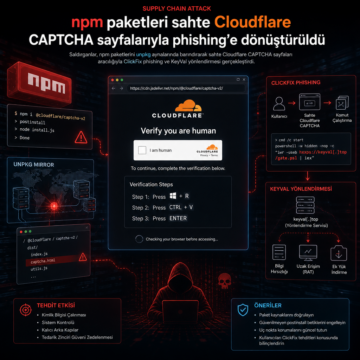
npm paketleri unpkg aynalarında sahte Cloudflare CAPTCHA sayfası için kullanıldı; saldırı ClickFix phishing ve KeyVal yönlendirmesine bağlandı.
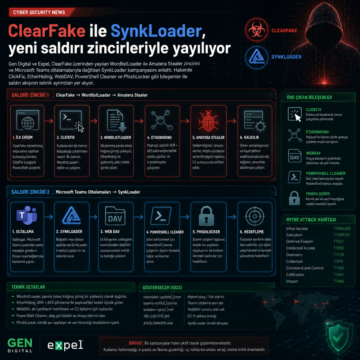
Gen Digital ve Expel, ClearFake üzerinden yayılan WordlistLoader ile Amatera Stealer zincirini ve Microsoft Teams oltalamalarıyla dağıtılan SynkLoader…
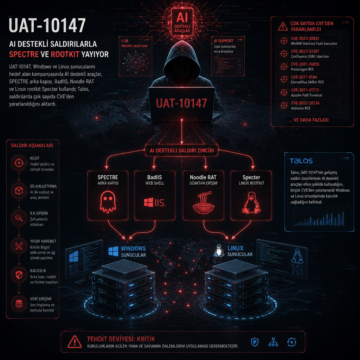
UAT-10147, Windows ve Linux sunucularını hedef alan kampanyasında AI destekli araçlar, SPECTRE arka kapısı, BadIIS, Noodle RAT ve Linux rootkit Specter…
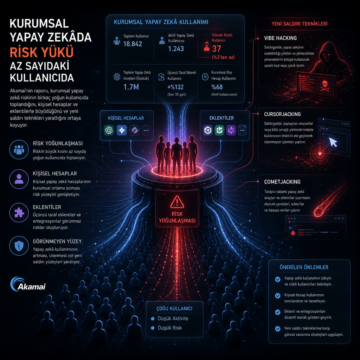
Akamai’nin raporu, kurumsal yapay zekâ riskinin birkaç yoğun kullanıcıda toplandığını, kişisel hesaplar ve eklentilerle büyüdüğünü ve Vibe Hacking…
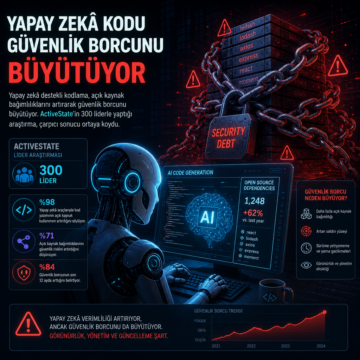
Yapay zekâ kodlama, açık kaynak bağımlılıklarını artırarak güvenlik borcunu büyütüyor; ActiveState’in 300 liderli araştırması bunu ölçtü.
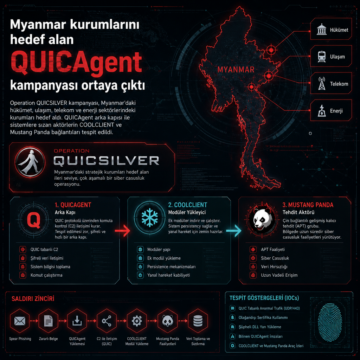
Operation QUICSILVER kampanyası Myanmar kurumlarını hedef aldı; QUICAgent, COOLCLIENT ve Mustang Panda ayrıntıları ortaya çıktı.
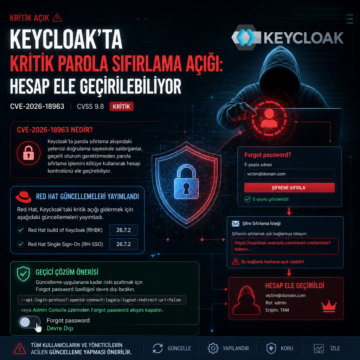
Keycloak’taki kritik CVE-2026-18963 açığı için Red Hat 26.7.2 ve RHBK yamalarını yayımladı, geçici olarak Forgot password kapatılmalı.
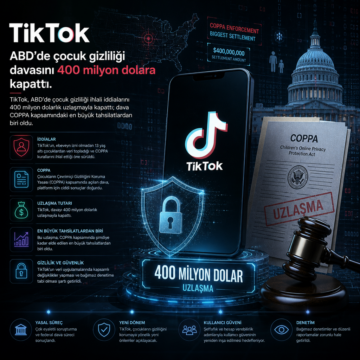
TikTok, ABD’de çocuk gizliliği ihlali iddialarını 400 milyon dolarlık uzlaşmayla kapattı; dava COPPA kapsamındaki en büyük tahsilatlardan biri oldu.