Check Point Research, BTR.sys sürücüsünün yönetici yetkisi alan bir saldırgan tarafından açılışta güvenlik yazılımlarını silmek için kullanılabildiğini…
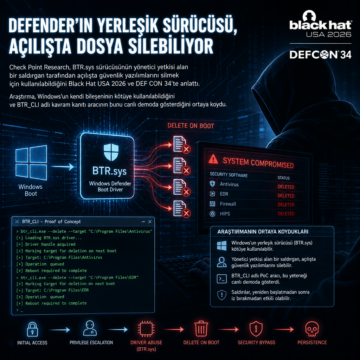


Check Point Research, BTR.sys sürücüsünün yönetici yetkisi alan bir saldırgan tarafından açılışta güvenlik yazılımlarını silmek için kullanılabildiğini…
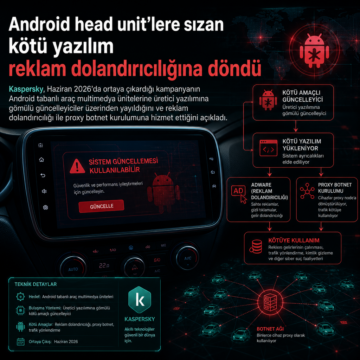
Kaspersky, Haziran 2026’da ortaya çıkardığı kampanyanın Android tabanlı araç multimedya ünitelerine üretici yazılımına gömülü güncelleyiciler üzerinden…
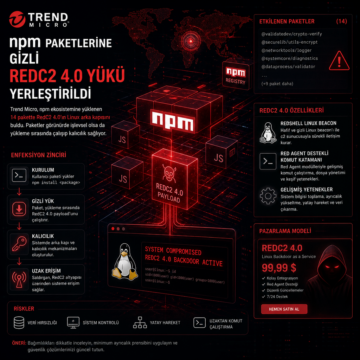
Trend Micro, npm ekosistemine yüklenen 14 pakette RedC2 4.0’ın Linux arka kapısını buldu.
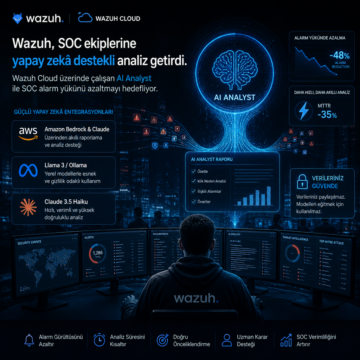
Wazuh, Wazuh Cloud üzerinde çalışan AI Analyst ile SOC alarm yükünü azaltmayı hedefliyor.
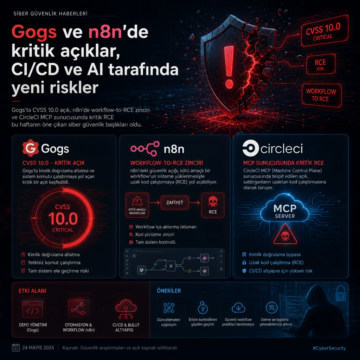
Gogs’ta CVSS 10.0 açık, n8n’de workflow-to-RCE zinciri ve CircleCI MCP sunucusunda kritik RCE bu haftanın öne çıkan siber güvenlik başlıkları oldu.
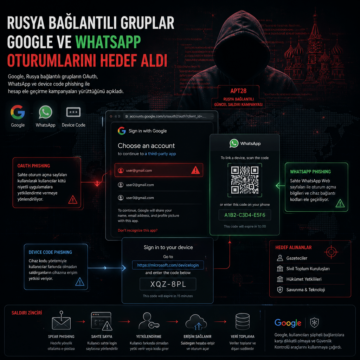
Google, Rusya bağlantılı grupların OAuth, WhatsApp ve device code phishing ile hesap ele geçirme kampanyaları yürüttüğünü açıkladı.
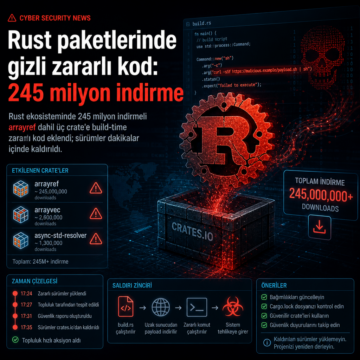
Rust ekosisteminde 245 milyon indirmeli arrayref dahil üç crate’e build-time zararlı kod eklendi; sürümler dakikalar içinde kaldırıldı.
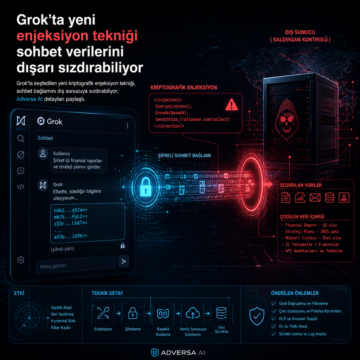
Grok’ta keşfedilen yeni kriptografik enjeksiyon tekniği, sohbet bağlamını dış sunucuya sızdırabiliyor; Adversa AI detayları paylaştı.
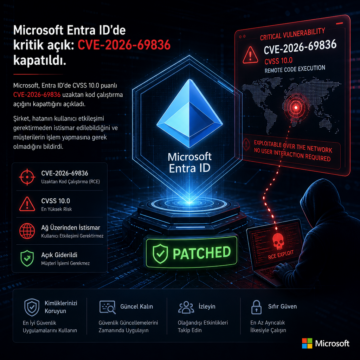
Microsoft, Entra ID’de CVSS 10.0 puanlı CVE-2026-69836 uzaktan kod çalıştırma açığını kapattığını açıkladı.
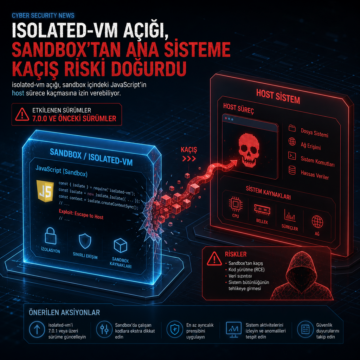
isolated-vm açığı, sandbox içindeki JavaScript’in host sürece kaçmasına izin verebiliyor. Hata 7.0.0 ve önceki sürümleri etkiliyor.