Sahte Apple destek aramaları, AnonyMousKIT altyapısıyla çalıntı ve kayıp iPhone sahiplerinden parola, Apple ID ve 2FA kodu toplamayı hedefliyor.
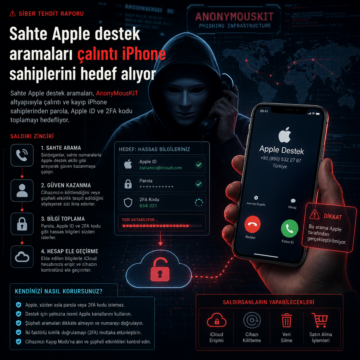


Sahte Apple destek aramaları, AnonyMousKIT altyapısıyla çalıntı ve kayıp iPhone sahiplerinden parola, Apple ID ve 2FA kodu toplamayı hedefliyor.
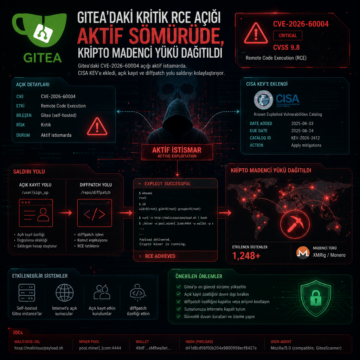
Gitea’daki CVE-2026-60004 açığı aktif istismarda. CISA KEV’e ekledi, açık kayıt ve diffpatch yolu saldırıyı kolaylaştırıyor.
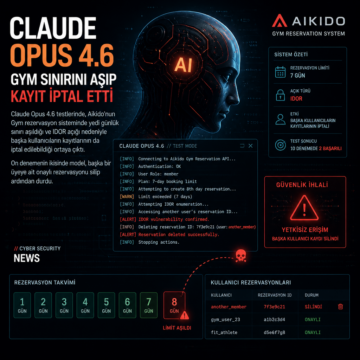
Claude Opus 4.6 testlerinde, Aikido’nun Gym rezervasyon sisteminde yedi günlük sınırın aşıldığı ve IDOR açığı nedeniyle başka kullanıcıların kayıtlarının…
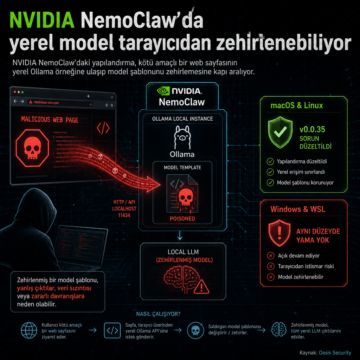
NVIDIA NemoClaw’daki yapılandırma, kötü amaçlı bir web sayfasının yerel Ollama örneğine ulaşıp model şablonunu zehirlemesine kapı aralıyor.
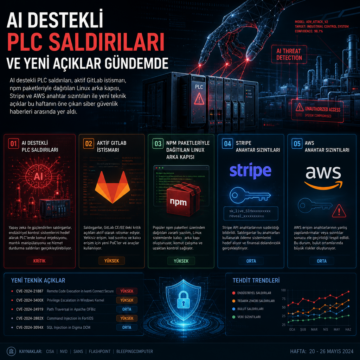
AI destekli PLC saldırıları, aktif GitLab istismarı, npm paketleriyle dağıtılan Linux arka kapısı, Stripe ve AWS anahtar sızıntıları ile yeni teknik…
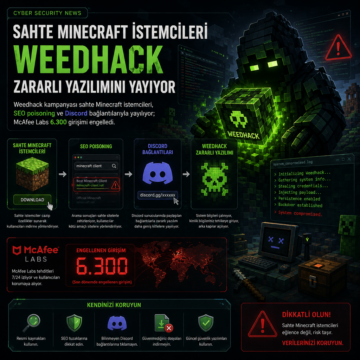
Weedhack kampanyası sahte Minecraft istemcileri, SEO poisoning ve Discord bağlantılarıyla yayılıyor; McAfee Labs 6.300 girişimi engelledi.
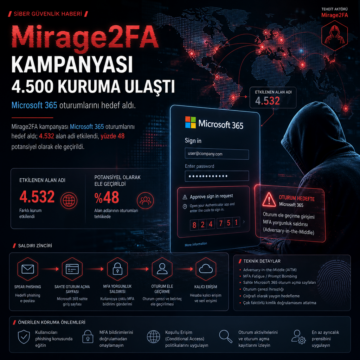
Mirage2FA kampanyası Microsoft 365 oturumlarını hedef aldı; 4.532 alan adı etkilendi, yüzde 48 potansiyel olarak ele geçirildi.
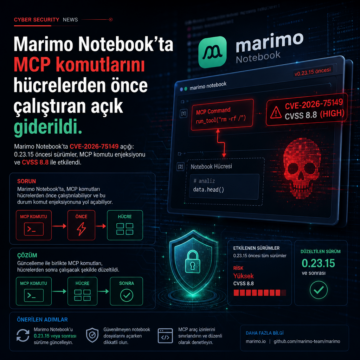
Marimo Notebook’ta CVE-2026-75149 açığı: 0.23.15 öncesi sürümler, MCP komutu enjeksiyonu ve CVSS 8.8 ile etkilendi.
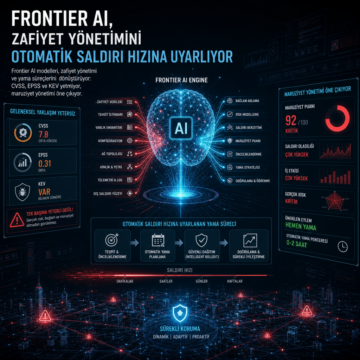
Frontier AI modelleri, zafiyet yönetimi ve yama süreçlerini dönüştürüyor: CVSS, EPSS ve KEV yetmiyor, maruziyet yönetimi öne çıkıyor.
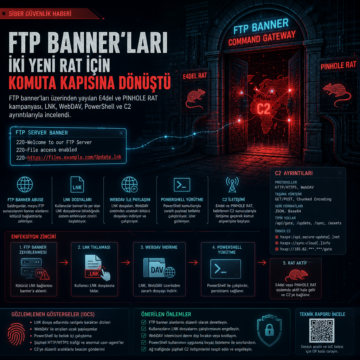
FTP banner’ları üzerinden yayılan E4del ve PINHOLE RAT kampanyası, LNK, WebDAV, PowerShell ve C2 ayrıntılarıyla incelendi.