Docker, kişisel hesabı organizasyona çeviren akışta bulunan iki yıllık kritik açığı kapattı; sorun kullanıcılar arası imaj yüklemeye izin verebiliyordu.
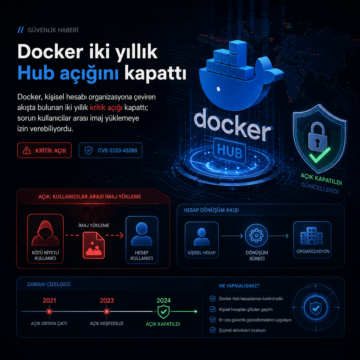


Docker, kişisel hesabı organizasyona çeviren akışta bulunan iki yıllık kritik açığı kapattı; sorun kullanıcılar arası imaj yüklemeye izin verebiliyordu.
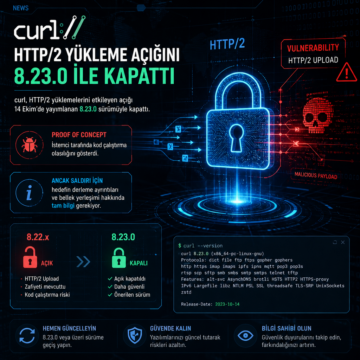
curl, HTTP/2 yüklemelerini etkileyen açığı 14 Ekim’de yayımlanan 8.23.0 sürümüyle kapattı.
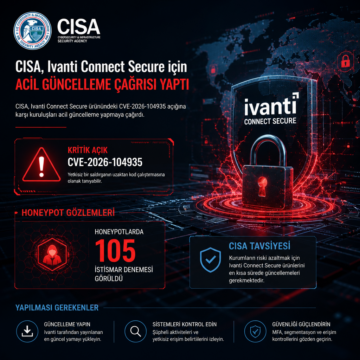
CISA, Ivanti Connect Secure için CVE-2026-104935 açığına karşı acil güncelleme çağrısı yaptı; honeypotlarda 105 istismar denemesi görüldü.
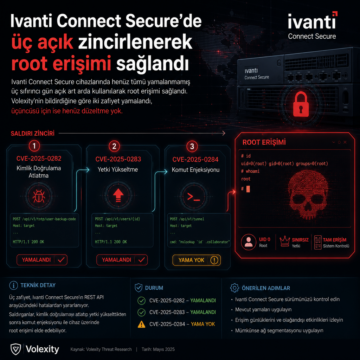
Ivanti Connect Secure cihazlarında henüz tümü yamalanmamış üç sıfırıncı gün açık art arda kullanılarak root erişimi sağlandı.
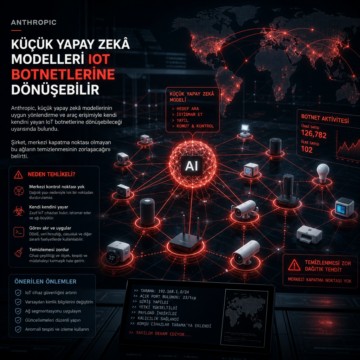
Anthropic, küçük yapay zekâ modellerinin uygun yönlendirme ve araç erişimiyle kendi kendini yayan IoT botnetlerine dönüşebileceği uyarısında bulundu.
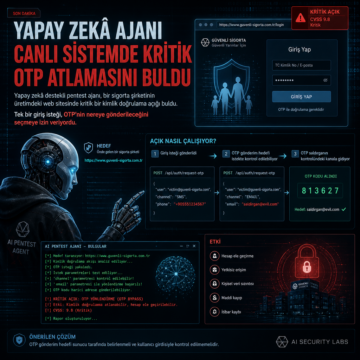
Yapay zekâ destekli pentest ajanı, bir sigorta şirketinin üretimdeki web sitesinde kritik bir kimlik doğrulama açığı buldu.
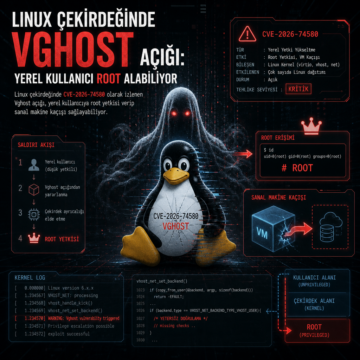
Linux çekirdeğinde CVE-2026-74580 olarak izlenen Vghost açığı, yerel kullanıcıya root yetkisi verip sanal makine kaçışı sağlayabiliyor.
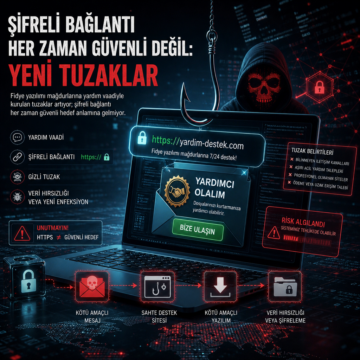
Fidye yazılımı mağdurlarına yardım vaadiyle kurulan tuzaklar artıyor; şifreli bağlantı her zaman güvenli hedef anlamına gelmiyor.
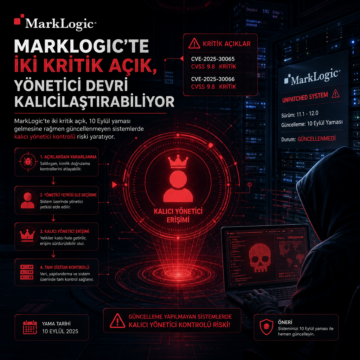
MarkLogic’te iki kritik açık, 10 Eylül yaması gelmesine rağmen güncellenmeyen sistemlerde kalıcı yönetici kontrolü riski yaratıyor.
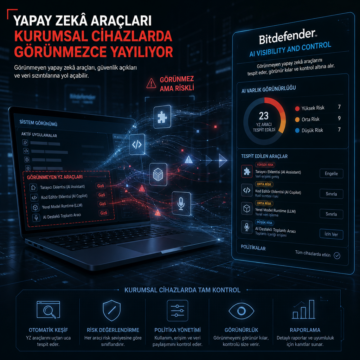
Bitdefender’ın AI Visibility and Control ürünü, editör eklentileri ve yerel model runtime’ları gibi görünmeyen yapay zekâ araçlarını kurumsal cihazlarda…