LG webOS akıllı TV’lerde yerel ağdan root ele geçirmeye yol açan açığı kapattı; iki modelde doğrulanan zincir 12 Ekim’de duyuruldu.
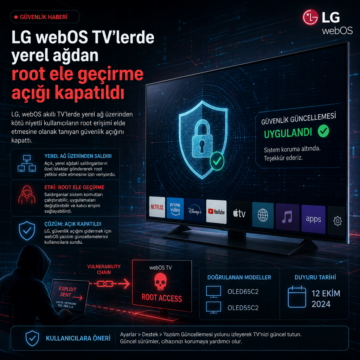


LG webOS akıllı TV’lerde yerel ağdan root ele geçirmeye yol açan açığı kapattı; iki modelde doğrulanan zincir 12 Ekim’de duyuruldu.
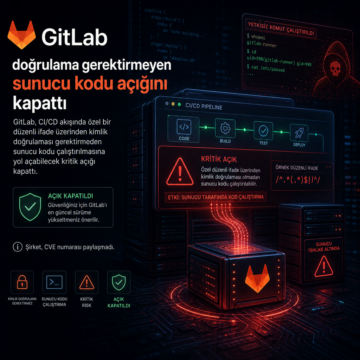
GitLab, CI/CD akışında özel bir düzenli ifade üzerinden kimlik doğrulaması gerektirmeden sunucu kodu çalıştırılmasına yol açabilecek kritik açığı kapattı.
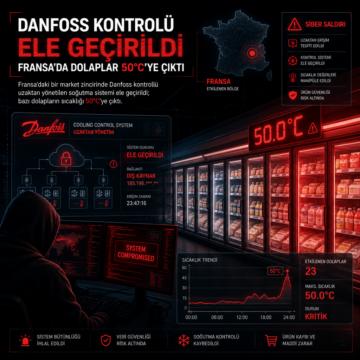
Fransa’daki bir market zincirinde Danfoss kontrollü uzaktan yönetilen soğutma sistemi ele geçirildi; bazı dolapların sıcaklığı 50°C’ye çıktı.
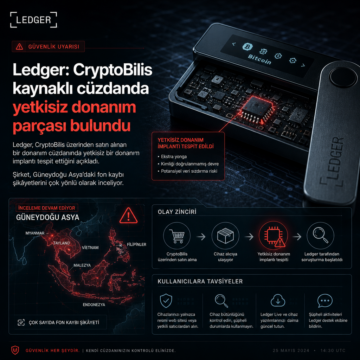
Ledger, CryptoBilis üzerinden alınan bir cüzdanda yetkisiz donanım implantı tespit etti; Güneydoğu Asya’da fon kaybı şikâyetlerini inceliyor.
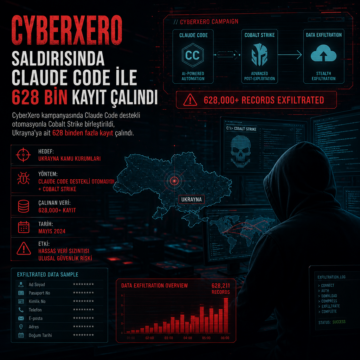
CyberXero kampanyasında Claude Code destekli otomasyonla Cobalt Strike birleştirildi, Ukrayna’ya ait 628 binden fazla kayıt çalındı.
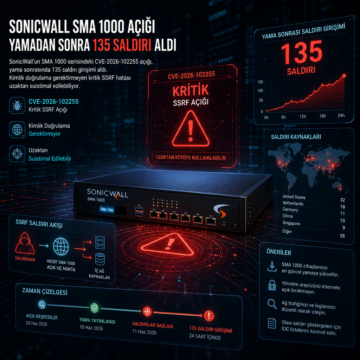
SonicWall’un SMA 1000 serisindeki CVE-2026-102255 açığı, yama sonrasında 135 saldırı girişimi aldı.
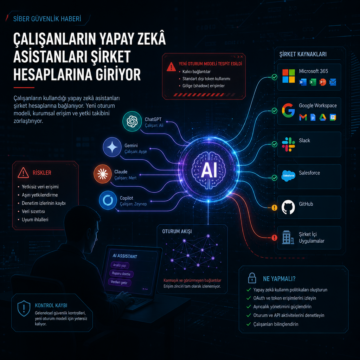
Çalışanların kullandığı yapay zekâ asistanları şirket hesaplarına bağlanıyor. Yeni oturum modeli, kurumsal erişim ve yetki takibini zorlaştırıyor.
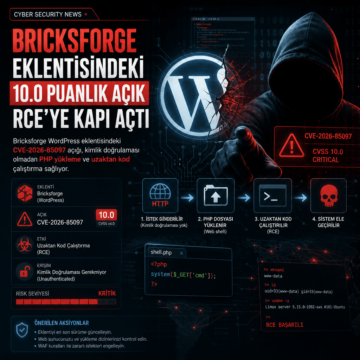
Bricksforge WordPress eklentisindeki CVE-2026-85097 açığı, kimlik doğrulaması olmadan PHP yükleme ve uzaktan kod çalıştırma sağlıyor.
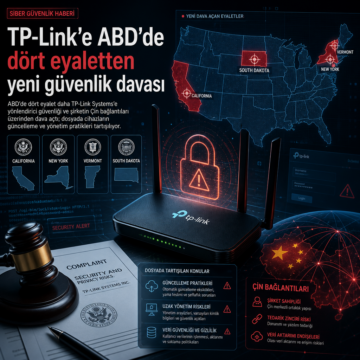
ABD’de dört eyalet daha TP-Link Systems’e yönlendirici güvenliği ve şirketin Çin bağlantıları üzerinden dava açtı; dosyada cihazların güncelleme ve…
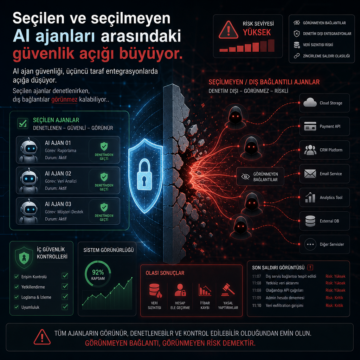
AI ajan güvenliği, üçüncü taraf entegrasyonlarda açığa düşüyor. Seçilen ajanlar denetlenirken dış bağlantılar görünmez kalabiliyor.