Cisco, Secure Email Gateway açığının aktif saldırılarda kullanıldığını duyurdu. Saldırganlar özel ekli e-postayla root komut çalıştırabiliyor.
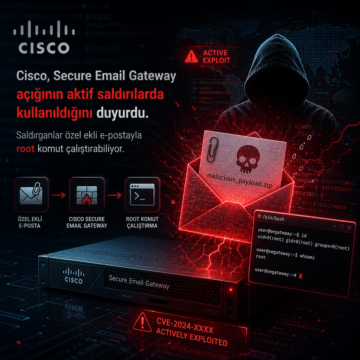


Cisco, Secure Email Gateway açığının aktif saldırılarda kullanıldığını duyurdu. Saldırganlar özel ekli e-postayla root komut çalıştırabiliyor.
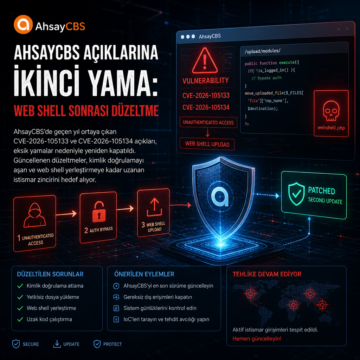
AhsayCBS’de geçen yıl ortaya çıkan CVE-2026-105133 ve CVE-2026-105134 açıkları, eksik yamalar nedeniyle yeniden kapatıldı.
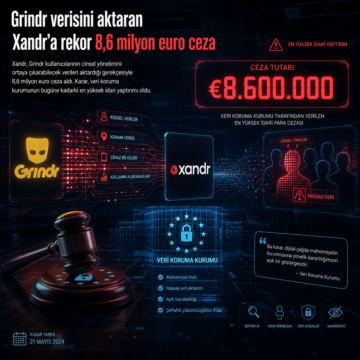
Xandr, Grindr kullanıcılarının cinsel yönelimini ortaya çıkarabilecek verileri aktardığı gerekçesiyle 8,6 milyon euro ceza aldı.
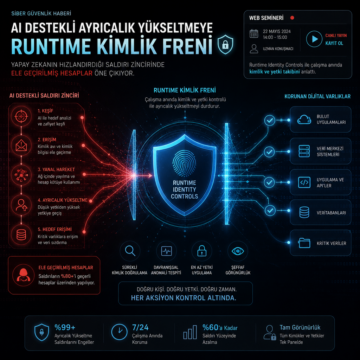
Yapay zekanın hızlandırdığı saldırı zincirinde ele geçirilmiş hesaplar öne çıkıyor.
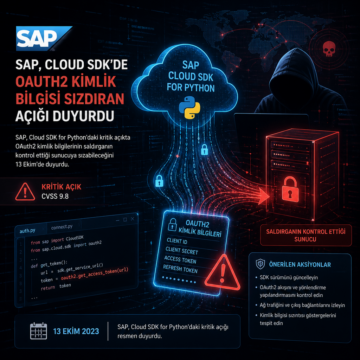
SAP, Cloud SDK for Python’daki kritik açıkta OAuth2 kimlik bilgilerinin saldırganın kontrol ettiği sunucuya sızabileceğini 13 Ekim’de duyurdu.
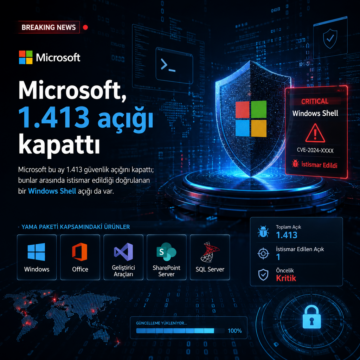
Microsoft bu ay 1.413 güvenlik açığını kapattı; bunlar arasında istismar edildiği doğrulanan bir Windows Shell açığı da var.
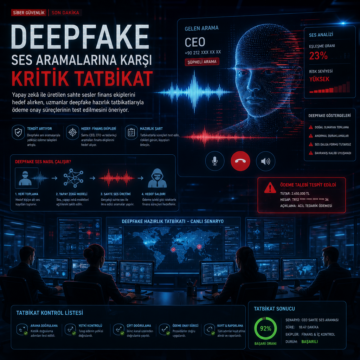
Yapay zekâ ile üretilen sahte sesler finans ekiplerini hedef alırken, uzmanlar deepfake hazırlık tatbikatlarıyla ödeme onay süreçlerinin test edilmesini…
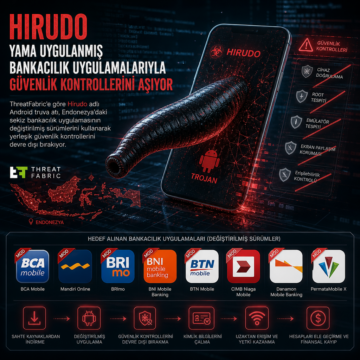
ThreatFabric’e göre Hirudo adlı Android truva atı, Endonezya’daki sekiz bankacılık uygulamasının değiştirilmiş sürümlerini kullanarak yerleşik güvenlik…
GitHub, npm yayın sürecini sıkılaştırdı; ilk başarılı yayından sonra doğrulanan paketler süresi dolmuş sayılmayacak.
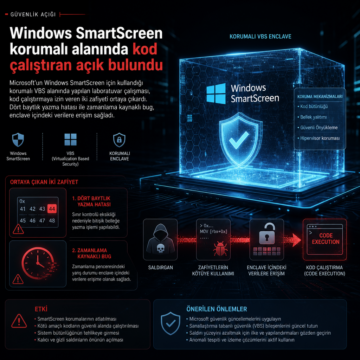
Microsoft’un Windows SmartScreen için kullandığı korumalı VBS alanında yapılan laboratuvar çalışması, kod çalıştırmaya izin veren iki zafiyeti ortaya…