PHP2Shell adı verilen iki kritik PHP açığı için acil yama yayımlandı. Uzaktan kod çalıştırma riski doğuran açıklar için istismar girişimleri de başladı.


PHP2Shell adı verilen iki kritik PHP açığı için acil yama yayımlandı. Uzaktan kod çalıştırma riski doğuran açıklar için istismar girişimleri de başladı.
FortiSIEM’de CVE-2026-106173 için 9.4 puanlı kritik açıkta kamuya PoC yayımlandı; zafiyet uzaktan kod çalıştırmaya yol açabiliyor.
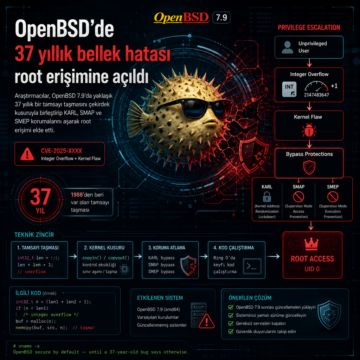
Araştırmacılar, OpenBSD 7.9’da yaklaşık 37 yıllık bir tamsayı taşmasını çekirdek kusuruyla birleştirip KARL, SMAP ve SMEP korumalarını aşarak root erişimi…
ThreatsDay derlemesi, Adobe RCE, DNS üzerinden cüzdan hırsızlığı, NVIDIA container escape ve kendi kendini onaran arka kapıyı anlattı.
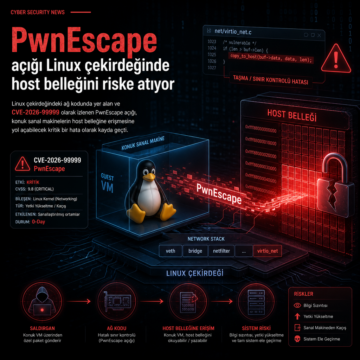
Linux çekirdeğindeki ağ kodunda yer alan ve CVE-2026-99999 olarak izlenen PwnEscape açığı, konuk sanal makinelerin host belleğine erişmesine yol…
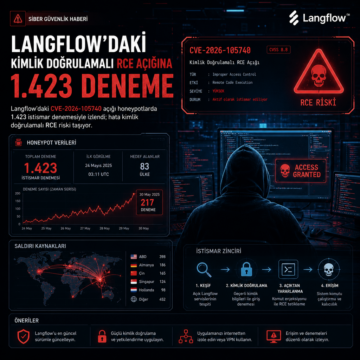
Langflow’daki CVE-2026-105740 açığı honeypotlarda 1.423 istismar denemesiyle izlendi; hata kimlik doğrulamalı RCE riski taşıyor.
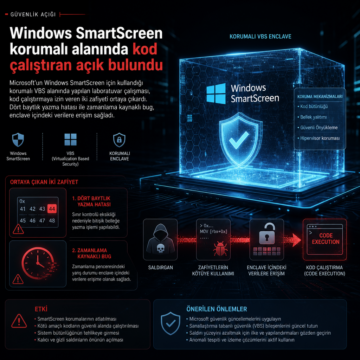
Microsoft’un Windows SmartScreen için kullandığı korumalı VBS alanında yapılan laboratuvar çalışması, kod çalıştırmaya izin veren iki zafiyeti ortaya…
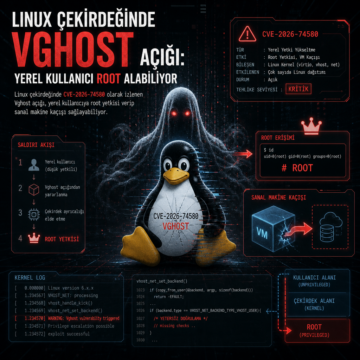
Linux çekirdeğinde CVE-2026-74580 olarak izlenen Vghost açığı, yerel kullanıcıya root yetkisi verip sanal makine kaçışı sağlayabiliyor.
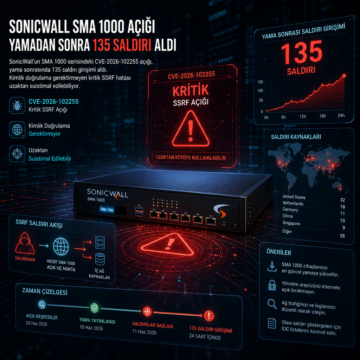
SonicWall’un SMA 1000 serisindeki CVE-2026-102255 açığı, yama sonrasında 135 saldırı girişimi aldı.
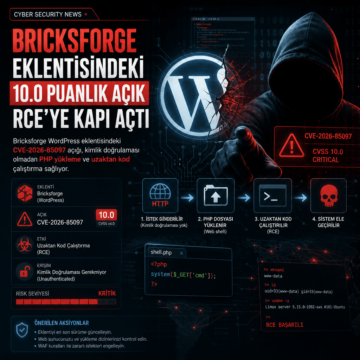
Bricksforge WordPress eklentisindeki CVE-2026-85097 açığı, kimlik doğrulaması olmadan PHP yükleme ve uzaktan kod çalıştırma sağlıyor.