Oracle E-Business Suite’teki kritik RCE açığı CVE-2024-2107, yama yayımlandıktan günler sonra saldırganların hedefi oldu.
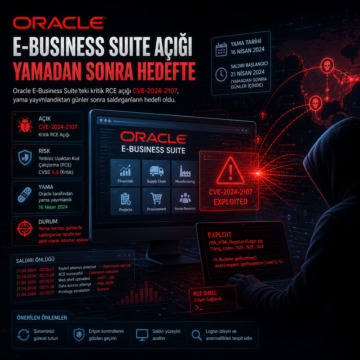


Oracle E-Business Suite’teki kritik RCE açığı CVE-2024-2107, yama yayımlandıktan günler sonra saldırganların hedefi oldu.
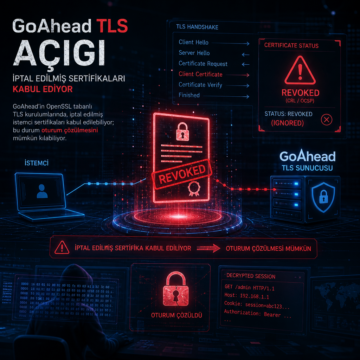
GoAhead’in OpenSSL tabanlı TLS kurulumlarında, iptal edilmiş istemci sertifikaları kabul edilebiliyor; bu durum oturum çözülmesini mümkün kılabiliyor.
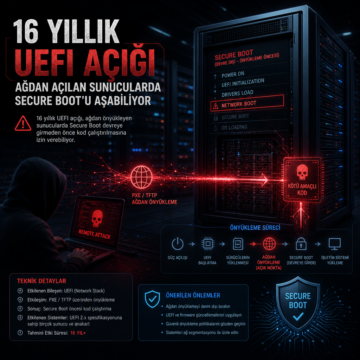
16 yıllık UEFI açığı, ağdan önyükleyen sunucularda Secure Boot devreye girmeden önce kod çalıştırılmasına izin verebiliyor.
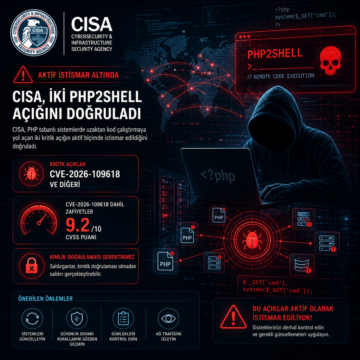
CISA, PHP tabanlı sistemlerde uzaktan kod çalıştırmaya yol açan iki kritik açığın aktif biçimde istismar edildiğini doğruladı.
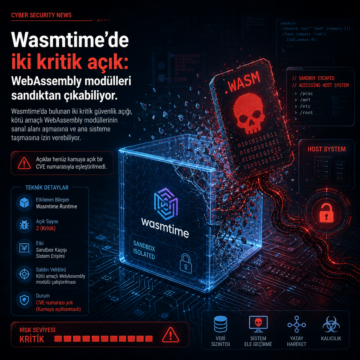
Wasmtime’da bulunan iki kritik güvenlik açığı, kötü amaçlı WebAssembly modüllerinin sanal alanı aşmasına ve ana sisteme taşmasına izin verebiliyor.
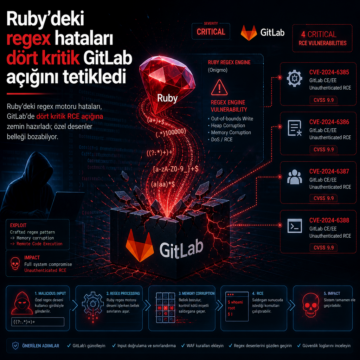
Ruby’deki regex motoru hataları, GitLab’de dört kritik RCE açığına zemin hazırladı; özel desenler belleği bozabiliyor.
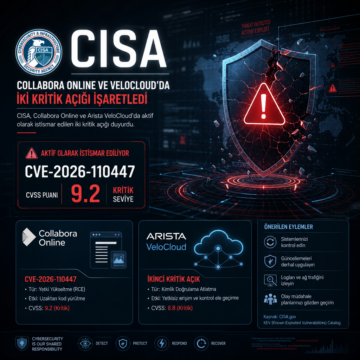
CISA, Collabora Online ve Arista VeloCloud’da aktif olarak istismar edilen iki kritik açığı duyurdu. CVE-2026-110447’in CVSS puanı 9.2 olarak kayda geçti.
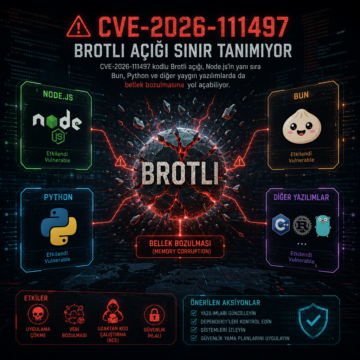
CVE-2026-111497 kodlu Brotli açığı, Node.js'in yanı sıra Bun, Python ve diğer yaygın yazılımlarda da bellek bozulmasına yol açabiliyor.
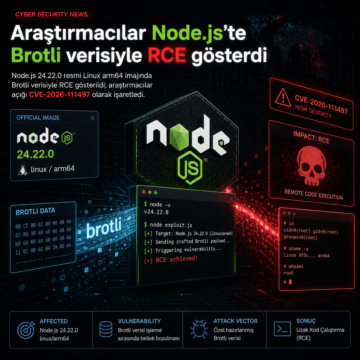
Node.js 24.22.0 resmi Linux arm64 imajında Brotli verisiyle RCE gösterildi; araştırmacılar açığı CVE-2026-111497 olarak işaretledi.
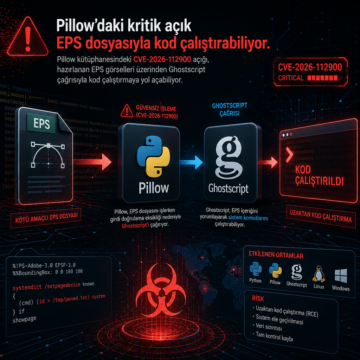
Pillow kütüphanesindeki CVE-2026-112900 açığı, hazırlanan EPS görselleri üzerinden Ghostscript çağrısıyla kod çalıştırmaya yol açabiliyor.