Google Cloud, Turin tabanlı AMD EPYC işlemcilerdeki üç TSA açığı için VM, bare-metal ve GKE müşterilerine yama ve yeniden başlatma uyarısı yaptı.
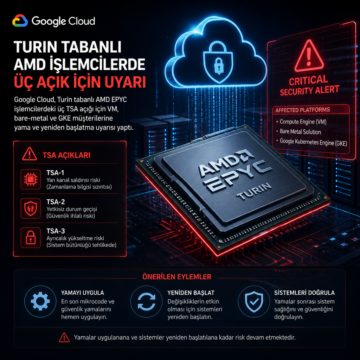


Google Cloud, Turin tabanlı AMD EPYC işlemcilerdeki üç TSA açığı için VM, bare-metal ve GKE müşterilerine yama ve yeniden başlatma uyarısı yaptı.
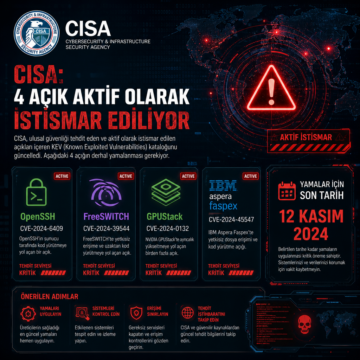
CISA, OpenSSH, FreeSWITCH, GPUStack ve IBM Aspera Faspex açıklarının aktif istismar edildiğini duyurdu; yamalar için son tarih 12 Kasım.
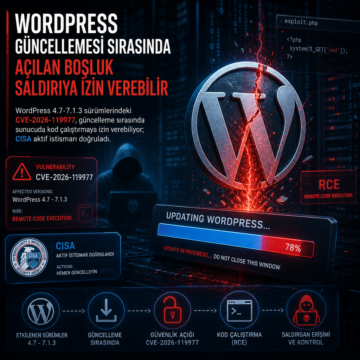
WordPress 4.7-7.1.3 sürümlerindeki CVE-2026-119977, güncelleme sırasında sunucuda kod çalıştırmaya izin verebiliyor; CISA aktif istismarı doğruladı.
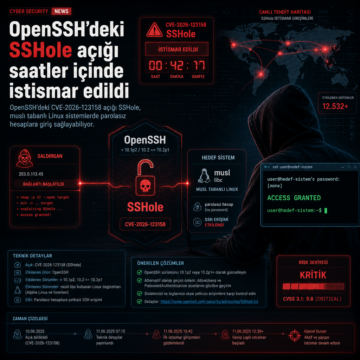
OpenSSH’deki CVE-2026-123158 açığı SSHole, musl tabanlı Linux sistemlerde parolasız hesaplara giriş sağlayabiliyor.
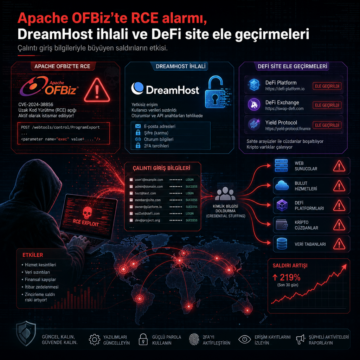
Apache OFBiz’te RCE, DreamHost ihlali ve DeFi site ele geçirmeleri, çalıntı giriş bilgileriyle büyüyen saldırıların etkisini gösterdi.
SonicWall, kullanım ömrü sona eren GMS sürümlerindeki CVE-2026-109593 ve CVE-2026-109594 için yama yayımlanmayacağını duyurdu.
Synology, eski DSM sürümlerini çalışan NAS cihazlarının Aralık 2024’te yamalanan bir açık üzerinden fidye yazılımı saldırılarında hedef alındığını…
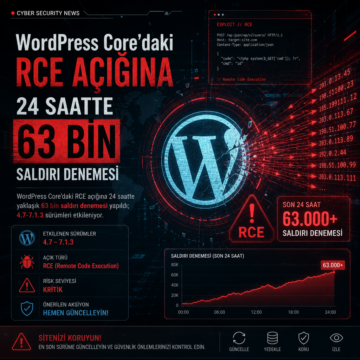
WordPress Core’daki RCE açığına 24 saatte yaklaşık 63 bin saldırı denemesi yapıldı; 4.7-7.1.3 sürümleri etkileniyor.
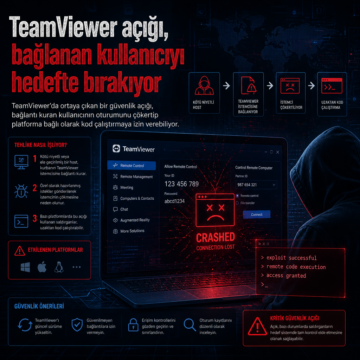
TeamViewer’da ortaya çıkan bir güvenlik açığı, bağlantı kuran kullanıcının oturumunu çökertip platforma bağlı olarak kod çalıştırmaya izin verebiliyor.
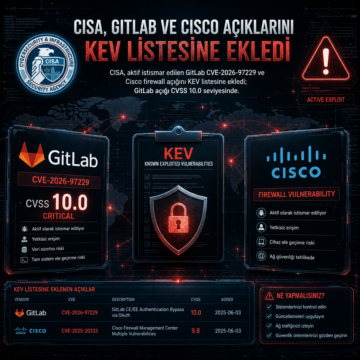
CISA, aktif istismar edilen GitLab CVE-2026-97229 ve Cisco firewall açığını KEV listesine ekledi; GitLab açığı CVSS 10.0 seviyesinde.