AnyDesk’in Haziran’da yamaladığı Linux açığı için çalışan exploit yayımlandı.
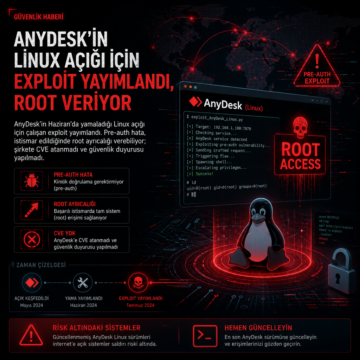


AnyDesk’in Haziran’da yamaladığı Linux açığı için çalışan exploit yayımlandı.
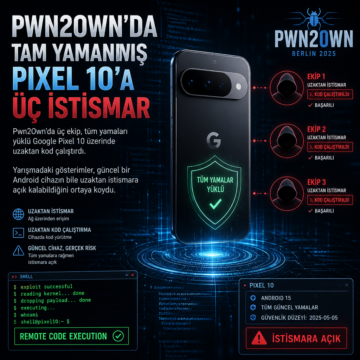
Pwn2Own’da üç ekip, tüm yamaları yüklü Google Pixel 10 üzerinde uzaktan kod çalıştırdı.
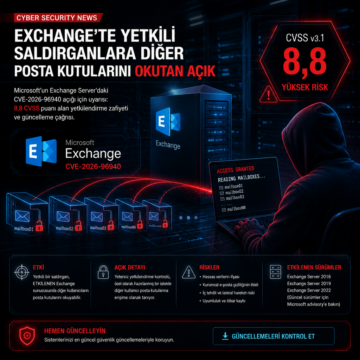
Microsoft’un Exchange Server’daki CVE-2026-96940 açığı için uyarısı: 8,8 CVSS puanı alan yetkilendirme zafiyeti ve güncelleme çağrısı.
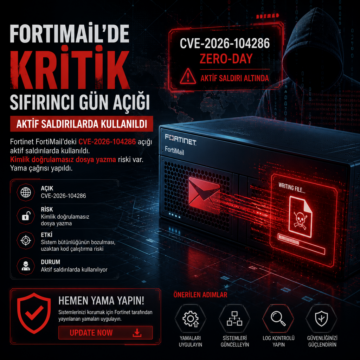
Fortinet FortiMail’deki CVE-2026-104286 açığı aktif saldırılarda kullanıldı. Kimlik doğrulamasız dosya yazma riski var, yama çağrısı yapıldı.
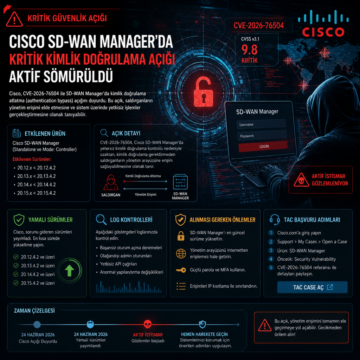
Cisco, CVE-2026-76504 ile SD-WAN Manager açığını duyurdu; aktif istismar, yamalı sürümler, log kontrolleri ve TAC başvuru adımları açıklandı.
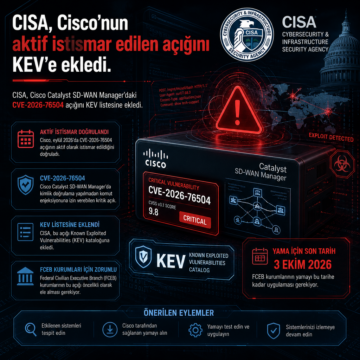
CISA, Cisco Catalyst SD-WAN Manager’daki CVE-2026-76504 açığını KEV listesine ekledi.
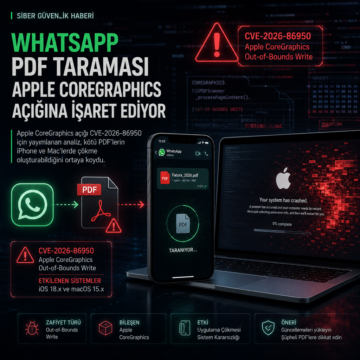
Apple CoreGraphics açığı CVE-2026-86950 için yayımlanan analiz, kötü PDF’lerin iPhone ve Mac’lerde çökme oluşturabildiğini ortaya koydu.
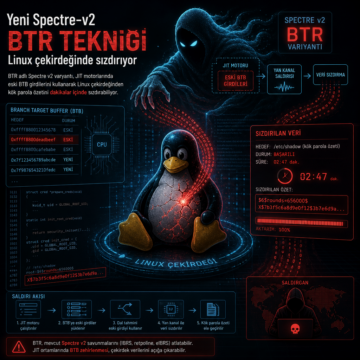
BTR adlı Spectre v2 varyantı, JIT motorlarında eski BTB girdilerini kullanarak Linux çekirdeğinden kök parola özetini dakikalar içinde sızdırabiliyor.
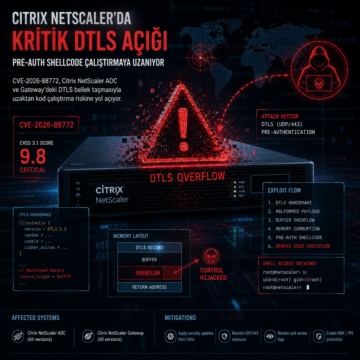
CVE-2026-88772, Citrix NetScaler ADC ve Gateway’deki DTLS bellek taşmasıyla uzaktan kod çalıştırma riskine yol açıyor.
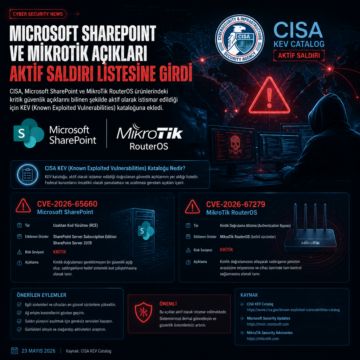
CISA, Microsoft SharePoint ve MikroTik RouterOS açıklarını KEV kataloğuna ekledi; CVE-2026-65660 ve CVE-2026-67279 ayrıntıları.